セキュリティ · ニュース解説
Cursorの偽Claude Code拡張がSSHバックドア 確認と復旧の手順
Cursor市場の2.1.312と2.1.313が永続SSHアクセスを試行。拡張機能の削除だけでは残存物を消せない場合がある。
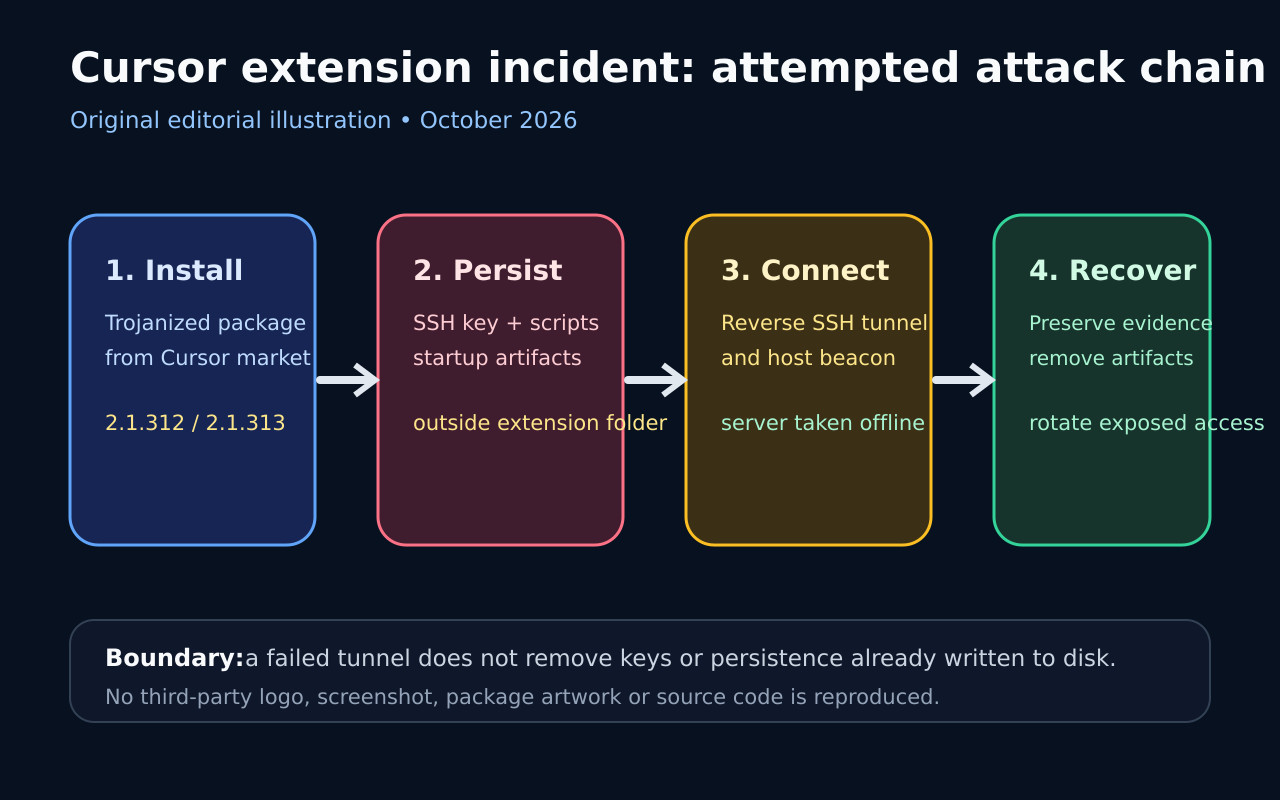
Cursorは10月29日、自社のVS Code拡張市場で改ざんされたClaude Code拡張が配信されたと公表した。対象はWindowsとmacOS向け2.1.312、2.1.313で、太平洋時間2時27分ごろから13時35分までだった。
注入ローダーは端末情報を収集し、攻撃者のSSH鍵を追加し、SSH有効化、逆向きトンネル、起動時の永続化、情報送信を試みた。Microsoftは自社Marketplaceと公式npmでは配信されていないと確認した。
Cursorによれば多くの端末では実装ミスや管理者権限不足で遠隔SSH接続が失敗し、攻撃サーバーも停止した。ただし鍵やスクリプト、起動設定が残った可能性は消えない。
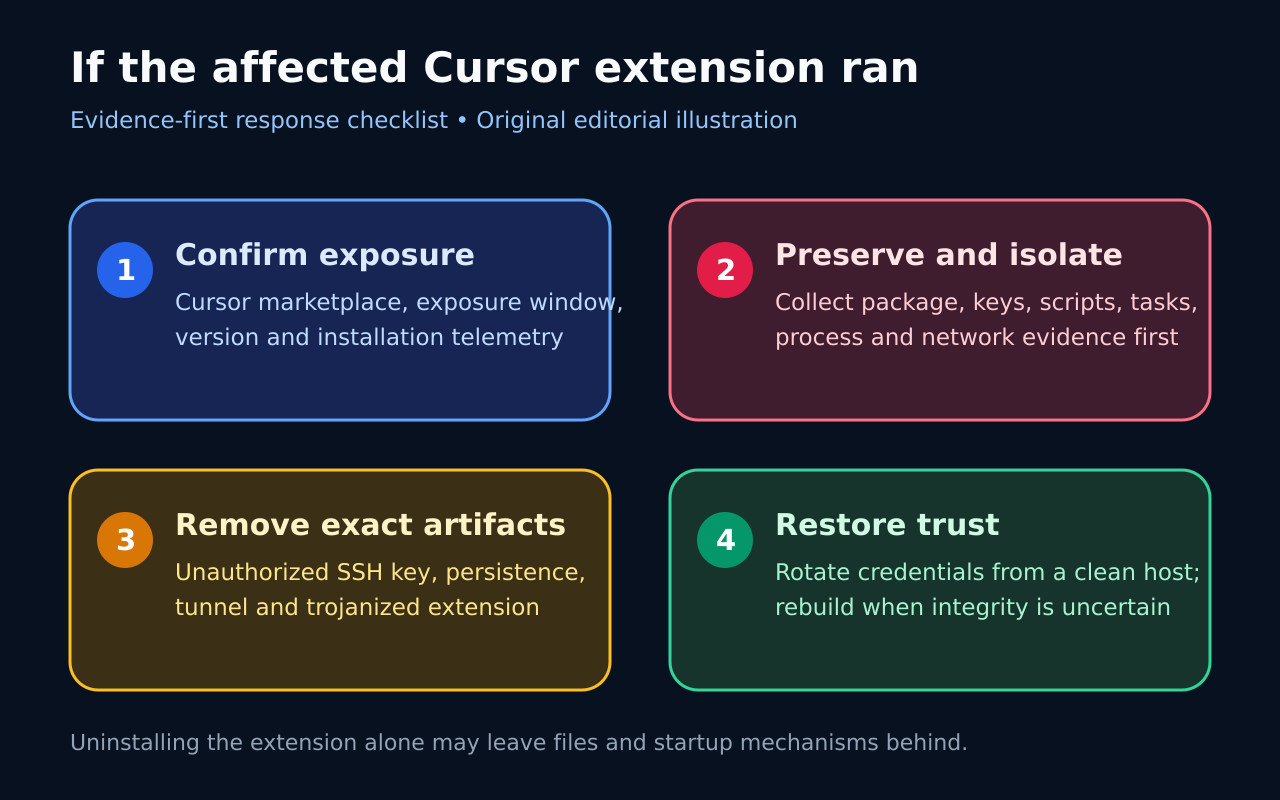
該当時間にCursorから導入・更新した利用者は、証拠を保存して版と指標を確認し、感染端末を隔離して不正鍵と永続化を除去し、清潔な端末から認証情報を変更する必要がある。削除だけでは不十分だ。
対象範囲
Cursor市場、10月29日、WindowsまたはmacOS、2.1.312か2.1.313に限られ、最大5000人とされる。
Microsoft Marketplaceと公式npmは対象外で、Anthropicも改ざん版を作成していない。
ローダーの動作
読み込み時に情報収集、svc-telemetry鍵、SSH有効化、逆転送、永続化を試みる。
トンネル実行は侵入成功の証明ではないが、失敗しても鍵と起動物は残り得る。
削除前の調査
配布元、版、時刻を確認し、拡張、authorized_keys、鍵、スクリプト、起動設定、通信証拠を保存する。
名前だけで削除せず、経路と実行内容、公開指紋を照合し正規設定を守る。
信頼の回復
証拠保存後に悪性拡張と確認済みの鍵、スクリプト、起動機構、トンネルを除去する。
清潔な端末から資格情報とセッションを更新し、信頼を回復できない場合は再構築する。