Seguridad · NOTICIA EXPLICADA
Una extensión maliciosa de Claude Code afectó a Cursor: cómo revisar y limpiar
Las versiones 2.1.312 y 2.1.313 del mercado de Cursor intentaron instalar una puerta trasera SSH persistente; desinstalar no basta.
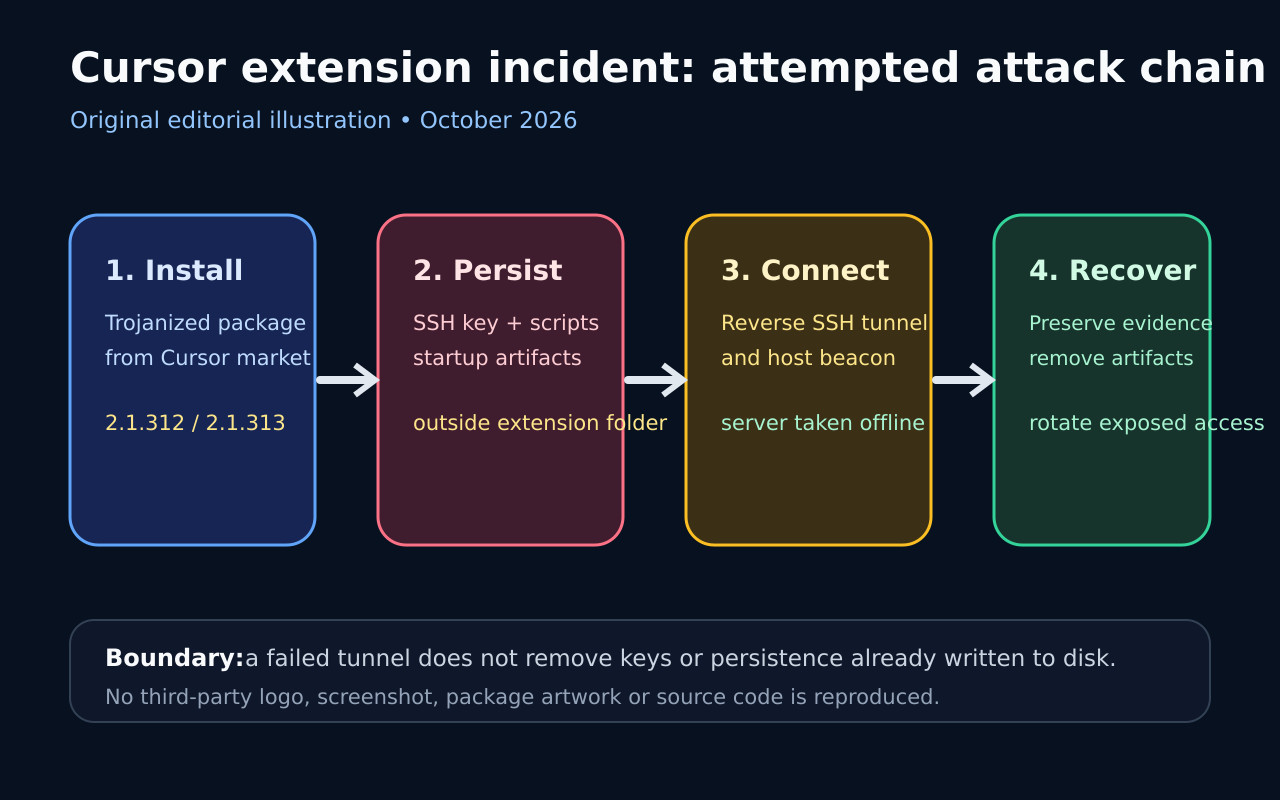
Cursor reveló que el 29 de octubre su mercado de extensiones de VS Code distribuyó copias modificadas de Claude Code. Las versiones 2.1.312 y 2.1.313 para Windows y macOS estuvieron disponibles aproximadamente entre las 2:27 y las 13:35, hora del Pacífico.
El cargador recopilaba datos del equipo, añadía una clave SSH del atacante, intentaba activar SSH, crear un túnel inverso y persistencia, y enviar información. Microsoft confirmó que no se distribuyó por su Marketplace ni por el canal npm oficial.
Cursor afirma que errores y falta de privilegios bloquearon el acceso remoto en la mayoría de equipos y que el servidor atacante está desconectado. Aun así, pueden quedar claves, scripts y objetos de inicio aunque falle el túnel.
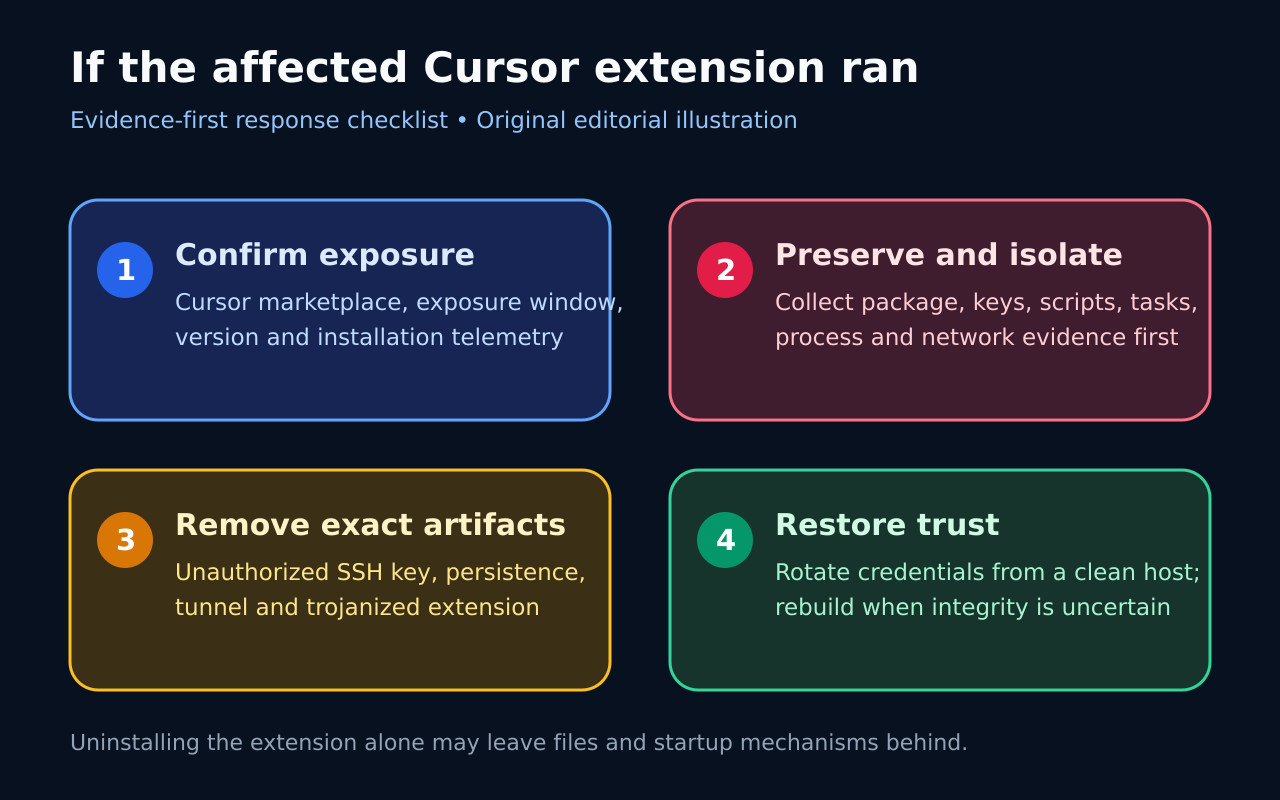
Quien instaló o actualizó desde Cursor durante la ventana debe preservar pruebas, comprobar versión e indicadores, aislar sistemas confirmados, retirar clave y persistencia y rotar credenciales desde un equipo fiable. Desinstalar la extensión no completa la respuesta.
Quién está en alcance
El alcance se limita al mercado de Cursor, el 29 de octubre, Windows o macOS y 2.1.312 o 2.1.313; Cursor calcula hasta 5000 usuarios.
Microsoft Marketplace y npm oficial no fueron afectados; Anthropic tampoco creó el paquete alterado.
Qué intentó el cargador
Al cargarse, recopilaba datos, añadía svc-telemetry, intentaba activar SSH, reenviar conexiones y crear persistencia.
Un túnel no prueba acceso exitoso, pero el fallo aún puede dejar claves y mecanismos de inicio.
Cómo investigar antes de limpiar
Confirma origen, versión y hora; conserva paquete, authorized_keys, identidades, scripts, inicio, procesos y red.
No borres solo por el nombre: compara rutas, acciones y huellas publicadas, preservando claves legítimas.
Cómo recuperar confianza
Tras conservar pruebas, elimina extensión, claves, scripts, persistencia y túneles confirmados.
Rota credenciales y sesiones desde un equipo limpio; reconstruye si no puedes restablecer la confianza.