科技 · 实用指南
curl 错误 77?更换证书前先证明哪个 CA 文件或目录加载失败
错误 77 表示 curl 无法读取所选 CA 证书位置。先确认二进制文件、TLS 后端、覆盖设置与实际路径,再检查目录穿越、文件字节和存储结构,只修复一个输入,并在不使用 insecure 模式的情况下复测。
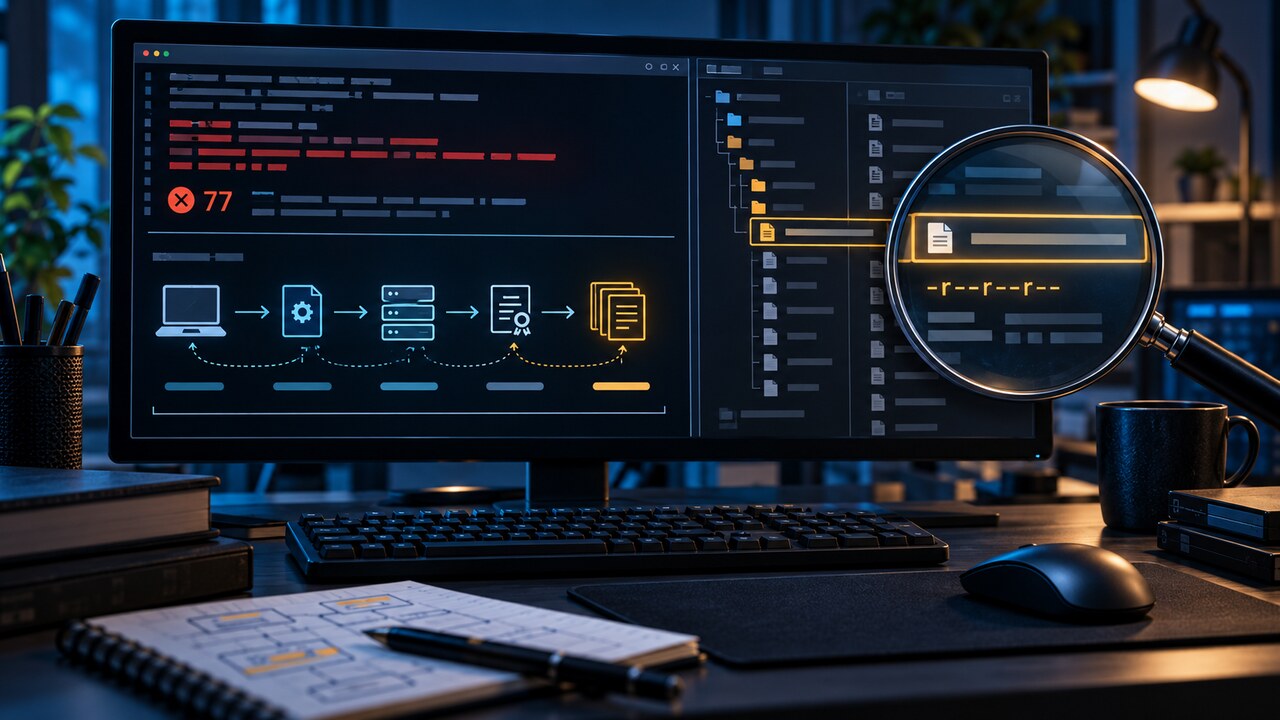
curl 错误 77 是本地信任存储加载失败,并不证明远端服务器证书有问题。curl 官方说明把它限定为读取 SSL CA 证书位置时出错。
不要先用 --insecure、chmod 777 或随意下载证书包。先证明实际运行的是哪个 curl 与 TLS 后端、选择了哪个文件或目录,以及该位置为何无法加载。
1. 捕获真正失败的运行环境
记录可执行文件路径、curl 版本与 TLS 后端、脱敏后的命令、退出码、工作目录、用户或服务身份、容器镜像和封装程序。命令行 curl、PHP 扩展、Python 绑定与应用内置 libcurl 可能使用不同构建与配置。
保留完整错误行与详细启动输出,同时删除凭据。不要公开 Authorization、Cookie、签名查询参数、客户端私钥或内部主机名。失败进程打印的 CAfile 和 CApath 是证据,不是建议。
2. 解析选项与环境变量优先级
列出明确的 --cacert 或 --capath、应用配置、CURL_CA_BUNDLE、SSL_CERT_FILE 和 SSL_CERT_DIR,再与实际构建的编译默认值比较。必须在同一服务、容器或 CI 步骤内检查;交互式 shell 可能具有不同环境。
暂时不要修改。把所选输入及其来源写入表格:命令选项、封装设置、环境变量、平台原生存储或编译默认值。若两层冲突,只删除意外覆盖项,再做一次受控请求。
3. 证明路径穿越与文件身份
以失败用户身份检查每个目录组件和最终对象。即使文件可读,父目录不可穿越、符号链接指向沙箱外、绑定挂载缺失或安全策略阻止目标时仍会失败。记录解析后路径、所有者、权限、大小、摘要以及挂载或容器边界。
不要把 chmod 777 当作诊断捷径。它扩大权限,却无法修复缺失挂载、空文件、错误文件类型、损坏 PEM 或沙箱拒绝。找到边界后恢复预期所有权和最小权限。
4. 验证 CAfile 或 CApath 结构
对 CAfile,排除目录、PKCS#12 文件、零字节文件或伪装成证书包的 HTML 下载。OpenSSL 需要 PEM 证书块,并在加载验证位置时处理文件。替换系统管理的证书包前,先用 OpenSSL 工具解析副本。
对 OpenSSL 的 CApath,证书文件必须采用哈希查找布局;对目标目录运行平台对应的 rehash 工具,并检查生成的链接。只有 PEM 文件却没有所需名称的目录,在真正查找证书时仍可能失败。
5. 只修一层,并用安全测试收尾
针对狭窄原因修复:删除过期覆盖项、恢复包管理的证书包、纠正挂载路径、从可信发行源替换空文件、修正 PEM 输入或重建哈希目录。调查损坏或镜像构建问题时保留旧文件与包日志。
使用同一运行环境和目标重测,不使用 --insecure。要求退出码为 0、TLS 验证成功、使用预期 CA 来源且没有回退到意外证书包。随后测试真实封装或服务,并记录更正后的路径、所有者、字节数、摘要与配置来源。