安全 · 新聞解讀
CISA將兩個Ivanti Connect Secure漏洞列入KEV:管理員現在該查什麼
CVE-2026-111357與CVE-2026-118527可和10月較早漏洞串聯。應依分支升級、先保存證據並驗證設備完整性。
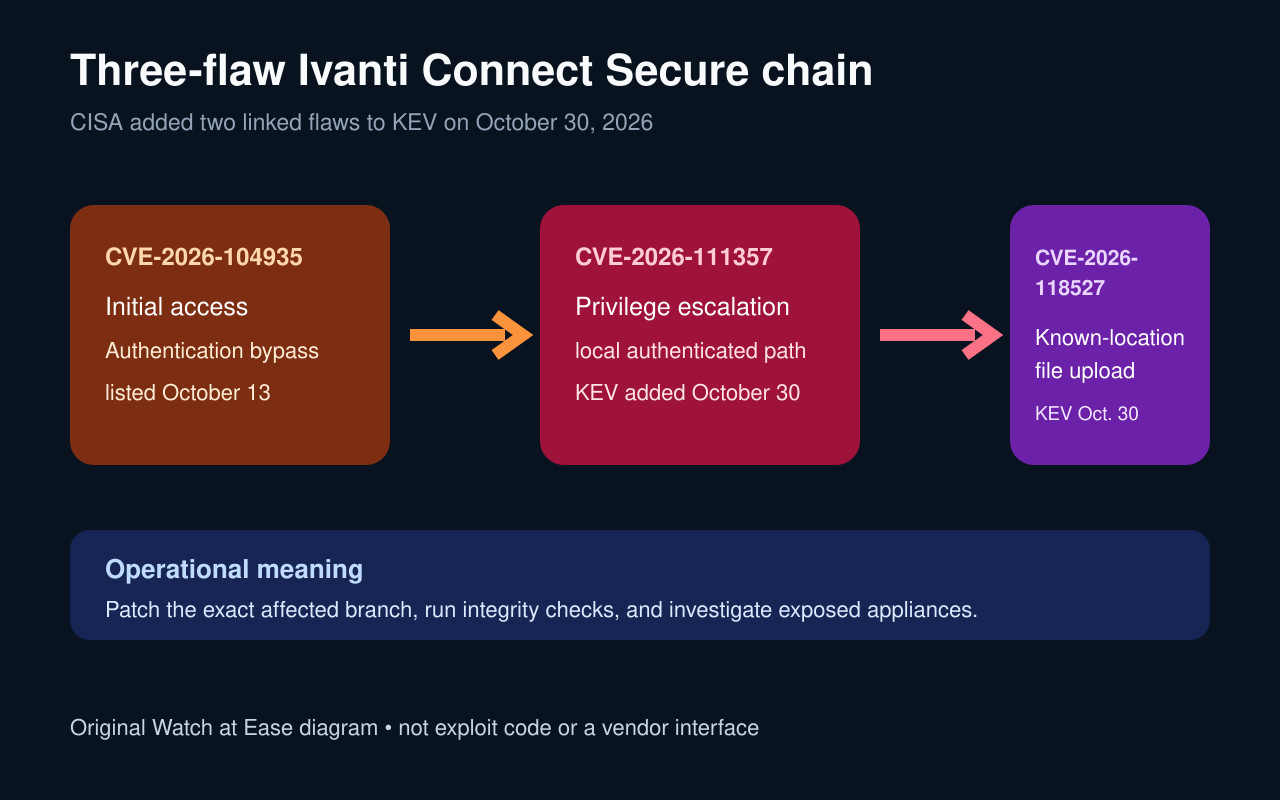
CISA在10月30日將兩個Ivanti Connect Secure漏洞加入已知遭利用漏洞目錄:本機已驗證提權漏洞CVE-2026-111357,以及遠端已驗證檔案上傳漏洞CVE-2026-118527。
兩筆紀錄都指出可和10月較早揭露的CVE-2026-104935串聯。這提高暴露設備的實際風險,但目錄沒有證明每次入侵都使用完整三步鏈。
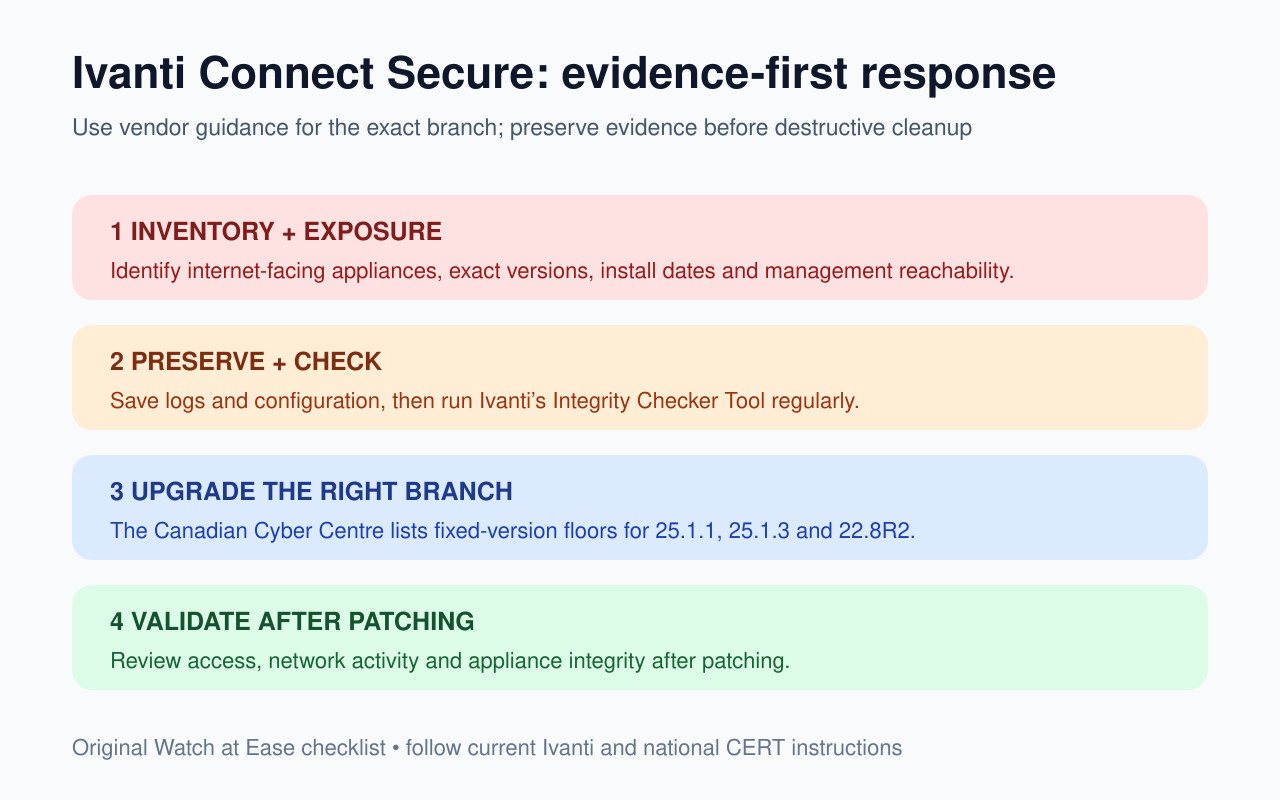
加拿大網路安全中心列出的受影響版本為25.1.1.3之前、25.1.3.1之前及22.8R2.6之前。管理員必須依實際分支選擇修復版。
Ivanti建議升級至修復版並定期執行完整性檢查工具。升級只是回應的一部分:先保存紀錄與證據,再檢視存取和網路活動,升級後重新驗證完整性。
10月30日有何改變
CISA確認兩個漏洞遭利用,聯邦民用機構期限分別是11月2日與11月13日。
加拿大通告獨立重述新增紀錄;其他組織也能把KEV當成優先排序訊號。
漏洞鏈如何改變風險
111357讓已驗證本機攻擊者提權,118527讓已驗證攻擊者上傳內容到已知磁碟位置。
兩者可補充早前的存取漏洞,但不能證明特定設備已遭入侵,仍須檢查證據。
哪些版本要升級
加拿大列出三個分支的修復下限:25.1.1.3、25.1.3.1及22.8R2.6。
不要把其他分支看似更高的版本號當成正確修復;先記錄分支、設定與完整性結果。
證據優先的回應
破壞性變更前保存系統、驗證、網路與管理證據,檢查異常帳號、工作階段、設定和連線。
安裝匹配修復版、執行完整性檢查並複核紀錄;升級成功不能抹除先前活動。