安全 · 新闻解读
CISA将两个Ivanti Connect Secure漏洞列入KEV:管理员现在该查什么
CVE-2026-111357与CVE-2026-118527可与10月早前漏洞串联。应按分支升级、先保全证据并验证设备完整性。
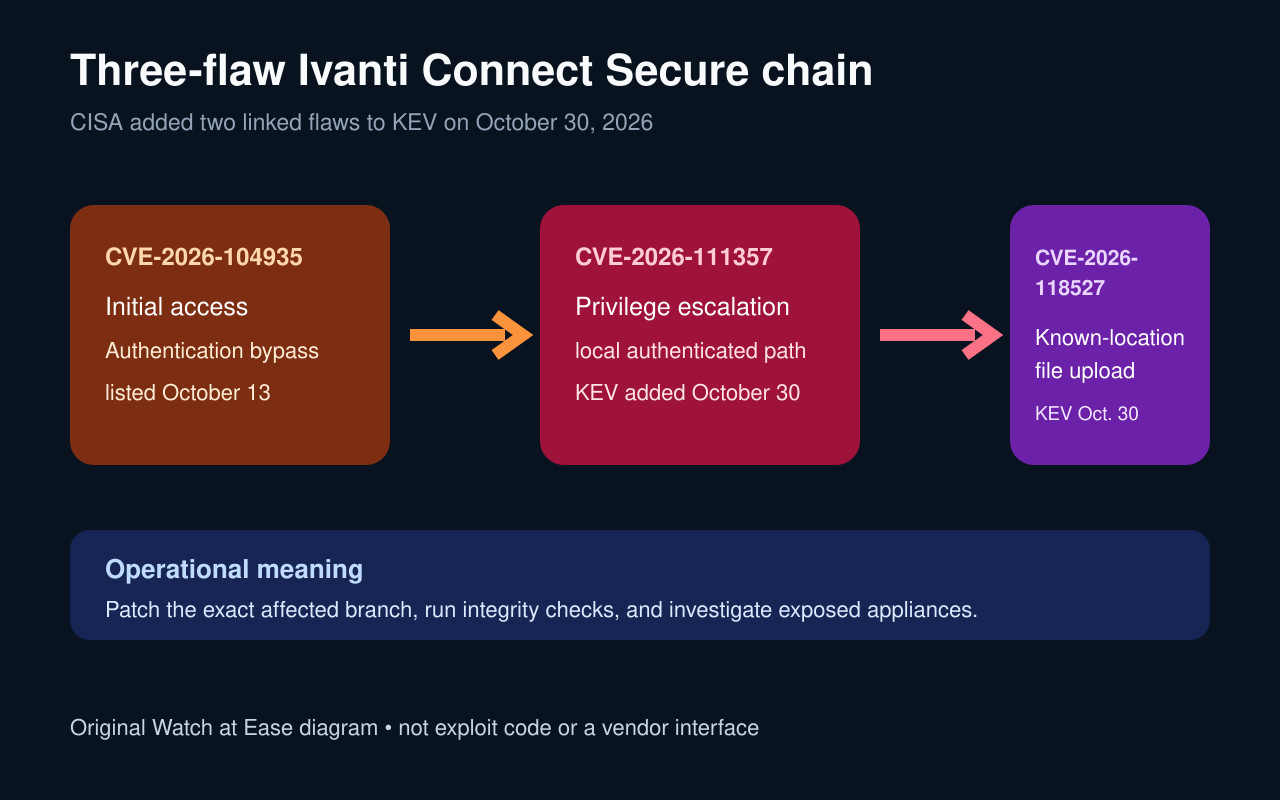
CISA于10月30日把两个Ivanti Connect Secure漏洞加入已知被利用漏洞目录:本地已认证提权漏洞CVE-2026-111357和远程已认证文件上传漏洞CVE-2026-118527。
两条记录都称其可与10月早前披露的CVE-2026-104935串联。这提高了暴露设备的实际风险,但目录并未证明每次入侵都使用完整三步链。
加拿大网络安全中心列出的受影响版本为25.1.1.3之前、25.1.3.1之前及22.8R2.6之前。管理员必须按实际分支选修复版本。
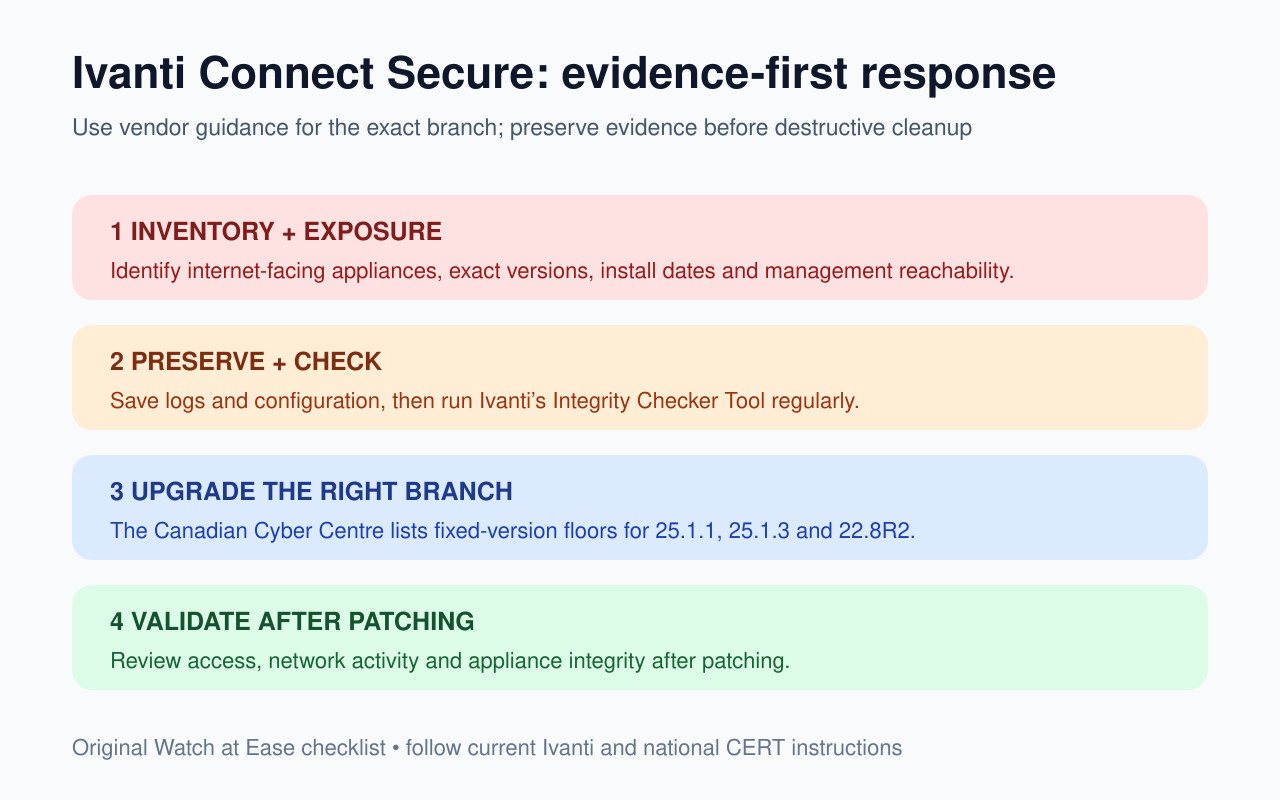
Ivanti建议升级到修复版并定期运行完整性检查工具。升级只是响应的一部分:先保存日志和证据,再审查访问与网络活动,升级后重新验证完整性。
10月30日发生了什么
CISA确认两个漏洞已被利用,联邦民用机构的期限分别为11月2日和11月13日。
加拿大通告独立重复了新增记录;非联邦组织也可把KEV作为优先级信号。
漏洞链如何改变风险
111357允许已认证本地攻击者提权,118527允许已认证攻击者向已知磁盘位置上传内容。
它们可补充早前的访问漏洞,但不能证明某台设备已被攻破,必须以证据判断。
哪些版本需要升级
加拿大列出三个分支的修复下限:25.1.1.3、25.1.3.1与22.8R2.6。
不要把另一分支看似更高的版本号当成正确修复;先记录分支、配置和完整性结果。
证据优先的响应
破坏性操作前保存系统、认证、网络和管理证据,并检查异常账号、会话、配置及出站通信。
安装匹配的修复版、运行完整性检查并复核日志;成功升级不能抹去此前活动。