보안 · 뉴스 해설
CISA, Ivanti Connect Secure 취약점 2개를 KEV에 추가…관리자 점검 항목
CVE-2026-111357·118527은 앞선 10월 취약점과 연계될 수 있다. 맞는 분기 패치와 증거 보존, 무결성 검증이 필요하다.
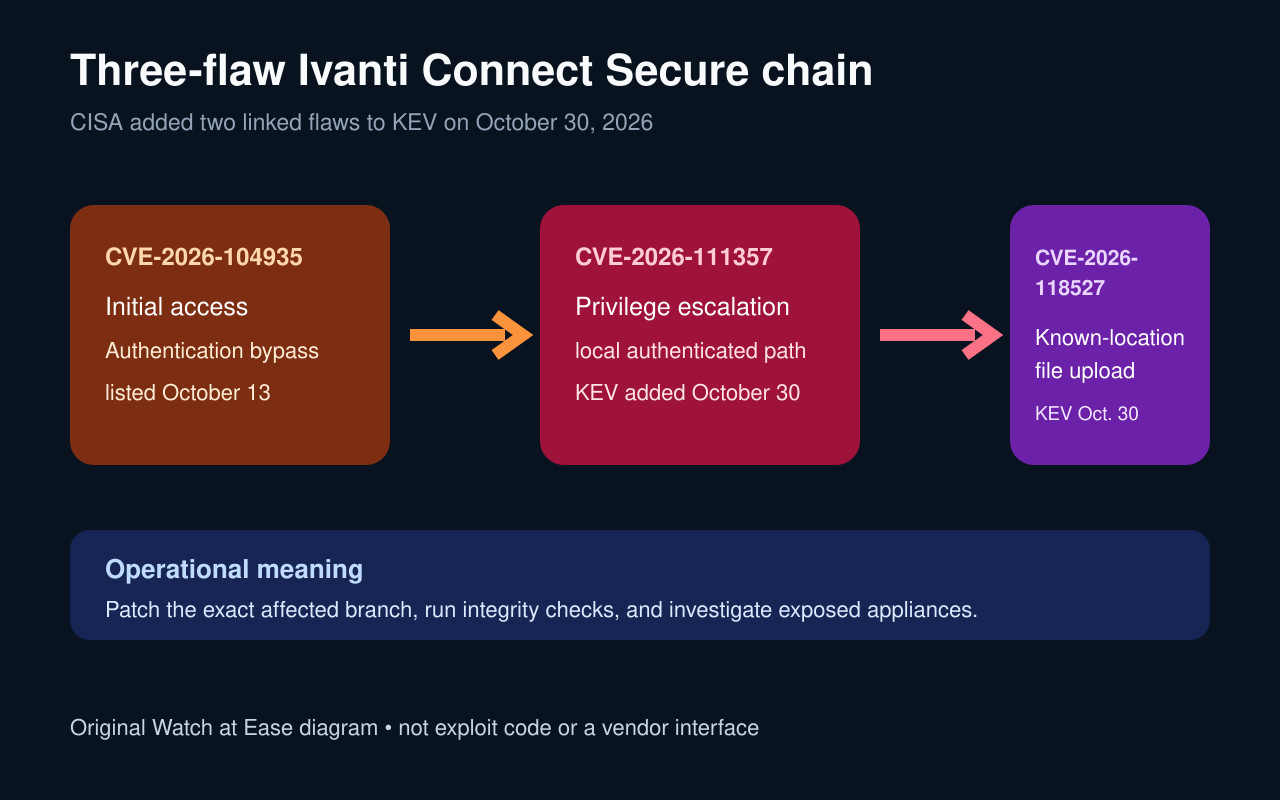
CISA는 10월 30일 Ivanti Connect Secure 취약점 2개를 알려진 악용 취약점 목록에 추가했다. 로컬 인증 권한 상승 CVE-2026-111357과 원격 인증 파일 업로드 CVE-2026-118527이다.
두 항목 모두 10월 초 공개된 CVE-2026-104935와 연계될 수 있다고 설명한다. 노출 장비 위험은 커지지만 모든 침해가 세 단계를 모두 사용했다는 뜻은 아니다.
캐나다 사이버 센터는 25.1.1.3 이전, 25.1.3.1 이전, 22.8R2.6 이전을 영향 버전으로 제시한다. 관리자는 실제 분기에 맞는 수정판을 골라야 한다.
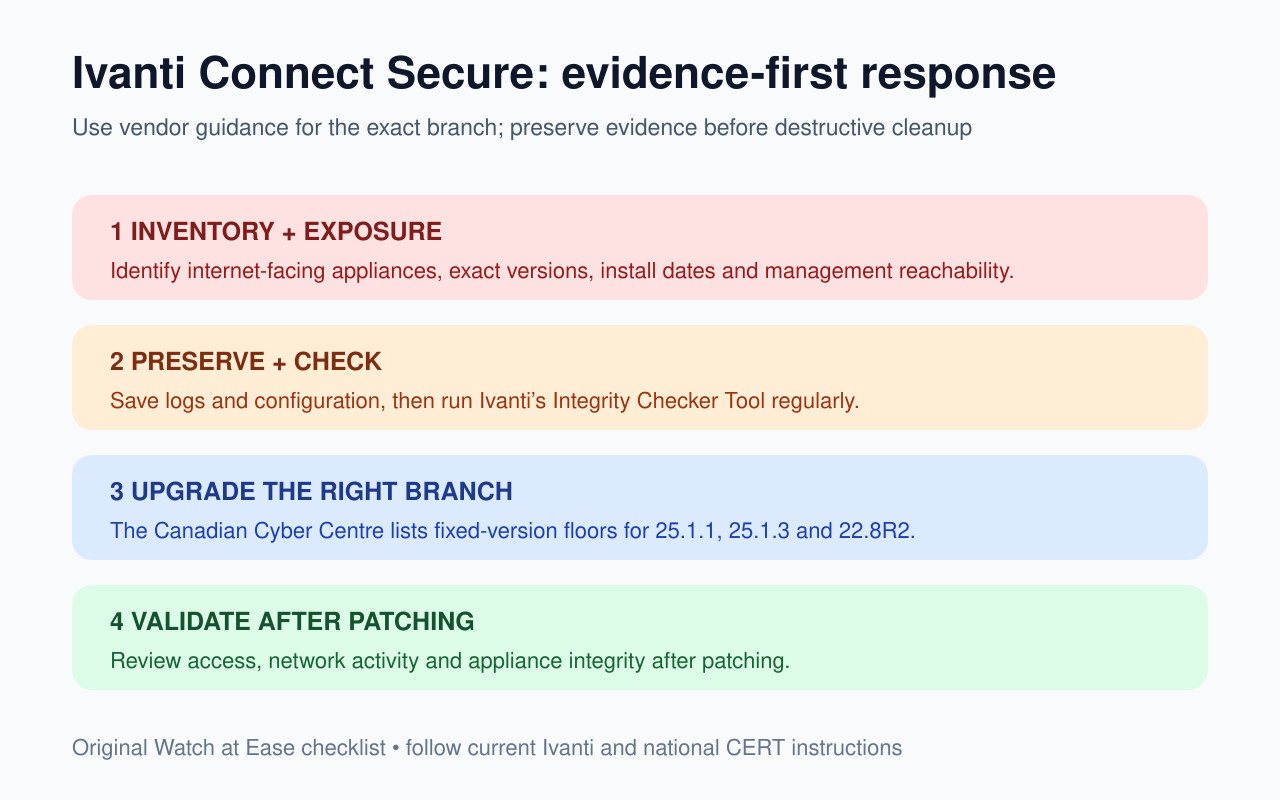
Ivanti는 수정 버전 업그레이드와 Integrity Checker Tool 정기 실행을 권고한다. 먼저 로그와 증거를 보존하고 접근·네트워크 활동을 검토한 뒤 업그레이드 후 무결성을 다시 확인해야 한다.
10월 30일 변경
CISA는 두 취약점의 악용을 확인했고 연방기관 기한은 각각 11월 2일과 11월 13일이다.
캐나다 공지도 추가 사실을 확인하며 다른 조직도 KEV를 우선순위 신호로 활용할 수 있다.
연계가 바꾸는 위험
111357은 인증된 로컬 공격자의 권한 상승, 118527은 알려진 디스크 위치 파일 업로드 문제다.
앞선 접근 취약점과 결합할 수 있지만 특정 장비 침해 여부는 증거로 판단해야 한다.
업그레이드 대상
분기별 수정 하한은 25.1.1.3, 25.1.3.1, 22.8R2.6이다.
다른 분기의 더 큰 번호를 정답으로 보지 말고 현재 버전과 구성, 무결성 결과를 기록한다.
증거 우선 대응
변경 전 시스템·인증·네트워크·관리 증거를 보존하고 이상 계정, 세션, 설정과 통신을 확인한다.
적절한 수정판을 설치하고 무결성 도구와 로그를 검토한다. 업그레이드 성공은 과거 활동을 지우지 않는다.