セキュリティ · ニュース解説
CISA、Ivanti Connect Secureの2件をKEV追加 管理者が今確認すべき点
CVE-2026-111357とCVE-2026-118527は先の10月の欠陥と連鎖可能。系統に合う更新、証拠保全、完全性確認が必要だ。
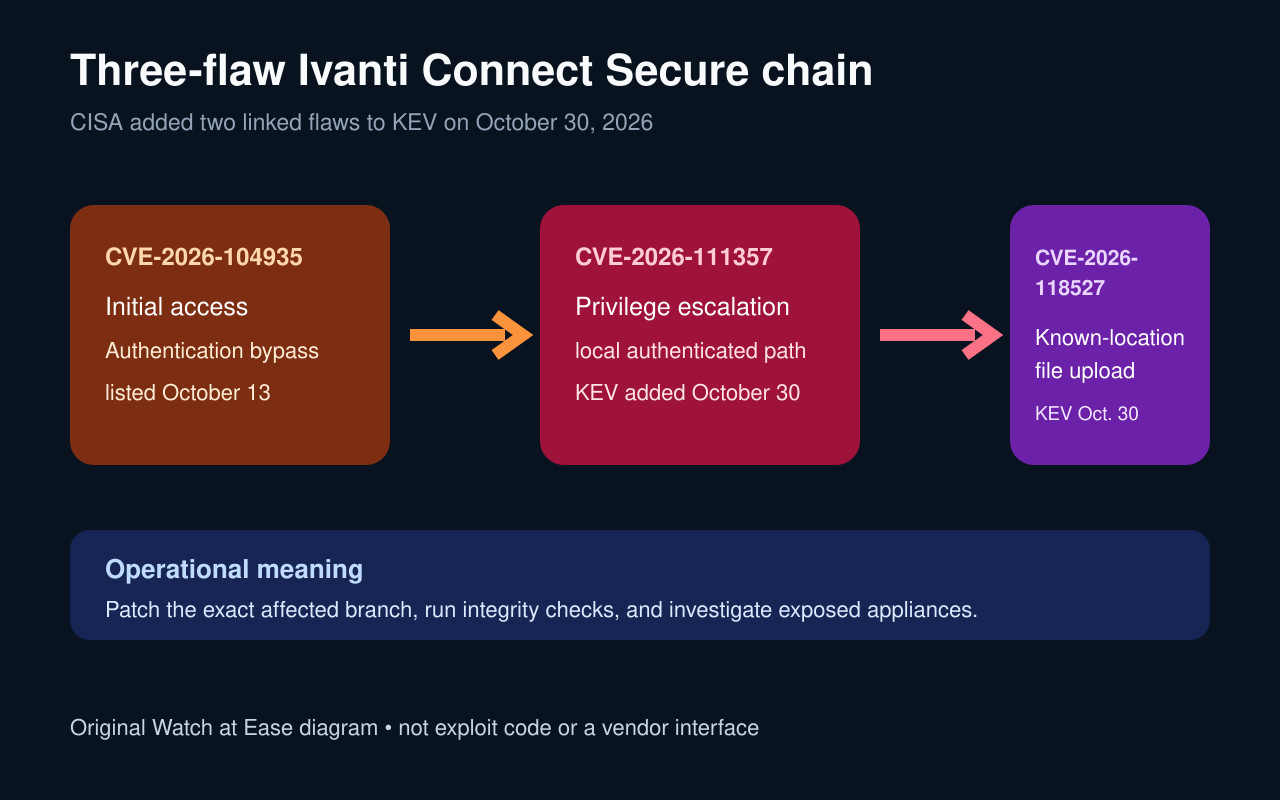
CISAは10月30日、Ivanti Connect Secureの2件を既知悪用脆弱性カタログへ追加した。ローカル認証済み権限昇格のCVE-2026-111357と、リモート認証済みファイルアップロードのCVE-2026-118527だ。
両記録は10月前半のCVE-2026-104935と連鎖できるとする。露出機器の実務リスクは高まるが、全侵害が3段階すべてを使ったとの証明ではない。
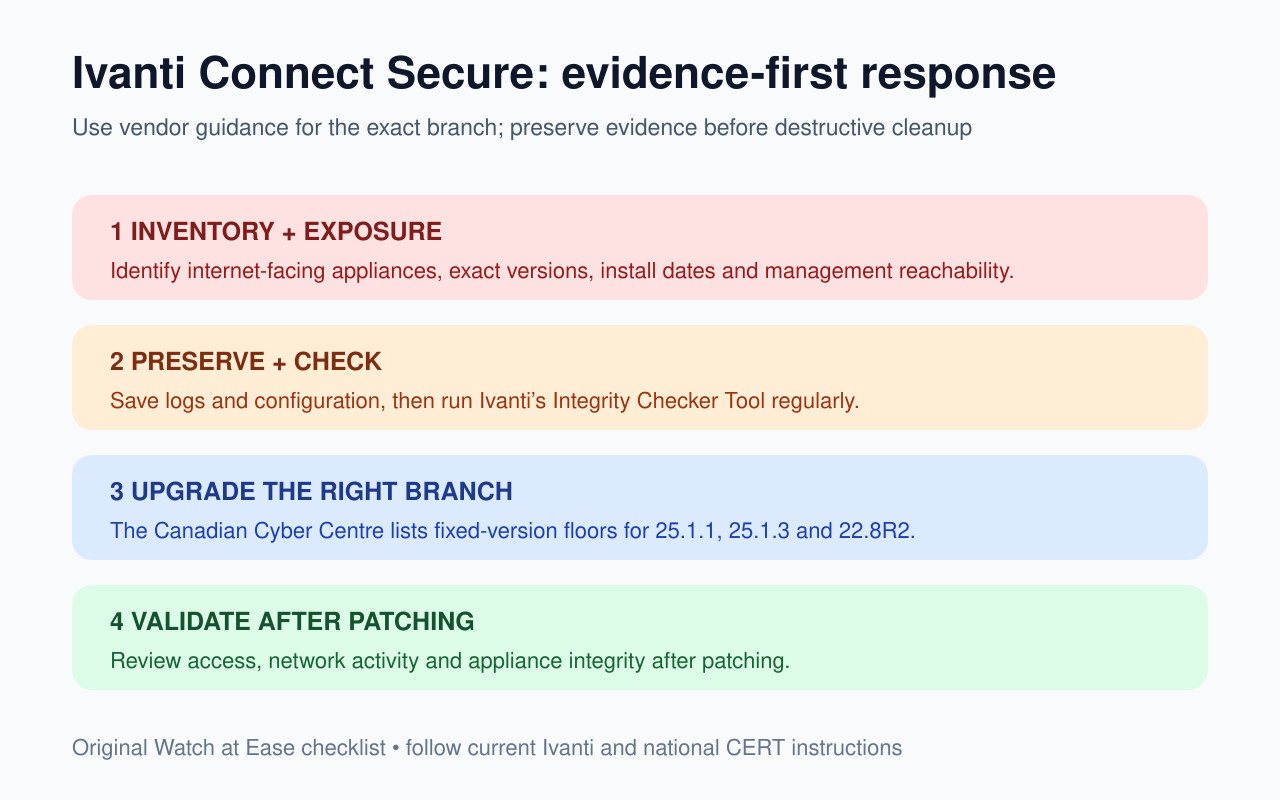
カナダ当局は25.1.1.3未満、25.1.3.1未満、22.8R2.6未満を影響対象とする。管理者は実際の系統に合わせて修正版を選ぶ必要がある。
Ivantiは修正版への更新とIntegrity Checker Toolの定期実行を推奨する。更新前にログと証拠を保全し、アクセスと通信を調査し、更新後も完全性を確認すべきだ。
10月30日の変更
CISAは2件を悪用確認済みとし、連邦機関の期限を11月2日と11月13日に設定した。
カナダの通知も追加を確認しており、他組織もKEVを優先順位に利用できる。
連鎖が変えるリスク
111357は認証済みローカル攻撃者の権限昇格、118527は既知位置へのファイル配置を扱う。
先のアクセス欠陥を補完し得るが、個別機器の侵害は証拠で判断する必要がある。
更新が必要な版
修正境界は系統ごとに25.1.1.3、25.1.3.1、22.8R2.6である。
別系統の大きな数字を正しい修正と誤認せず、版・設定・完全性結果を記録する。
証拠優先の対応
変更前にシステム、認証、通信、管理の証拠を保存し、不審な口座、セッション、設定を調べる。
適切な修正版と完全性検査を適用し、更新後もログを確認する。更新成功だけでは過去の活動は消えない。