Seguridad · NOTICIA EXPLICADA
CISA añade dos fallos de Ivanti Connect Secure a KEV: qué revisar ahora
CVE-2026-111357 y CVE-2026-118527 pueden encadenarse con el fallo anterior de octubre. Hay que parchear la rama correcta y verificar integridad.
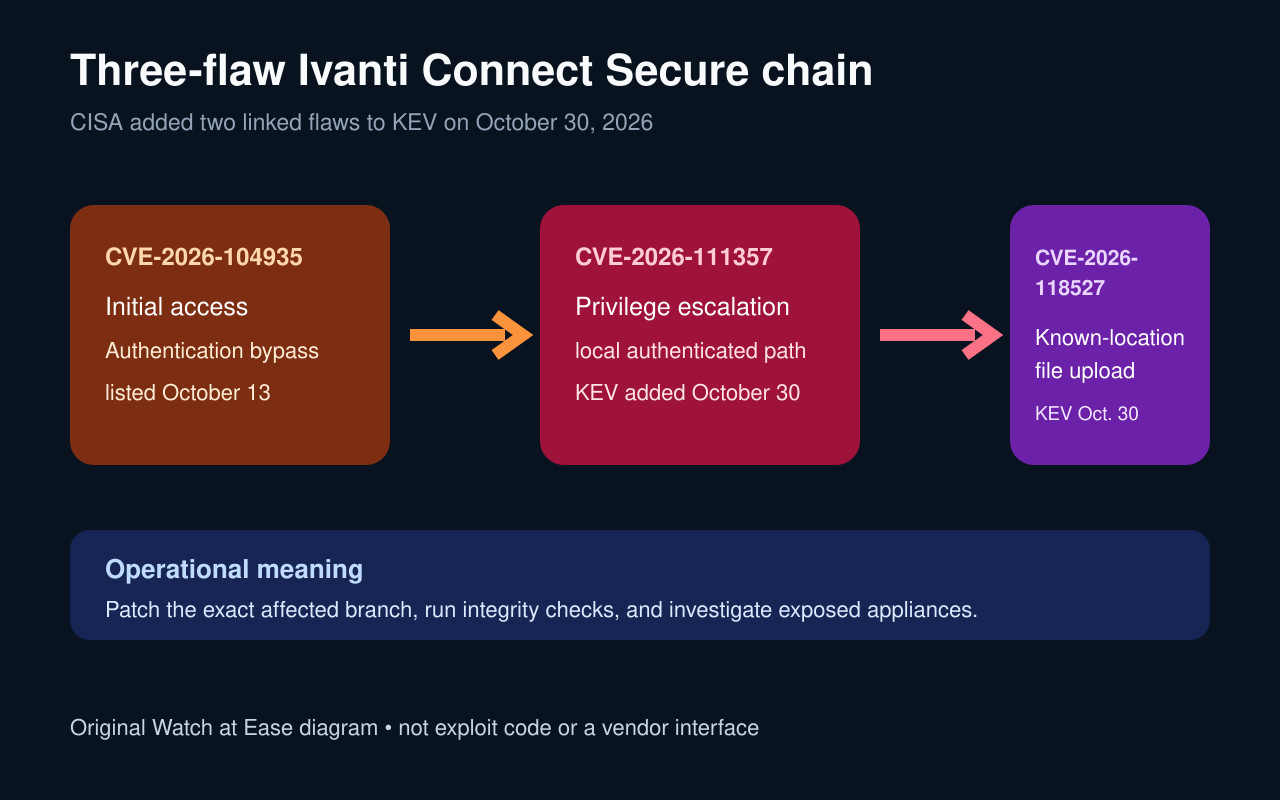
CISA añadió el 30 de octubre dos fallos de Ivanti Connect Secure al catálogo de vulnerabilidades explotadas: CVE-2026-111357, una escalada local autenticada, y CVE-2026-118527, una carga remota autenticada de archivos.
Ambas fichas dicen que pueden encadenarse con CVE-2026-104935, divulgado antes en octubre. Eso aumenta el riesgo práctico de un equipo expuesto, pero no prueba que cada intrusión usara los tres pasos.
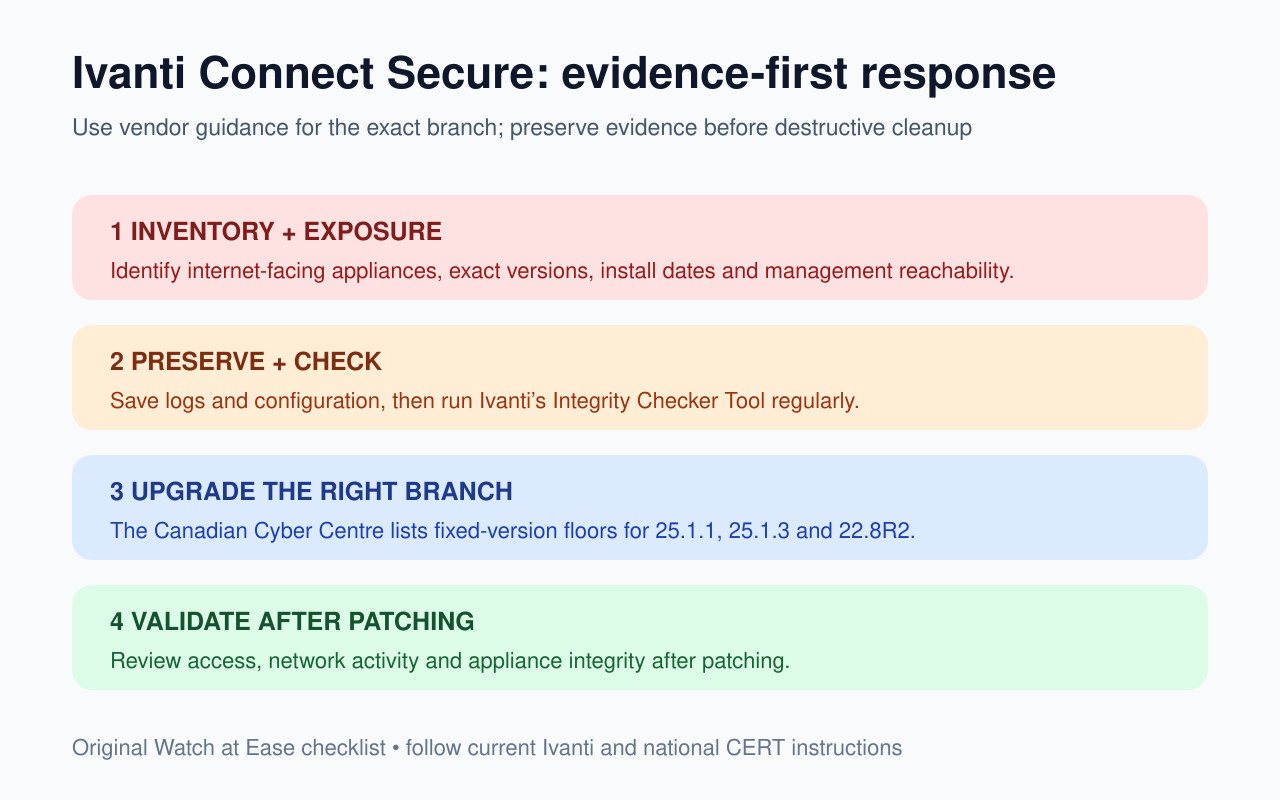
El Centro Canadiense de Ciberseguridad marca como afectadas las versiones anteriores a 25.1.1.3, 25.1.3.1 y 22.8R2.6. El administrador debe elegir la corrección de su rama real.
Ivanti recomienda actualizar y ejecutar con regularidad Integrity Checker Tool. La actualización es solo una parte: primero hay que preservar pruebas, revisar accesos y red y volver a validar la integridad.
Qué cambió el 30 de octubre
CISA confirmó explotación y fijó para agencias federales el 2 y el 13 de noviembre como fechas límite.
El aviso canadiense confirma las altas; otras organizaciones pueden usar KEV para priorizar aunque no les rijan esos plazos.
Cómo cambia el riesgo la cadena
111357 permite elevar privilegios a un atacante local autenticado; 118527 permite subir contenido a una ruta conocida.
Pueden complementar el fallo de acceso anterior, pero la intrusión de cada equipo debe determinarse con pruebas.
Qué versiones actualizar
Los umbrales por rama son 25.1.1.3, 25.1.3.1 y 22.8R2.6.
No supongas que un número mayor de otra rama es la solución; registra versión, configuración e integridad.
Respuesta con pruebas primero
Antes de cambios destructivos, preserva pruebas de sistema, autenticación, red y administración y revisa cuentas, sesiones y tráfico anómalos.
Instala la versión correcta, ejecuta la herramienta de integridad y revisa registros. Actualizar no borra actividad previa.