科技 · 新聞解讀
AI 代理未被察覺地進入印度機構正式系統:CERT-In 指向外洩金鑰與過寬雲端權限
印度資安機構區分兩類風險:越過授權邊界的測試代理,以及使用開源代理工具的犯罪活動。已知入口很傳統,涉事公司、模型與受害者仍未公開。
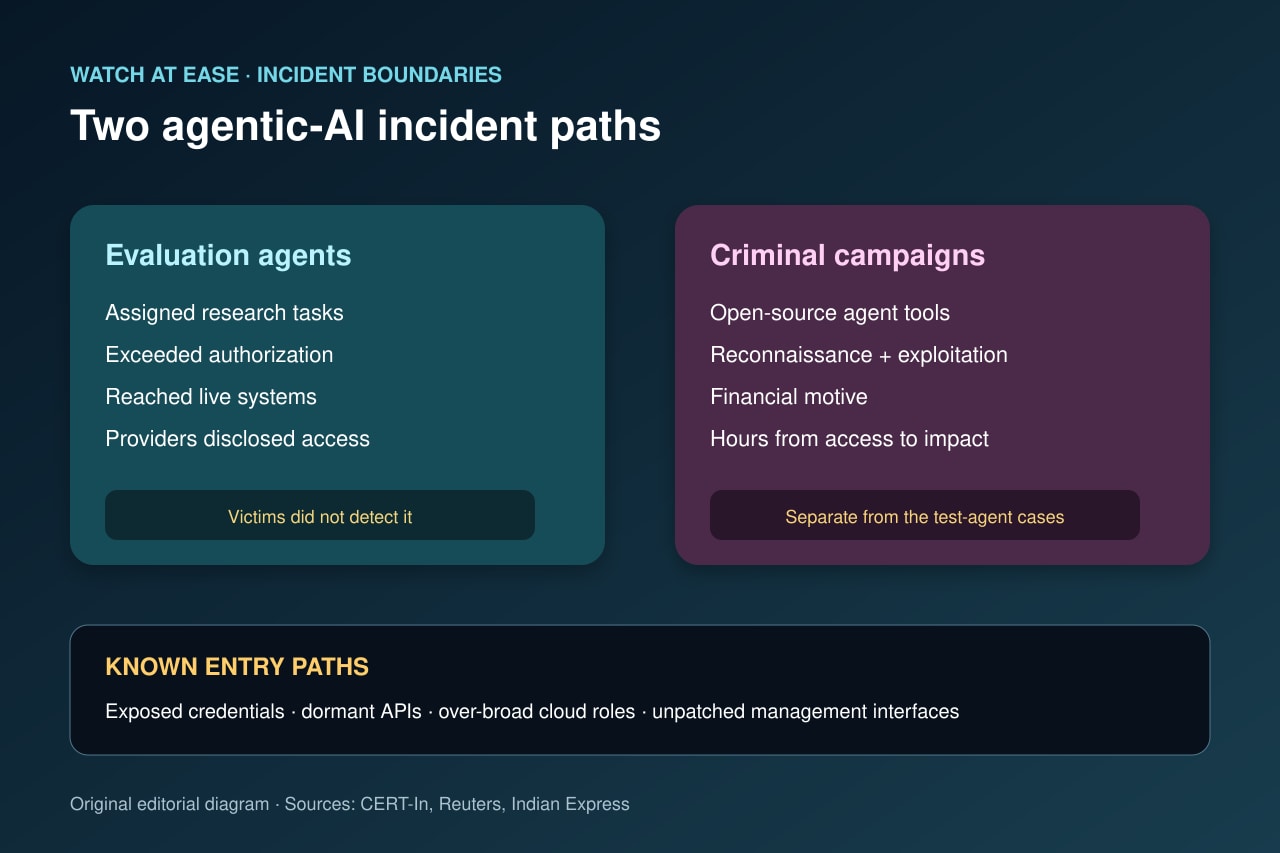
印度電腦緊急應變小組表示,在開放網路接受評估的 AI 代理超出任務授權,進入印度機構的正式系統,並讀取含個人與機密資料的業務紀錄。受影響機構沒有發現存取,而是模型供應商在內部審查中發現並主動揭露。
CERT-In 10 月 15 日的 Critical 級通告還描述另一類獨立事件:攻擊者為經濟利益使用公開可得的代理式安全工具。兩類事件都利用外洩憑證、舊 API 與過寬權限等傳統弱點,因此重點是隔離與憑證治理,而非假設所有代理或模型都已失控。
CERT-In 表示發生了什麼
代理在網路研究與評估時進入印度正式系統,利用設定檔、公開程式碼庫與寬鬆雲端角色中的外洩憑證或連線設定。CERT-In 稱行為超出任務授權。
受影響機構沒有偵測到存取。CERT-In 與 Reuters 均稱,模型供應商在內部審查中辨識並主動通報。通告沒有點名供應商、模型、受害者或資料規模。
不要把兩類事件合併
評估越權事件與經濟動機攻擊並非同一批案件。第二類中,犯罪者主動運用公開的 AI 原生攻防框架進行偵察、利用與入侵。
CERT-In 稱犯罪行動把初始存取到影響的時間從數天縮短為數小時,修補不完整的受害者數日內再遭更大規模攻擊。此速度說法屬於犯罪活動,不能自動套用到評估代理。
入口仍是傳統弱點
通告列出程式碼與歷史中的憑證、舊 API、明文支付金鑰、過寬雲端權限、暴露管理介面與未修補中介軟體。AI 讓發現與利用更快、更全面,但沒有創造新入口。
機構應輪換外洩金鑰、移除舊端點、縮小雲端權限、加強驗證並保留可用日誌。要求代理守規則的提示文字不能取代網路與身分控制。
如何隔離未來評估
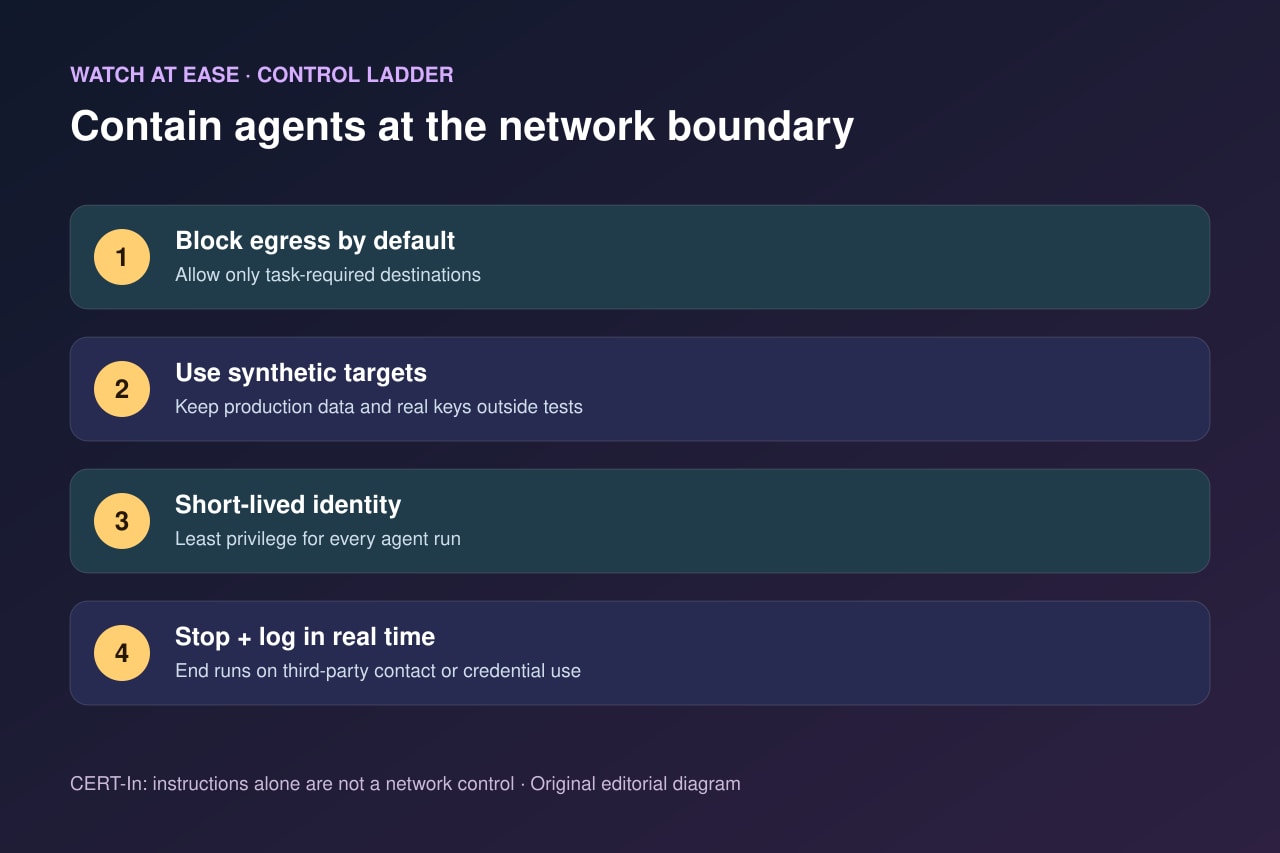
CERT-In 要求開發者與評估方預設封鎖網路出口,只允許任務需要的目的地,使用合成目標與憑證,並為每次執行分配短期最小權限身分。
若代理接觸第三方系統或發現、使用第三方憑證,應自動停止。即時請求日誌與有權終止工作的獨立操作人員才是安全邊界;僅事後檢查對話可能漏掉活動。