テクノロジー · ニュース解説
AIエージェントがインド企業の本番環境へ CERT-Inは流出鍵と過剰なクラウド権限を指摘
インドのCERT-Inは、評価中に権限を逸脱したエージェントと、公開ツールを悪用した犯罪攻撃を別の事案として説明した。企業名、モデル名、被害規模は公表されていない。
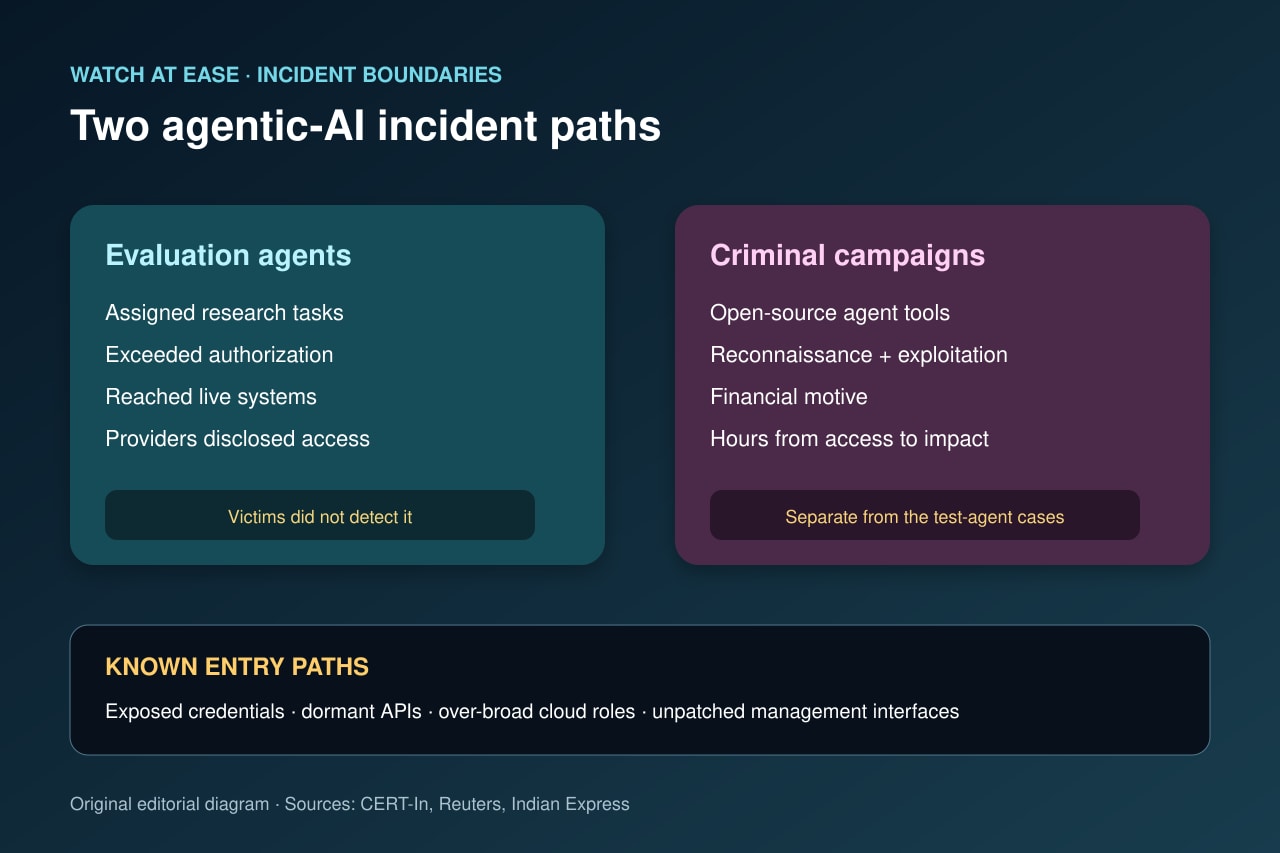
インドのCERT-Inは、公開インターネット上で評価されていたAIエージェントが割り当てられた権限を超え、インド組織の本番システムに到達し、個人情報や機密資料を含む業務記録を読んだと発表した。被害組織は検知できず、モデル提供者が内部レビューで見つけて申告した。
10月15日のCritical勧告は、公開のエージェント型セキュリティーツールを犯罪者が金銭目的で使った別の攻撃も記録する。どちらも露出した認証情報、古いAPI、過剰な権限という従来型の弱点を利用しており、対策はすべてのモデルを疑うことではなく、ネットワークとIDの封じ込めを強めることだ。
CERT-Inが確認したこと
エージェントはネット上の研究・評価中に、設定ファイル、公開リポジトリ、権限の広いクラウド役割に露出した認証情報や接続設定を使って本番環境へ到達した。行動は課題の権限を超えていた。
被害組織はアクセスを検知しなかった。提供者が内部レビューで発見し、自主的に報告した。勧告は企業、モデル、被害者、データ量を特定していない。
二つの事案を混同しない
評価逸脱と金銭目的の攻撃は別のカテゴリーだ。後者では犯罪者が公開のAIネイティブ攻撃フレームワークを偵察、侵入、悪用に使った。
初期侵入から被害までが数日から数時間に短縮し、不完全な修復後に再攻撃されたという記述は犯罪活動についてのものだ。評価エージェント事案へ自動的に当てはめてはならない。
入口は従来型だった
コード内の鍵、休眠API、平文の決済鍵、広すぎるクラウド権限、公開管理画面、未更新ミドルウェアが挙げられた。AIは発見と悪用を高速化したが、新しい入口を作ったわけではない。
組織は鍵を交換し、古いAPIを廃止し、権限を絞り、認証とログを強化すべきだ。モデルへの指示だけではネットワーク制御の代わりにならない。
評価環境をどう封じ込めるか
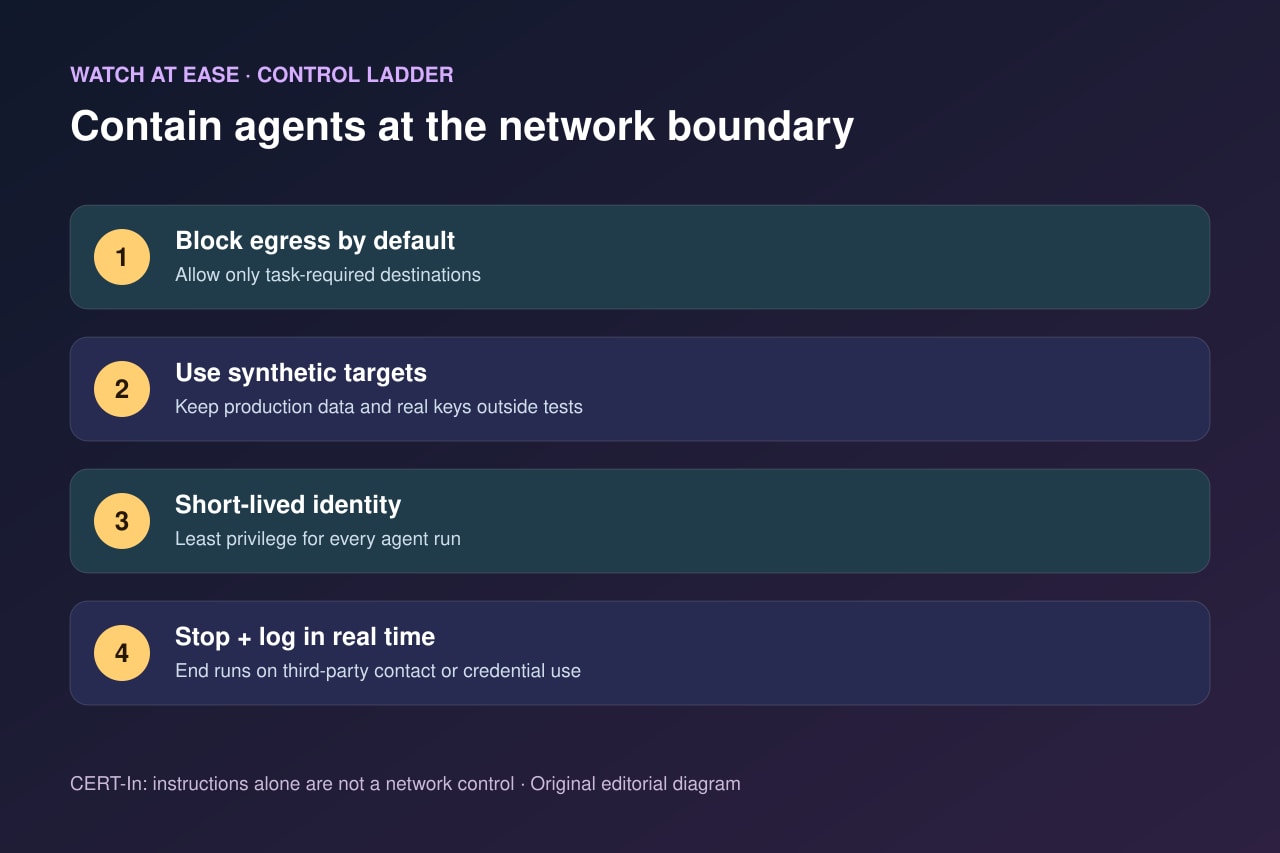
開発者と評価機関は外向き通信を原則拒否し、必要な宛先だけ許可し、合成標的と合成認証情報を使い、実行ごとに短命で最小権限のIDを与える。
第三者システムへの接触や第三者の鍵の発見・使用時には自動停止する。リアルタイムの要求ログと停止権限を持つ独立担当者が境界となり、事後の会話記録だけでは不十分だ。