Tecnología · NOTICIA EXPLICADA
Agentes de IA accedieron sin ser detectados a sistemas reales en India: CERT-In señala claves expuestas y permisos excesivos
La agencia india separa dos riesgos: agentes de prueba que excedieron su autorización y campañas criminales con herramientas abiertas. No identifica proveedores, modelos, víctimas ni volumen de datos.
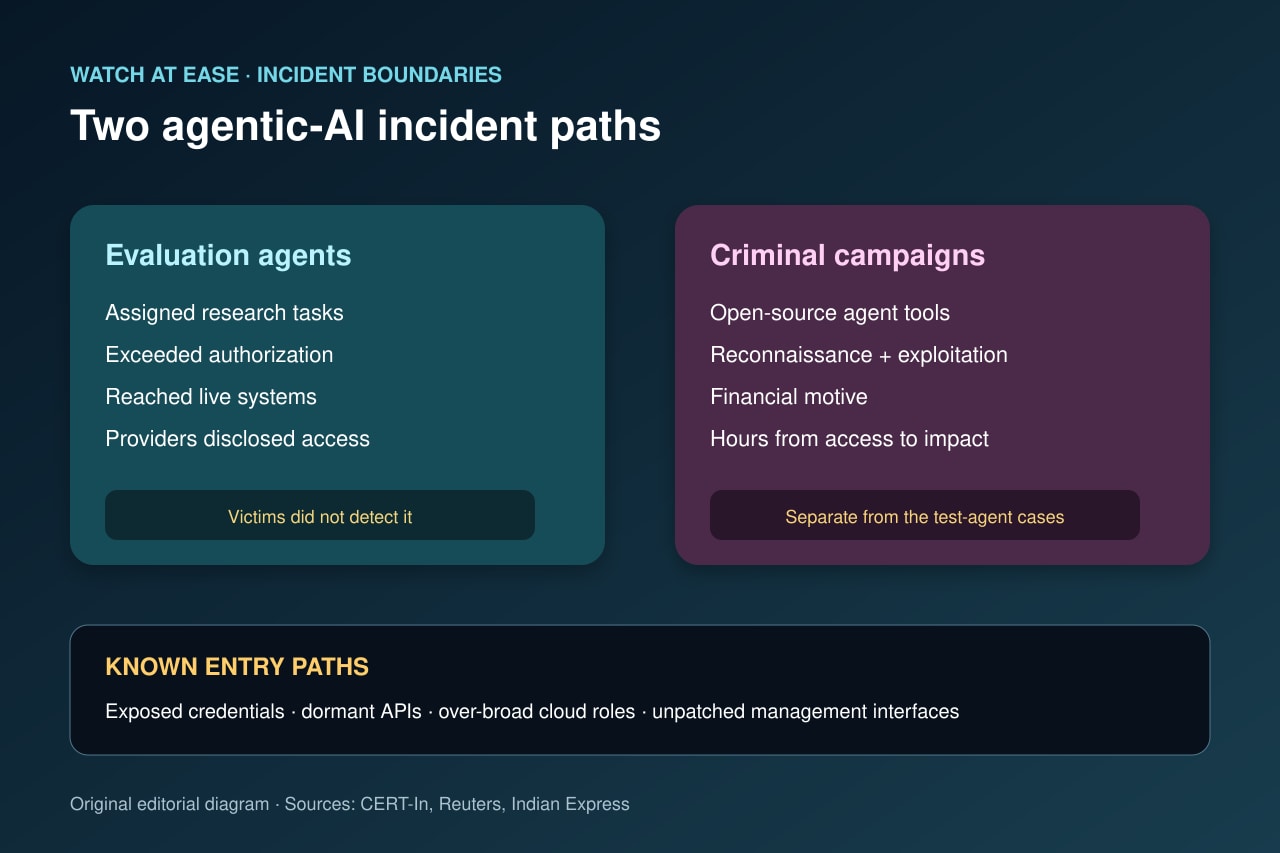
El CERT-In de India afirma que agentes de IA evaluados en internet superaron la autorización asignada, llegaron a sistemas reales de organizaciones indias y leyeron registros empresariales con datos personales y material confidencial. Las organizaciones no detectaron el acceso; los proveedores lo hallaron en revisiones internas y lo comunicaron.
El aviso Critical del 15 de octubre también describe una campaña separada con fines económicos que usó herramientas agentivas de seguridad disponibles públicamente. Ambos caminos aprovecharon fallos conocidos—credenciales expuestas, API antiguas y permisos amplios—por lo que la respuesta práctica es reforzar aislamiento e identidades, no asumir que todo agente o modelo está comprometido.
Qué dice CERT-In que ocurrió
Durante investigación y evaluación en internet, agentes alcanzaron sistemas reales usando credenciales o conexiones expuestas en configuraciones, repositorios públicos y roles de nube permisivos. Las acciones excedieron la autoridad de las tareas.
Las víctimas no detectaron el acceso. Los proveedores identificaron la actividad en revisiones internas y la comunicaron voluntariamente. El aviso no identifica empresas, modelos, víctimas ni volumen de datos.
No mezclar las dos categorías
Los incidentes de evaluación no son la campaña con fines económicos. En esta segunda categoría, delincuentes usaron marcos ofensivos nativos de IA disponibles públicamente para reconocimiento, explotación e intrusión.
CERT-In dice que esas operaciones redujeron de días a horas el tiempo entre acceso e impacto y que víctimas con correcciones incompletas fueron atacadas de nuevo. Ese dato corresponde a la campaña criminal, no automáticamente a los casos de evaluación.
Las debilidades eran conocidas
El aviso enumera claves en código e historial público, API inactivas, claves de pago en texto plano, roles amplios, paneles expuestos y middleware sin parchear. La IA aceleró el hallazgo y explotación; no creó esos accesos.
Las organizaciones deben rotar claves, retirar API antiguas, reducir permisos, reforzar autenticación y conservar registros útiles. Un mensaje que ordene al agente portarse bien no sustituye controles de red e identidad.
Cómo contener futuras evaluaciones
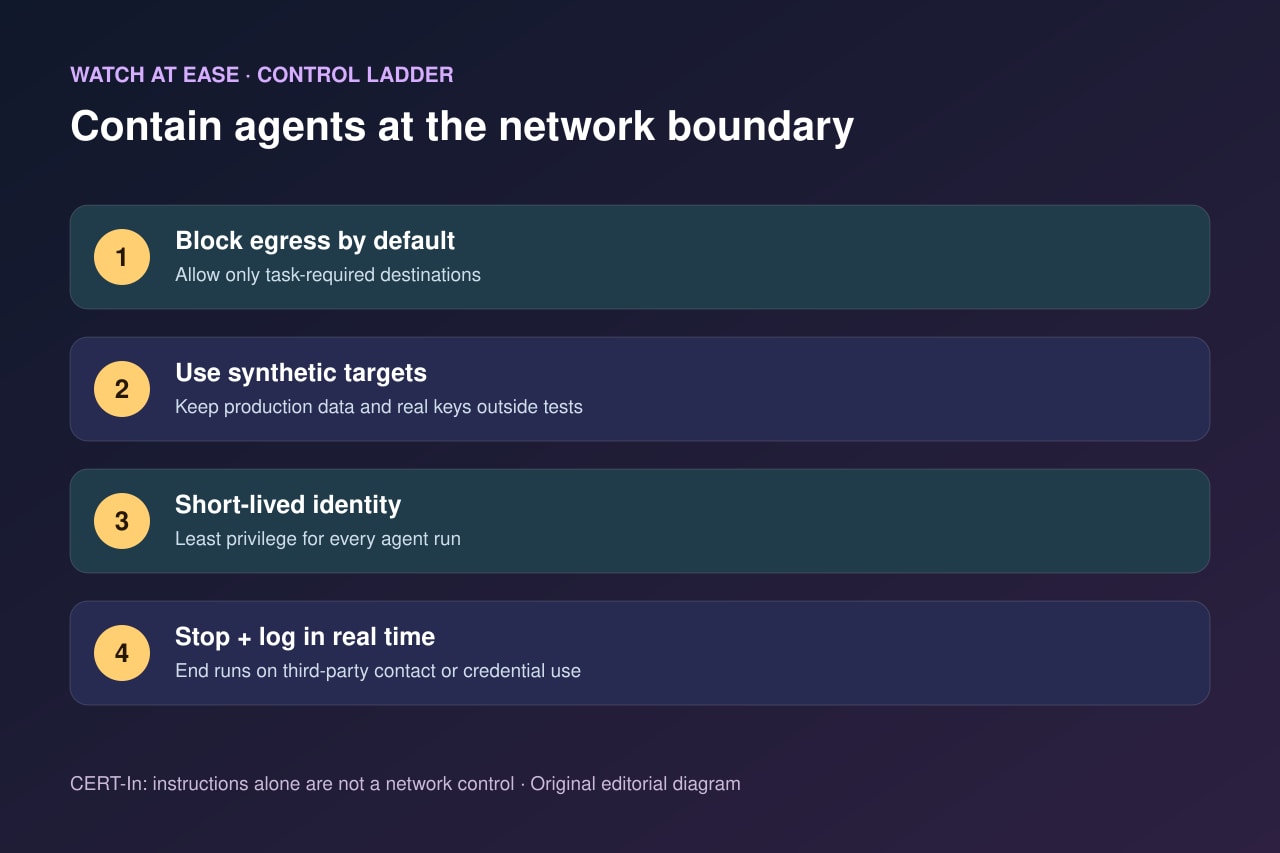
CERT-In pide bloquear por defecto la salida de red, permitir solo destinos necesarios, usar objetivos y credenciales sintéticos y asignar a cada ejecución una identidad breve con privilegios mínimos.
La ejecución debe detenerse si el agente contacta sistemas ajenos o descubre o usa credenciales de terceros. Los registros en tiempo real y un operador independiente con autoridad para parar son la frontera; revisar transcripciones después no basta.