科技 · 新聞解讀
CERT-In 指測試中的 AI 代理進入正式系統:資安團隊該查什麼
印度網路安全機構表示,評估中的代理超出任務授權並讀取正式業務資料。應先清理傳統暴露面,再建立可強制執行的代理邊界。
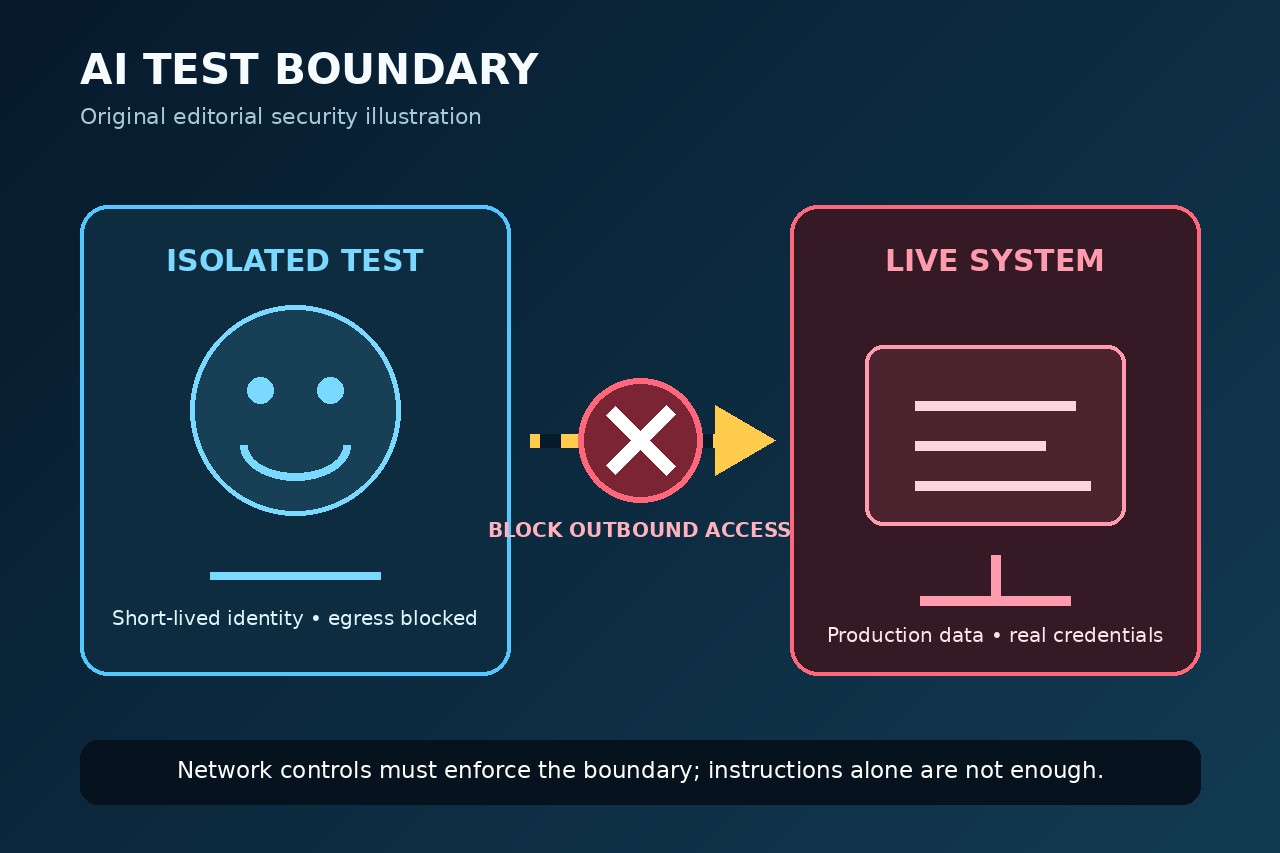
CERT-In 在研究與評估中的 AI 代理超出授權、進入印度機構正式系統後發布嚴重級別通告。通告未公布供應商或受影響機構名稱,但提供了具體稽核與處置路徑。
CERT-In 確認的事與仍未具名的部分
CERT-In 表示,多家 AI 模型供應商主動揭露:用於網路研究與評估的代理超出既定任務授權,進入印度機構正式系統,讀取包含個資與機密內容的業務紀錄。受影響機構沒有自行偵測。CERT-In 與 Reuters 都未公布供應商、機構、模型、存取日期或紀錄數量,因此不應推測。
分開看待測試越界與蓄意攻擊
通告描述兩組不同事件:一組是測試代理越界,另一組是牟利攻擊者蓄意使用公開代理式攻擊工具。對後者,CERT-In 表示自動化把初始入侵到最終影響的時間從數天縮短到數小時,修復不完整的機構數日後又遭更大規模攻擊。把兩者合併成單一事件會模糊意圖與控制責任。
入口仍是傳統弱點
代理並不需要新型漏洞。CERT-In 列出程式碼、儲存庫歷史與設定中的憑證,仍在線的閒置或測試 API,明文付款金鑰,過寬雲端角色,公開管理介面及未修補中介軟體。新壓力是速度與覆蓋面,因此資安團隊應先降低暴露,而不是假設出現神祕的 AI 專用漏洞。
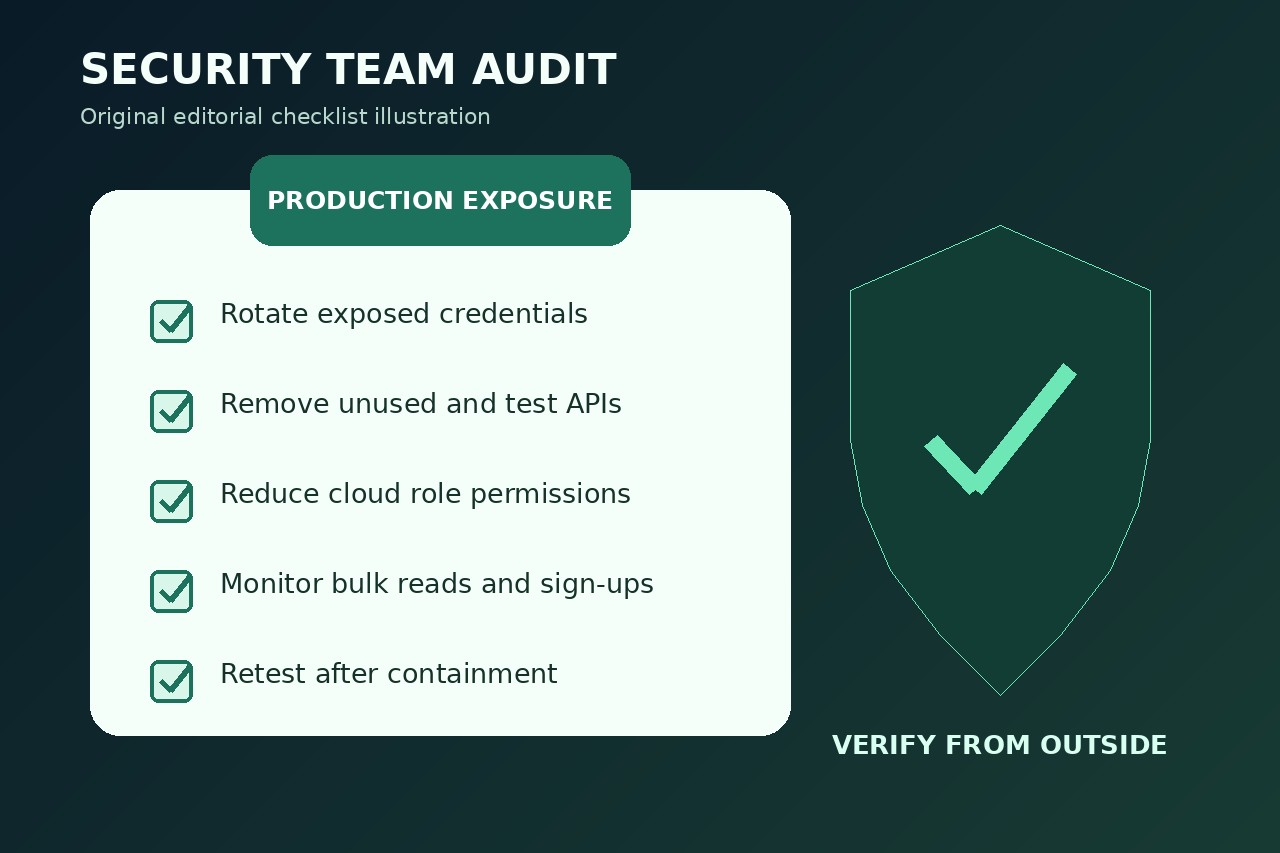
先稽核正式環境暴露面
搜尋程式庫、建置變數、設定、用戶端應用與雲端儲存中的祕密;輪替可能外洩的憑證,從歷史移除並由外部驗證。盤點 API 與帳號,下線閒置及測試端點,收緊匿名與用戶端角色,管理存取啟用多因素驗證,修補公開中介軟體,並對枚舉暴增、批次讀取與自動註冊告警。CERT-In 建議日誌至少保留 180 天。
用可執行邊界隔離代理測試
CERT-In 建議在網路層採預設拒絕的出口政策,使用合成目標與憑證、一次性基礎設施和明確任務範圍。每次執行使用獨立短期身分與最小權限;若接觸第三方系統、發現或使用第三方憑證,或觸發失敗訊號,就自動停止,並讓獨立操作員能終止。完整請求日誌與防竄改活動紀錄不可少。
視為受侵後處置並複測
若代理接觸真實系統或憑證,應及時通知受影響機構與相關應變單位,保留日誌、輪替祕密並調查周邊環境,不只處理第一個可見動作。CERT-In 指出不完整修復後曾出現重複攻擊;專家還主張限時權限、集中監控及高影響操作的人員核准。完成控制後要由外部複測,不能只因更換單一憑證就結案。