科技 · 新聞解讀
BT 推出英國管理的 Sentinel 安全服務:先確認誰能採取行動、何時行動
BT 擴大與微軟的合作,新增託管安全營運服務。客戶仍需明確回應權限、涵蓋系統與資料處理方式。
BT 於 10 月 13 日宣布面向 Microsoft Sentinel 的英國管理安全營運中心服務,作為擴大與微軟合作的一部分。這項服務面向英國企業與公共部門機構,結合微軟的安全平台與 BT 的營運經驗、威脅情報及網路洞察。
對客戶而言,關鍵是託管服務具體承擔哪些職責。平台名稱與管理地點本身,無法說明監控哪些系統、誰可遏制事件,或多久會採取行動。這些細節需要針對預計部署的方案確定。
新服務建立在既有合作之上
BT 將此次推出描述為與微軟策略合作的進一步發展。它此前已是 Sentinel 託管服務供應商,因此不能將新聞理解為 BT 首次涉足安全營運,或 Sentinel 成為全新技術。實際的新進展,是在擴大合作中宣布這項英國管理的 SOCaaS 服務。
公告宣傳更主動的威脅應對方式,以及保護、效率與成本方面可能的改善。這些是供應商對服務的陳述。公告不是偵測準確率的比較測試、合約中的回應時間承諾,也不是機構能夠避開所有攻擊的證明。
區分平台與營運協議
Sentinel 是指定的平台,SOCaaS 則是圍繞它提供的安全營運服務。評估方案前,應索取納入範圍的系統、帳戶與日誌來源清單,明確導入所需工作,以及必要來源停止傳送資訊時如何處理。只有對照約定範圍,才能評估服務。
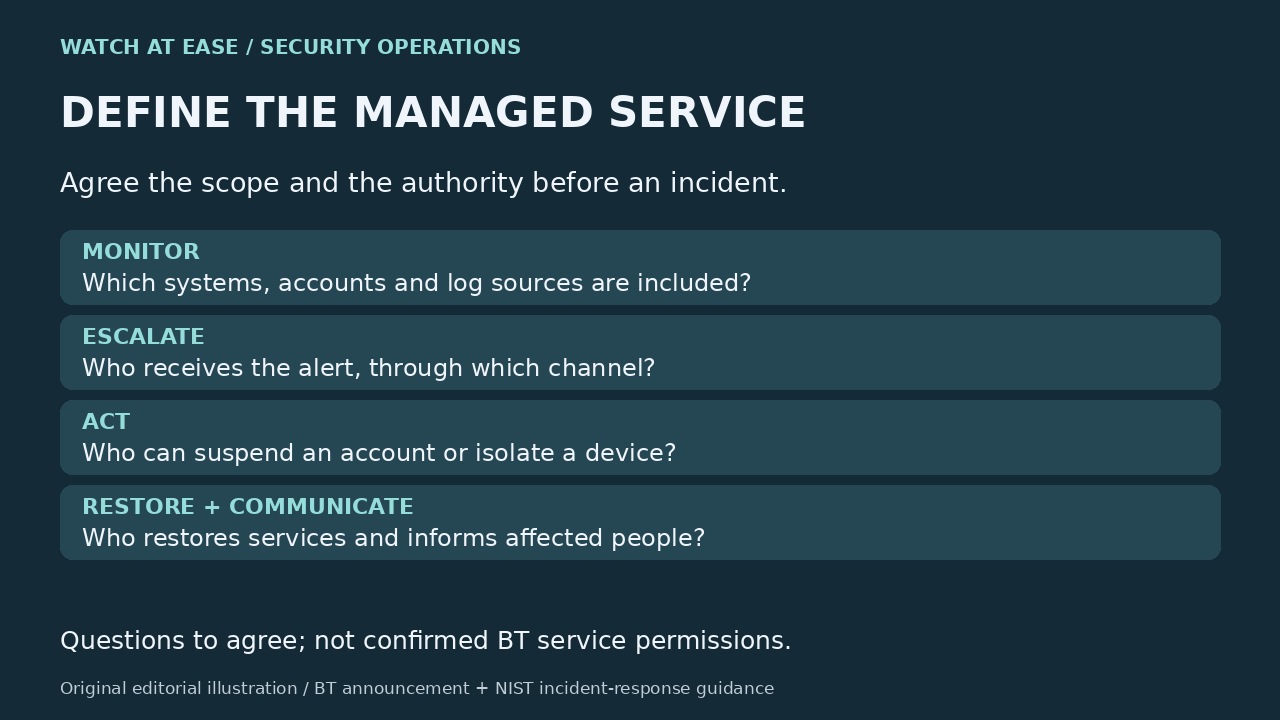
還應確定警示如何送達自己的團隊,以及升級處理後供應商有哪些權限。它能直接停用帳戶或隔離裝置,還是必須先取得核准?這些是本文提出的採購核對問題,並非 BT 公告已確認的功能或權限。
外包仍需要明確分工
NIST 於 2025 年 4 月發布的事件回應指引,為此提供獨立框架。第 2.2 節指出,合約應明確界定第三方職責,包括資訊流、協調及代表機構採取行動的權限。它也提醒,供應商的特權存取與敏感資料存取會帶來需要關注的風險。
這份指引是背景資料,並非對 BT 的背書,也不是判定該服務符合英國要求。應用到此,可在事件發生前明確誰負責偵測、誰核准影響業務的操作、誰恢復服務,以及誰向受影響的人溝通。客戶與供應商應對這套分工形成共同理解。
向地點與效能主張索取證據
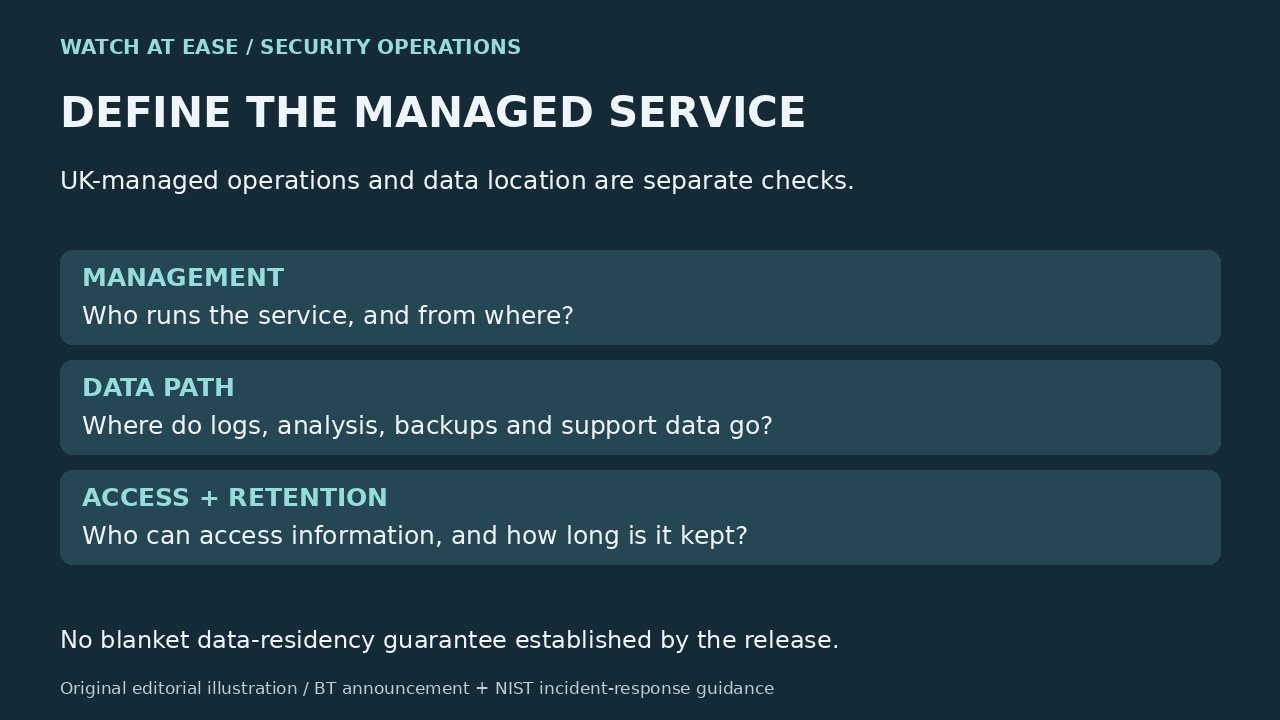
「英國管理」描述的是服務的管理方式。公告並未證明每份日誌、備份、分析系統或支援互動都留在英國。應讓供應商針對實際配置說明資料路徑、存取安排與保留條款,不要把管理標籤擴大成更廣泛的資料駐留保證。
公告也未公布合約價格或實測回應時間。應索取真實的涵蓋時段、升級門檻、服務承諾及衡量方法。評估中可加入實際事件演練:觀察到的交接過程和書面決策流程,比關於 AI 時代威脅的籠統承諾更有參考價值。這些是建議的檢查,並非本文測試新服務的報告。