科技 · 新闻解读
BT 推出英国管理的 Sentinel 安全服务:先确认谁能采取行动、何时行动
BT 扩大与微软的合作,新增托管安全运营服务。客户仍需明确响应权限、覆盖系统以及数据处理方式。
BT 于 10 月 13 日宣布面向 Microsoft Sentinel 的英国管理安全运营中心服务,作为扩大与微软合作的一部分。这项服务面向英国企业及公共部门机构,将微软的安全平台与 BT 的运营经验、威胁情报和网络洞察结合。
对客户而言,关键是托管服务具体承担哪些职责。平台名称和管理地点本身,无法说明监控哪些系统、谁可以遏制事件,或多久会采取行动。这些细节需要针对拟部署方案确定。
新服务建立在已有合作之上
BT 将此次推出描述为与微软战略合作的进一步发展。它此前已是 Sentinel 托管服务提供商,因此不能将新闻理解为 BT 首次涉足安全运营,或 Sentinel 成为全新技术。实际的新进展,是在扩大合作中宣布这项英国管理的 SOCaaS 服务。
公告宣传更主动的威胁应对方式,以及保护、效率和成本方面可能的改善。这些是供应商对服务的陈述。公告不是检测准确率的对比测试、合同中的响应时间承诺,也不是机构能够避开所有攻击的证明。
区分平台与运营协议
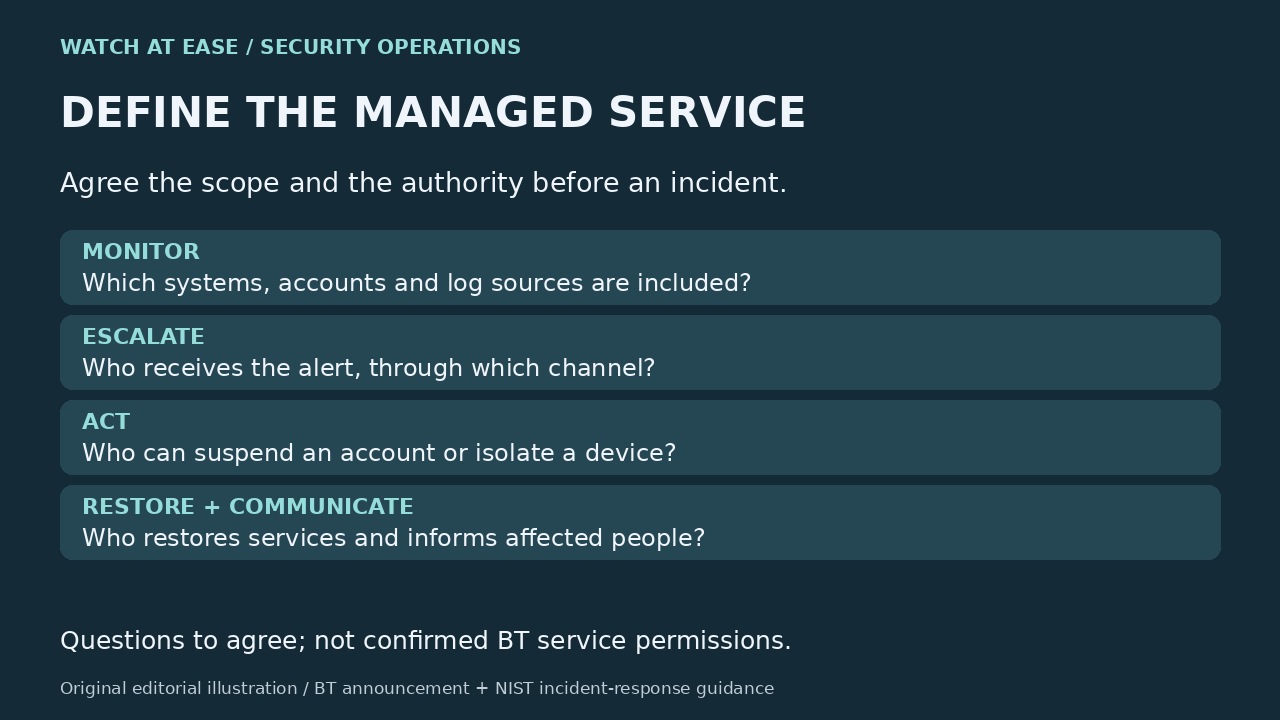
Sentinel 是指定的平台,SOCaaS 则是围绕它提供的安全运营服务。评估方案前,应索取纳入范围的系统、账户和日志源清单,明确接入所需工作,以及必要日志源停止传送信息时如何处理。只有对照约定范围,才能评估服务。
还应确定告警如何送达自己的团队,以及升级处理后供应商拥有哪些权限。它能直接暂停账户或隔离设备,还是必须先取得批准?这些是本文提出的采购核对问题,并非 BT 公告已经确认的功能或权限。
外包仍需要明确分工
NIST 于 2025 年 4 月发布的事件响应指导,为这个问题提供了独立框架。第 2.2 节指出,合同应明确第三方职责,包括信息流、协调及代表机构采取行动的权限。它也提醒,供应商的特权访问和敏感数据访问会带来需要关注的风险。
这份指导是背景资料,并非对 BT 的背书,也不是判断该服务符合英国要求。应用到这里,可在事件发生前明确谁负责检测、谁批准影响业务的操作、谁恢复服务,以及谁向受影响的人沟通。客户与供应商应对这套分工形成共同理解。
向地点与性能主张索取证据
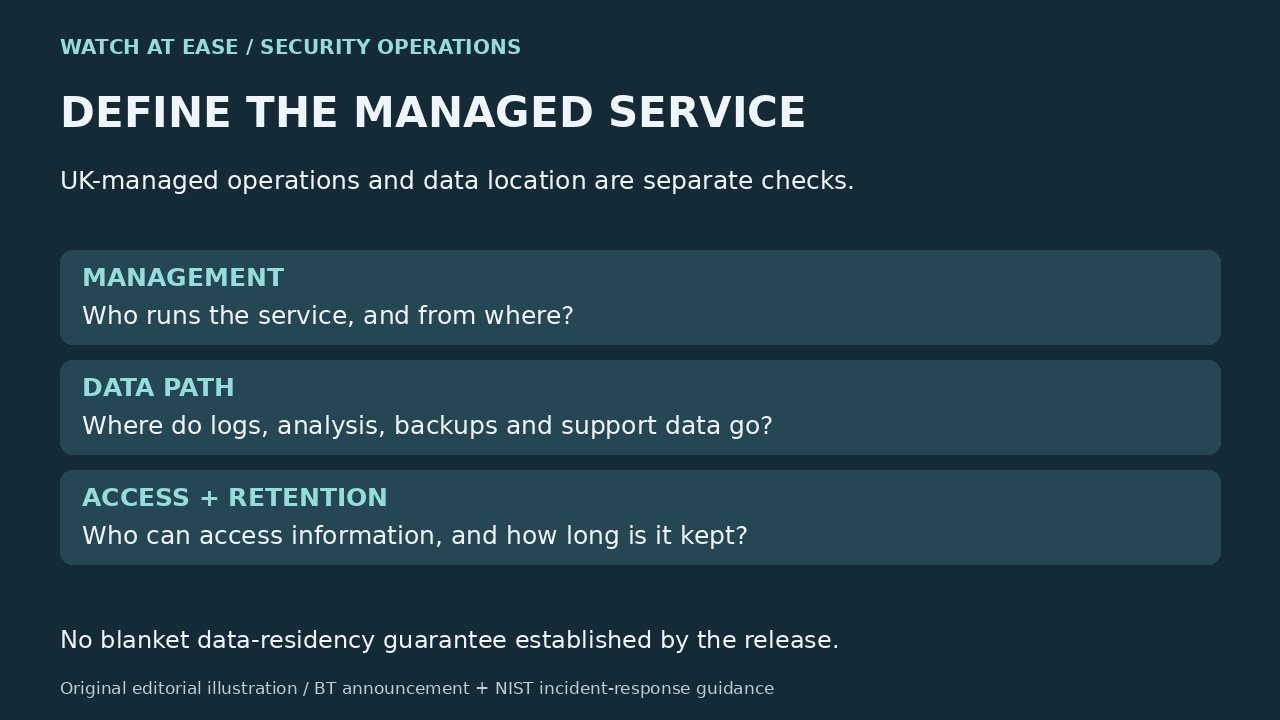
“英国管理”描述的是这项服务的管理方式。公告没有证明每一份日志、备份、分析系统或支持交互都留在英国。应让供应商针对实际配置说明数据路径、访问安排和保留条款,不要把管理标签扩大成更广泛的数据驻留保证。
公告也没有公布合同价格或实测响应时间。应索取真实的覆盖时段、升级阈值、服务承诺及衡量方法。评估中可加入实际事件演练:观察到的交接过程和书面决策流程,比关于 AI 时代威胁的宽泛承诺更有参考价值。这些是建议的检查,并非本文测试新服务的报告。