科技 · 新聞解讀
BeyondTrust Remote Support 漏洞已遭利用:哪些已修補,哪些必須立即行動
CVE-2026-102764 可讓遠端未驗證攻擊者對設備執行檔案操作。Remote Support SaaS 已於 10 月 9 日修補;自託管 26.2.3 以前版本需核對。
NHS England 於 10 月 16 日針對 CVE-2026-102764 發布主動利用警報。BeyondTrust 表示,Remote Support 內部訊息元件沒有充分驗證來源,遠端攻擊者可能在受影響設備上執行檔案操作。
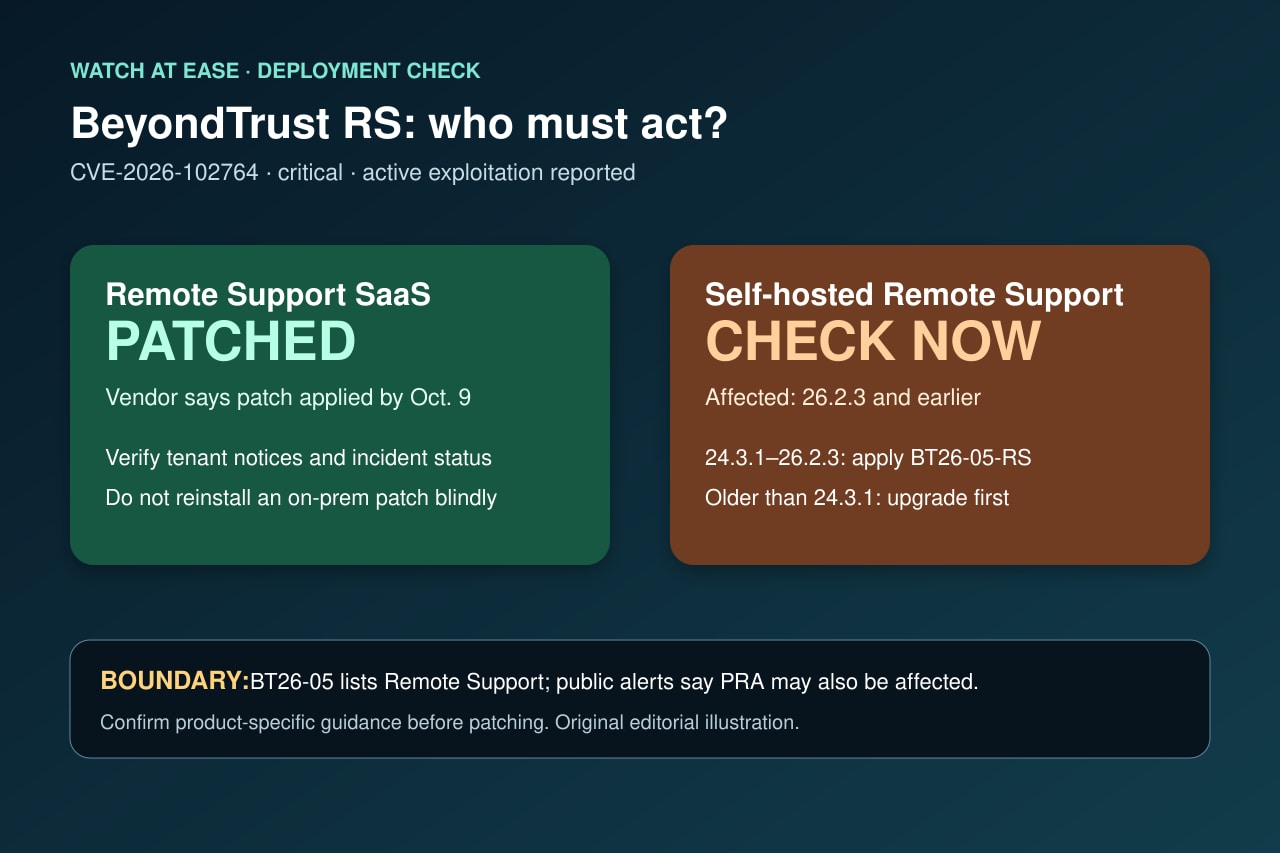
處理方式取決於部署類型。BeyondTrust 表示已於 10 月 9 日替所有 Remote Support SaaS 客戶完成修補;自託管客戶必須確認自動更新。26.2.3 及更早版本受影響,低於 24.3.1 的系統需先升級。
10 月 16 日的新進展
廠商於 10 月 15 日揭露漏洞。NHS England 次日發布主動利用警報,稱已觀察到自訂惡意程式與 Web shell,並判斷進一步利用極可能發生。
Reuters 報導,Google 與 Mandiant 將 8 月對當時未知漏洞的利用連結到疑似中國關聯組織 Armory Castle。歸因可能變化,但利用早於公開揭露,安裝修補不能證明設備從未失陷。
SaaS 與自託管處境不同
BeyondTrust 稱截至 10 月 9 日已替所有 Remote Support SaaS 客戶套用修補。這是託管服務狀態,不代表每台私有設備都已修復。SaaS 客戶仍應查看通知,但不應自行安裝地端套件。
自託管 Remote Support 26.2.3 及更早版本受影響。24.3.1 至 26.2.3 可用 BT26-05-RS;更舊版本必須先升級。自動更新用戶也應回讀確認。
漏洞影響與邊界
BeyondTrust 稱來源驗證不足可允許檔案操作。Reuters 指出成功利用可能暴露憑證、上傳任意檔案並控制主機;NHS England 報告自訂惡意程式與 Web shell。
廠商表格明確列出 Remote Support。NHS England 表示 BeyondTrust 提醒 Privileged Remote Access 也可能受影響;這要求取得對應產品指引,而非直接套用 Remote Support 修補。
較安全的處理順序
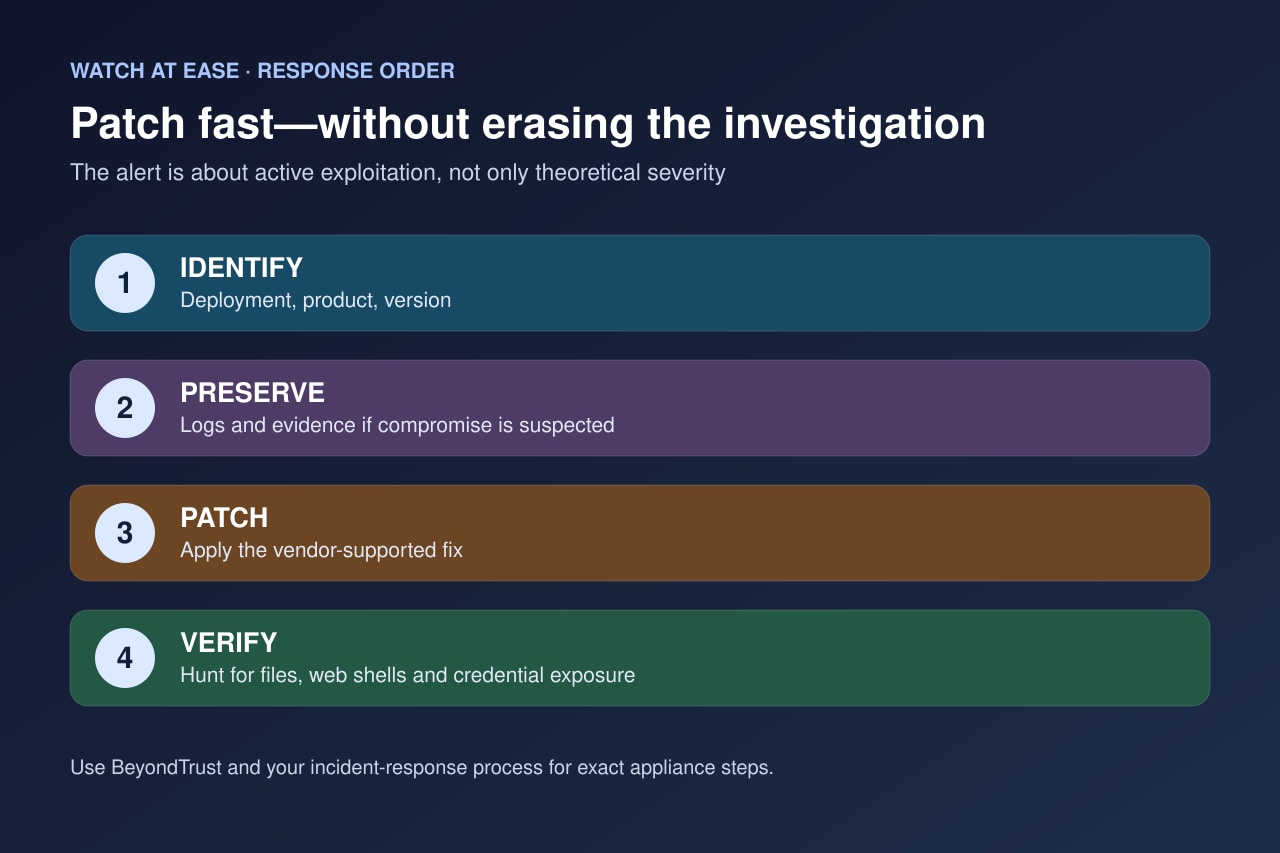
先盤點部署類型、產品和精確版本。若懷疑失陷,應讓事件應變負責人介入,並在可能覆寫日誌前保全流程所需證據,再按廠商支援路徑升級和修補。
修補後依厂商與事件應變指引檢查異常檔案、Web shell、新帳號及憑證存取。若特權憑證可能外洩,先建立乾淨控制路徑,再協調隔離與輪替。