科技 · 新闻解读
BeyondTrust Remote Support 漏洞已遭利用:哪些已补丁,哪些必须立即行动
CVE-2026-102764 可让远程未认证攻击者对设备执行文件操作。Remote Support SaaS 已于 10 月 9 日完成补丁;自托管 26.2.3 及更早版本需核对版本和补丁。
NHS England 于 10 月 16 日针对 CVE-2026-102764 发布主动利用警报。BeyondTrust 称,Remote Support 内部消息组件未充分验证消息来源,远程攻击者因此可能在受影响设备上执行文件操作。
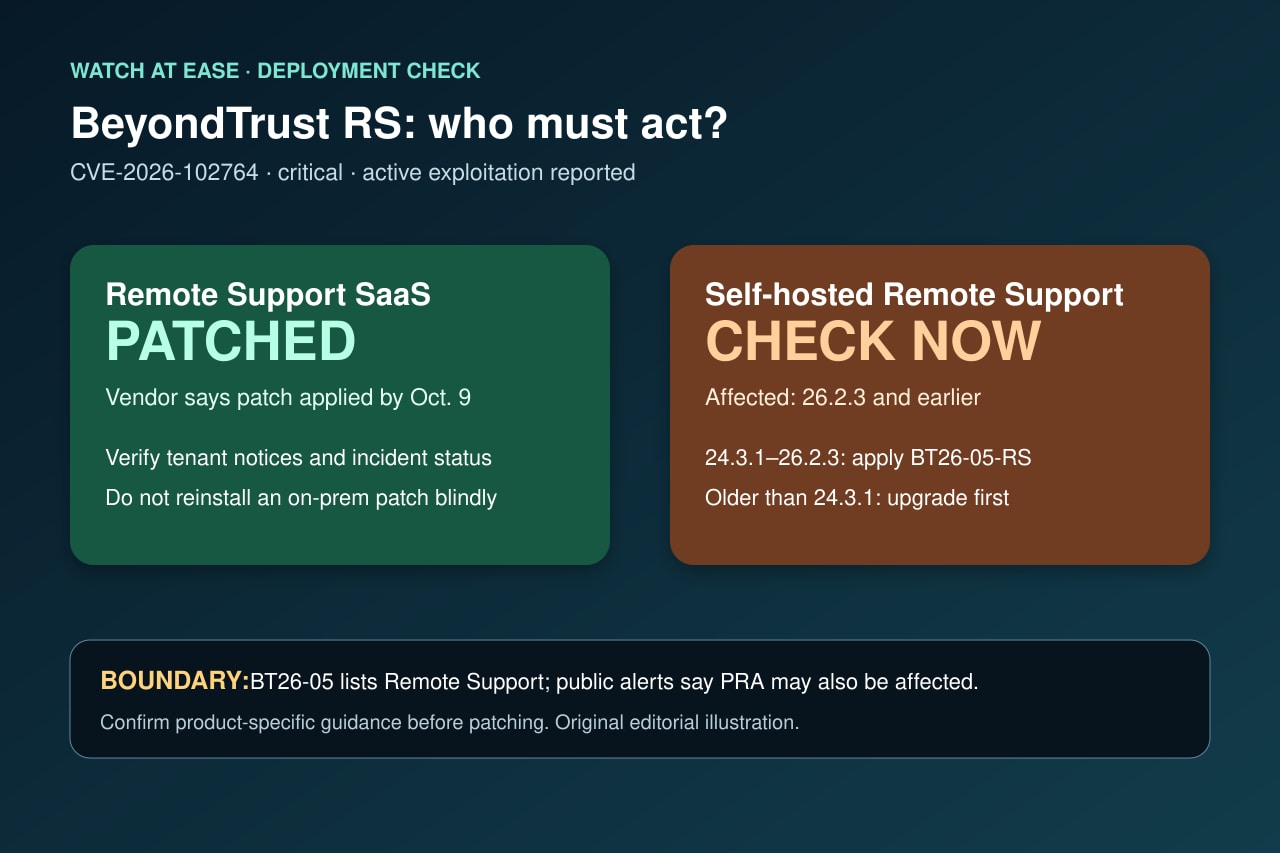
实际处理方式取决于部署类型。BeyondTrust 称已在 10 月 9 日前为所有 Remote Support SaaS 客户打补丁;自托管客户必须核实自动更新是否成功。26.2.3 及更早版本受影响,低于 24.3.1 的系统需先升级才能安装所列补丁。
10 月 16 日的新进展
厂商于 10 月 15 日披露漏洞。NHS England 次日发布主动利用警报,称已观察到自定义恶意软件和 Web shell,并判断进一步利用极有可能发生。这说明它已不只是纸面上的高分漏洞。
Reuters 报道,Google Threat Intelligence Group 与 Mandiant 将 8 月对当时未知漏洞的利用与疑似中国关联组织 Armory Castle 联系起来。归因可能变化,但防守结论明确:利用早于公开披露,安装补丁不能证明设备从未被入侵。
SaaS 与自托管处境不同
BeyondTrust 称截至 10 月 9 日已为所有 Remote Support SaaS 客户应用补丁。这是托管服务状态,不代表每台私有设备都已修复。SaaS 客户仍应查看厂商通知和自身事件状态,但不应擅自安装本地部署包。
自托管 Remote Support 的 26.2.3 及更早版本均受影响。公告为 24.3.1 至 26.2.3 提供 BT26-05-RS;更旧系统必须先升级。订阅自动更新的客户也应回读确认。
漏洞影响与边界
BeyondTrust 称来源验证不足可允许设备文件操作。Reuters 称成功利用可能暴露凭据、上传任意文件并控制主机;NHS England 报告了自定义恶意软件和 Web shell。Remote Support 靠近高权限流程,因此影响尤其敏感。
厂商公开表格明确列出 Remote Support。NHS England 称 BeyondTrust 提醒 Privileged Remote Access 也可能受影响。正确做法是获取对应产品指导,而不是把 Remote Support 补丁直接套到另一产品。
更安全的处理顺序
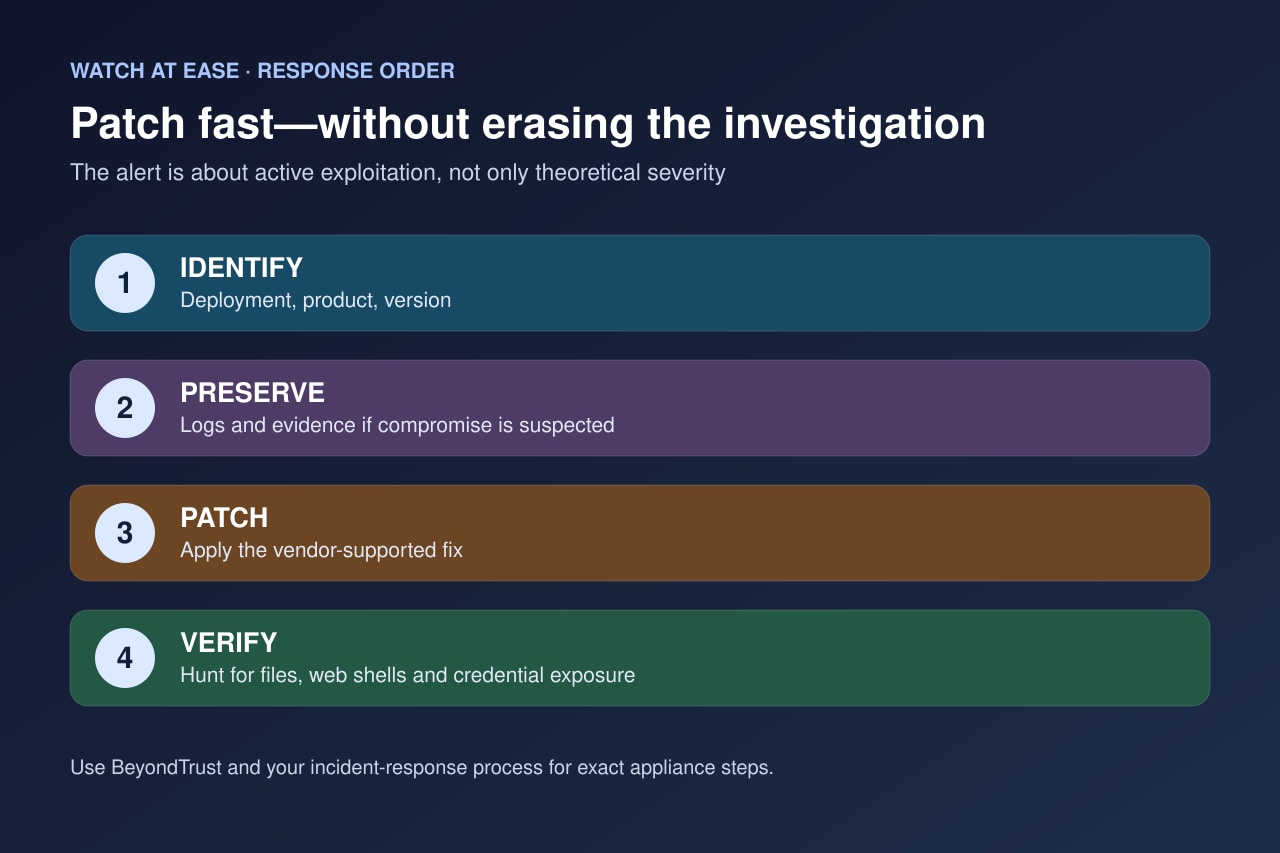
先盘点部署类型、产品和准确版本。若怀疑已被入侵,应让事件响应负责人介入,并在可能覆盖日志的操作前保全其流程所需证据。随后按 BeyondTrust 支持的升级与补丁路径处理,不使用非官方修复。
补丁后依照厂商和事件响应指导检查异常文件、Web shell、新账户及凭据访问。若特权凭据可能暴露,应先建立干净控制路径,再协调隔离和轮换。补丁关闭已知缺口,但不会自动清除既有驻留。