기술 · 뉴스 해설
BeyondTrust Remote Support 취약점 악용 확인…이미 패치된 곳과 즉시 조치할 곳
CVE-2026-102764는 인증되지 않은 원격 공격자의 파일 작업을 허용할 수 있다. SaaS는 10월 9일까지 패치됐지만 자체 호스팅 26.2.3 이하는 확인이 필요하다.
NHS England는 10월 16일 BeyondTrust Remote Support의 CVE-2026-102764가 실제 악용되고 있다는 경보를 냈다. 내부 메시지의 출처 검증이 부족해 원격 공격자가 장비에서 파일 작업을 수행할 수 있다.
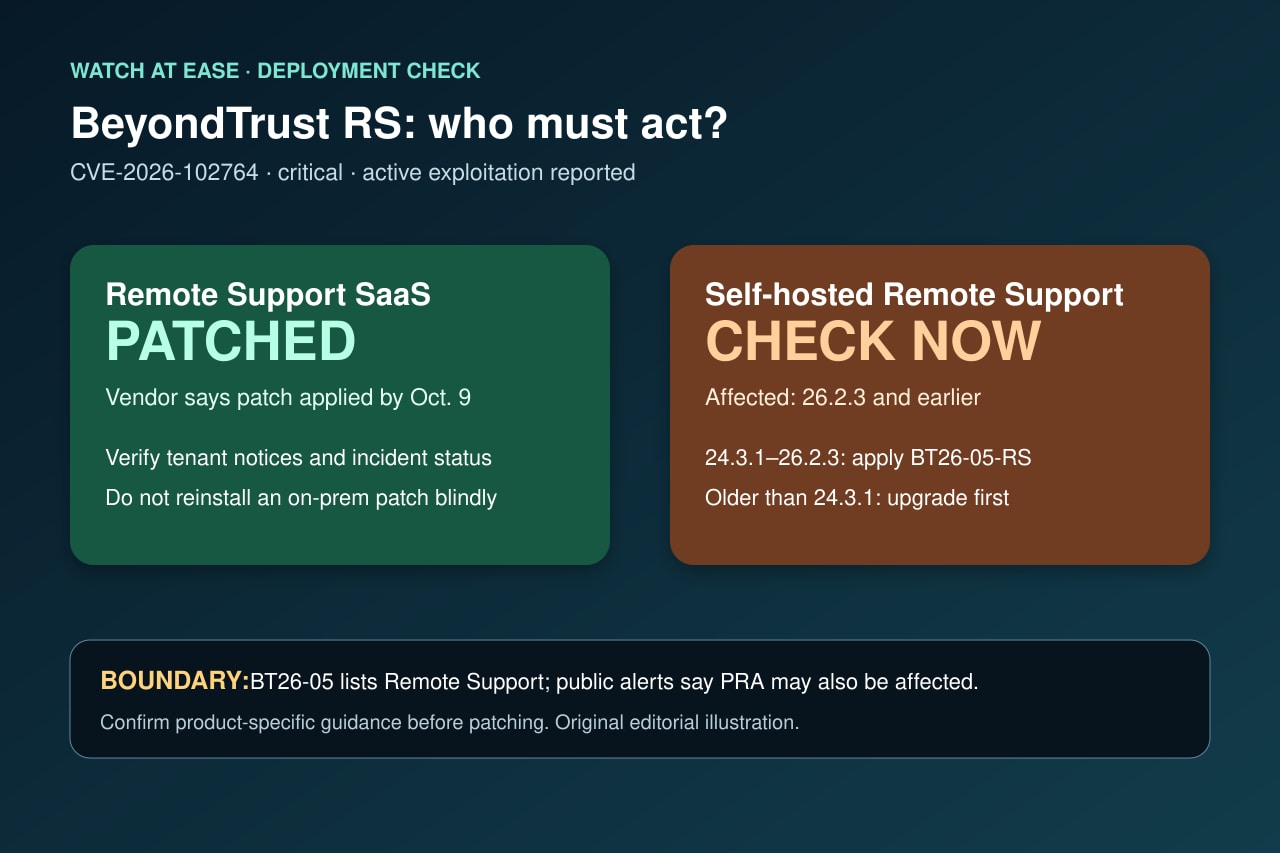
대응은 배포 방식에 따라 다르다. BeyondTrust는 SaaS 고객에게 10월 9일까지 패치를 적용했다고 밝혔다. 자체 호스팅 26.2.3 이하는 자동 업데이트를 확인해야 하며, 24.3.1보다 오래된 버전은 먼저 업그레이드해야 한다.
10월 16일 달라진 점
벤더는 10월 15일 취약점을 공개했다. 다음 날 NHS England는 실제 악용, 맞춤형 악성코드와 웹셸, 추가 악용 가능성이 높다고 경고했다. 이제 이 문제는 점수만 높은 이론적 취약점이 아니다.
Reuters는 Google과 Mandiant가 8월의 제로데이 악용을 Armory Castle과 연결했다고 보도했다. 배후 평가는 바뀔 수 있지만 공개 전 악용됐다는 사실은 패치만으로 과거 침해를 배제할 수 없다는 뜻이다.
SaaS와 자체 호스팅은 다르다
BeyondTrust는 10월 9일까지 모든 Remote Support SaaS에 패치를 적용했다고 밝혔다. 이는 호스팅 서비스 상태이며 사설 장비 전체를 뜻하지 않는다. SaaS 고객은 공지를 확인하되 온프레미스 패키지를 임의 설치하지 않아야 한다.
자체 호스팅 26.2.3 이하는 영향받는다. 24.3.1~26.2.3은 BT26-05-RS를 쓰고, 더 오래된 버전은 먼저 업그레이드한다. 자동 업데이트 완료도 확인해야 한다.
가능한 영향과 범위
출처 검증 부족으로 파일 작업이 가능하다. Reuters는 자격 증명 접근, 임의 파일 업로드와 호스트 제어를, NHS England는 악성코드와 웹셸을 보고했다.
벤더 표는 Remote Support를 명시한다. NHS England는 Privileged Remote Access도 영향 가능성이 있다고 전했다. 따라서 제품별 지침을 받아야 하며 RS 패치를 다른 제품에 추정 적용하면 안 된다.
더 안전한 대응 순서
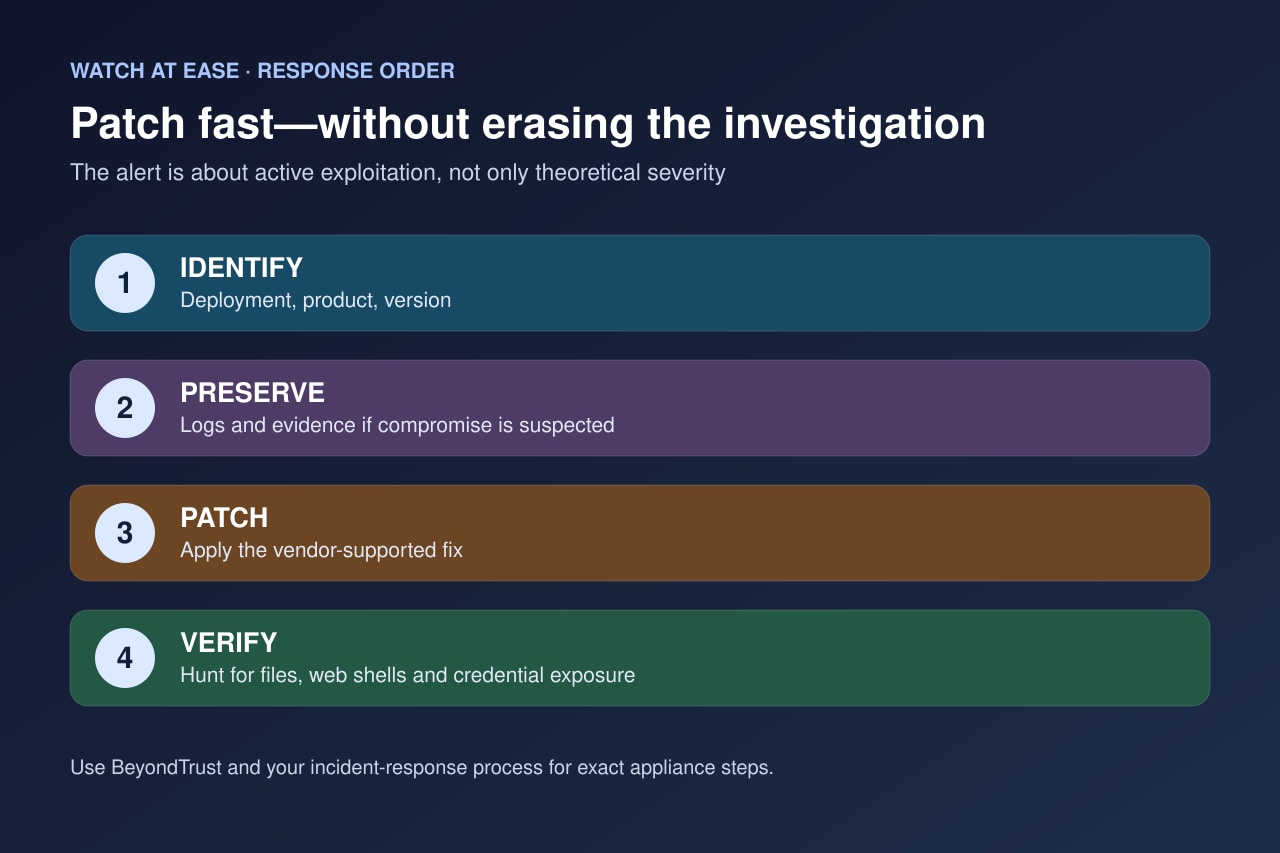
배포 유형, 제품, 정확한 버전을 확인한다. 침해가 의심되면 로그를 덮을 수 있는 변경 전에 사고 대응 책임자와 필요한 증거를 보존한 뒤 공식 업그레이드와 패치 절차를 따른다.
패치 후에는 비정상 파일, 웹셸, 신규 계정과 자격 증명 접근을 공식 지침으로 점검한다. 특권 자격 증명 노출 가능성이 있으면 깨끗한 제어 경로를 만든 뒤 격리와 교체를 진행한다.