テクノロジー · ニュース解説
BeyondTrust Remote Support脆弱性が悪用中 修正済み環境と対応が必要な環境
CVE-2026-102764は、未認証の遠隔攻撃者による機器上のファイル操作を可能にする。SaaSは10月9日までに修正済みだが、自己管理版26.2.3以前は確認が必要だ。
NHS Englandは10月16日、BeyondTrust Remote SupportのCVE-2026-102764について実悪用の警告を出した。内部メッセージの送信元検証不足により、遠隔攻撃者が機器上でファイル操作できる可能性がある。
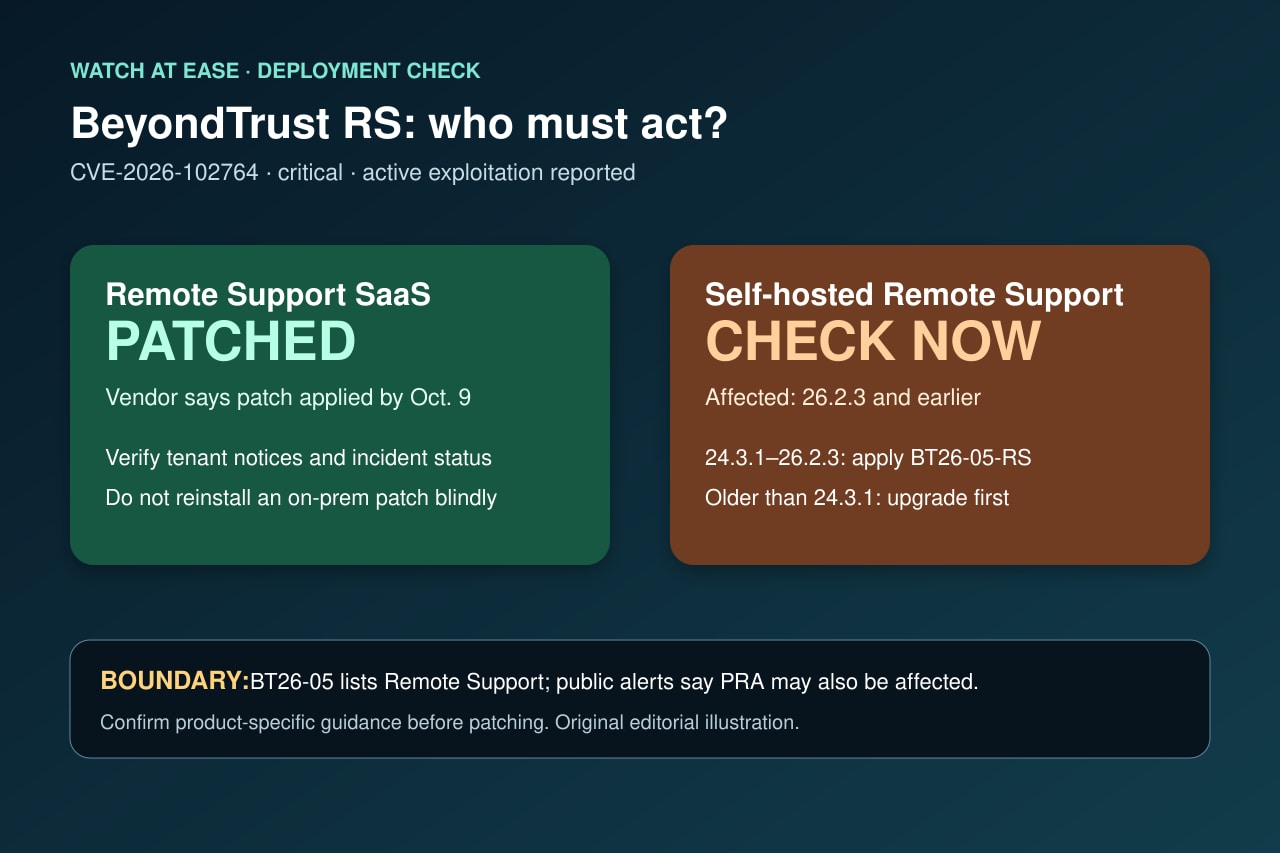
対応は導入形態で異なる。BeyondTrustはRemote Support SaaSを10月9日までに修正したとしている。自己管理版は自動更新を確認し、26.2.3以前を対象に、24.3.1未満なら先にアップグレードする必要がある。
10月16日に何が変わったか
公開は10月15日。翌日NHS Englandが実悪用、独自マルウェアとWebシェル、追加悪用の高い可能性を警告した。理論上の重大度だけではない。
ReutersはGoogleとMandiantが8月の未知脆弱性悪用をArmory Castleに結び付けたと報じた。帰属は更新され得るが、公開前から悪用されており、修正だけで過去の侵害を否定できない。
SaaSと自己管理版は同じではない
SaaSは10月9日までに修正済みという。これはホスト型サービスの状態で、私有機器すべての修正を意味しない。SaaS利用者は通知を確認し、地上版パッチを勝手に導入しない。
自己管理版26.2.3以前が対象。24.3.1から26.2.3はBT26-05-RS、さらに古い版は先に更新する。自動更新も完了確認が必要だ。
可能な影響と境界
送信元検証不足によりファイル操作が可能になる。Reutersは認証情報、任意ファイル、ホスト制御、NHS EnglandはマルウェアとWebシェルを報じた。
公開表はRemote Supportを対象とする。NHS EnglandはPrivileged Remote Accessも影響する可能性を記載したが、製品別指示を確認すべきで、同じパッチを推測適用してはならない。
安全な対応順序
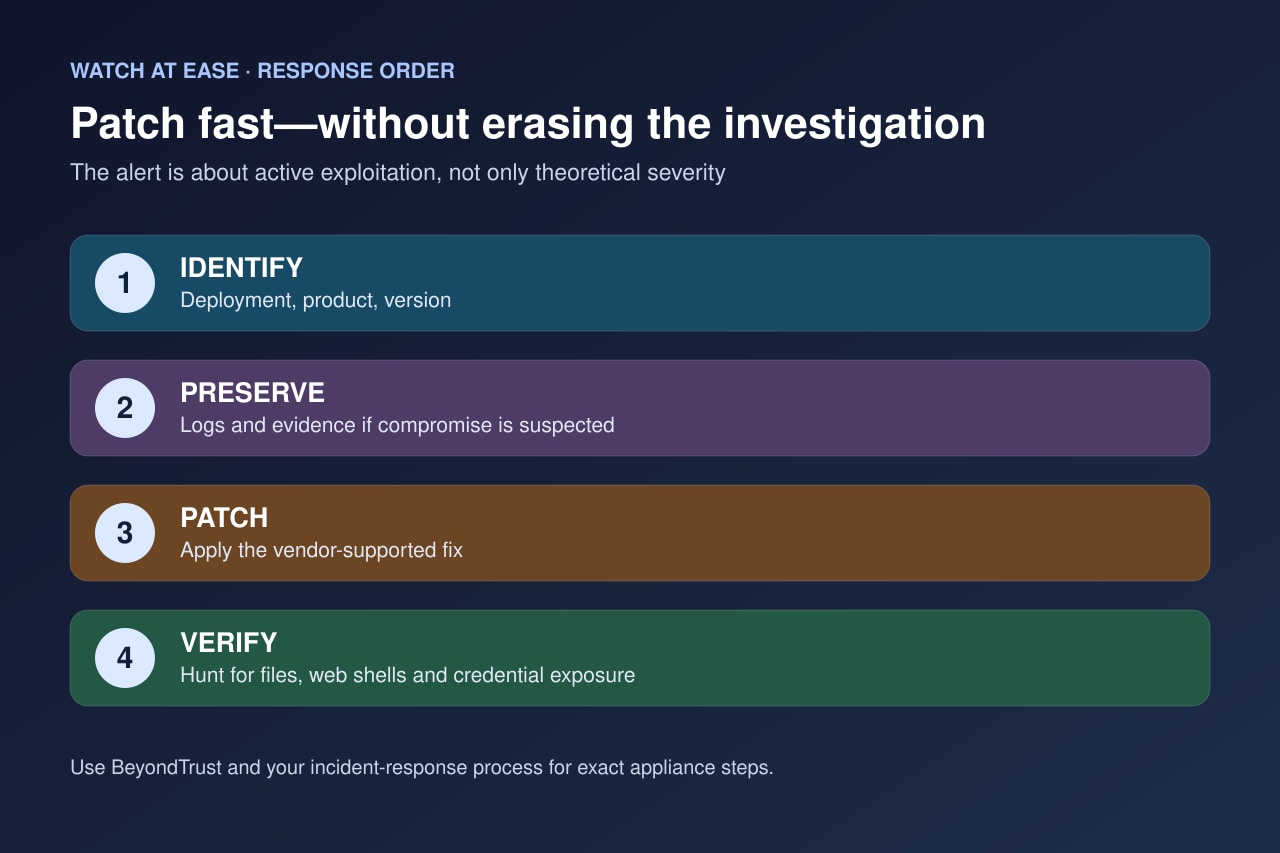
導入形態、製品、版を特定する。侵害の疑いがあれば、ログを上書きし得る変更前に対応責任者と必要証拠を保全し、公式の更新・修正経路に従う。
修正後は不審ファイル、Webシェル、新規アカウント、認証情報アクセスを公式手順で確認する。特権情報の漏えい疑いがあれば、清浄な制御経路を確立してから封じ込めとローテーションを行う。