Tecnología · NOTICIA EXPLICADA
La falla de BeyondTrust Remote Support ya se explota: quién está parcheado y quién debe actuar
CVE-2026-102764 permite operaciones remotas de archivos sin autenticación. El SaaS quedó parcheado el 9 de octubre; las instalaciones propias hasta 26.2.3 deben comprobar versión y parche.
NHS England emitió el 16 de octubre una alerta de explotación activa de CVE-2026-102764 en BeyondTrust Remote Support. El proveedor atribuye la falla a una validación insuficiente del origen de mensajes internos, que permite operaciones de archivos en el dispositivo.
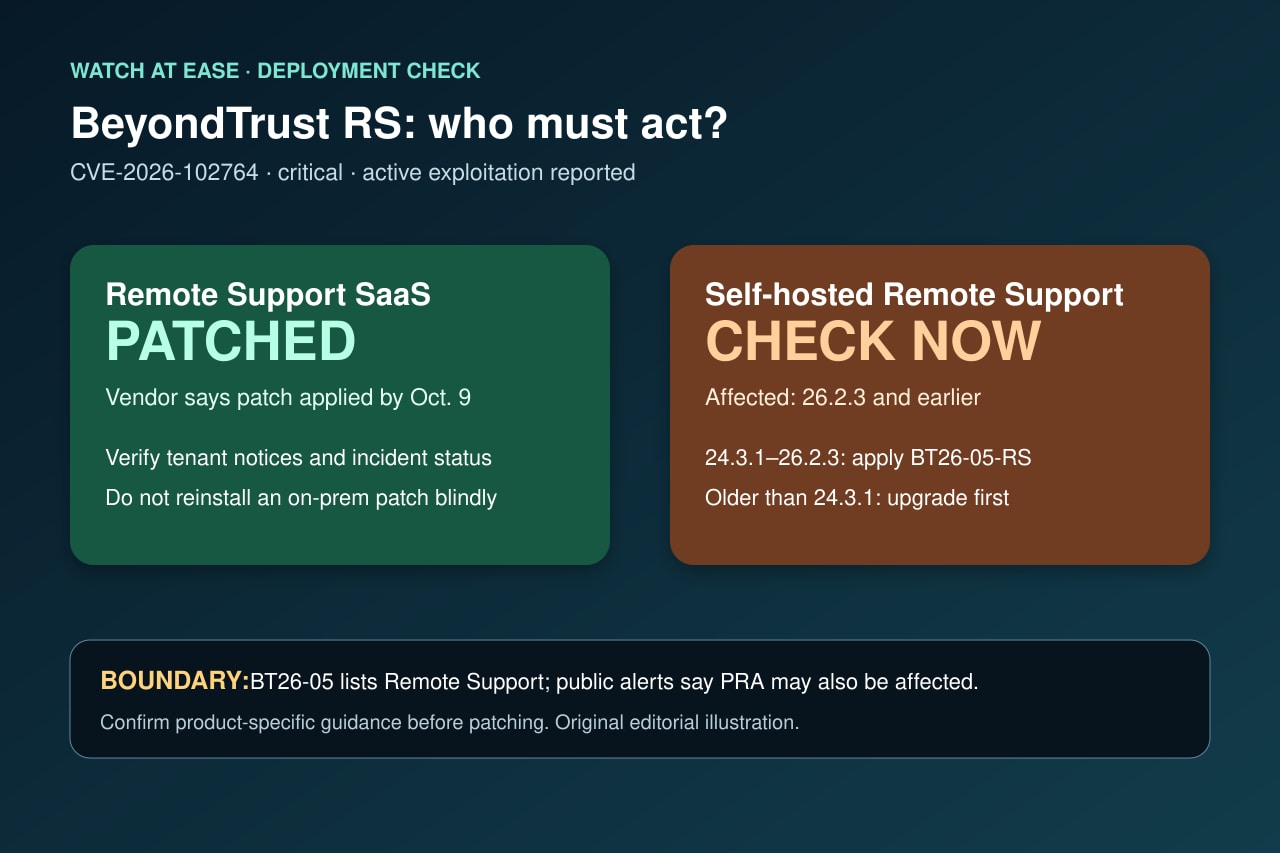
La respuesta depende del despliegue. BeyondTrust dice que parcheó todo Remote Support SaaS el 9 de octubre. Los clientes autogestionados deben confirmar la actualización; 26.2.3 y anteriores están afectados, y las versiones previas a 24.3.1 deben actualizarse antes.
Qué cambió el 16 de octubre
El proveedor reveló la falla el 15. Al día siguiente NHS England alertó sobre explotación, malware personalizado y web shells, y evaluó como muy probable una mayor explotación. Ya no es solo una puntuación teórica.
Reuters informó que Google y Mandiant vincularon la explotación de agosto al grupo presuntamente relacionado con China Armory Castle. La atribución puede cambiar, pero la explotación precedió a la divulgación y un parche no demuestra ausencia de intrusión previa.
SaaS y autogestión no están en la misma posición
BeyondTrust afirma que todos los clientes SaaS de Remote Support recibieron el parche el 9 de octubre. Eso no significa que cada dispositivo privado esté corregido. Los usuarios SaaS deben revisar avisos, no instalar sin motivo el paquete local.
Remote Support 26.2.3 y anteriores están afectados. BT26-05-RS cubre 24.3.1 a 26.2.3; los sistemas más antiguos deben actualizarse primero. También hay que verificar que la actualización automática terminó.
Impacto posible y límites
La validación insuficiente permite operaciones de archivos. Reuters cita acceso a credenciales, carga arbitraria y control del host; NHS England informa malware y web shells.
La tabla pública del proveedor nombra Remote Support. NHS England dice que Privileged Remote Access también podría estar afectado. Eso exige guía específica, no aplicar por suposición el parche de otro producto.
Un orden de respuesta más seguro
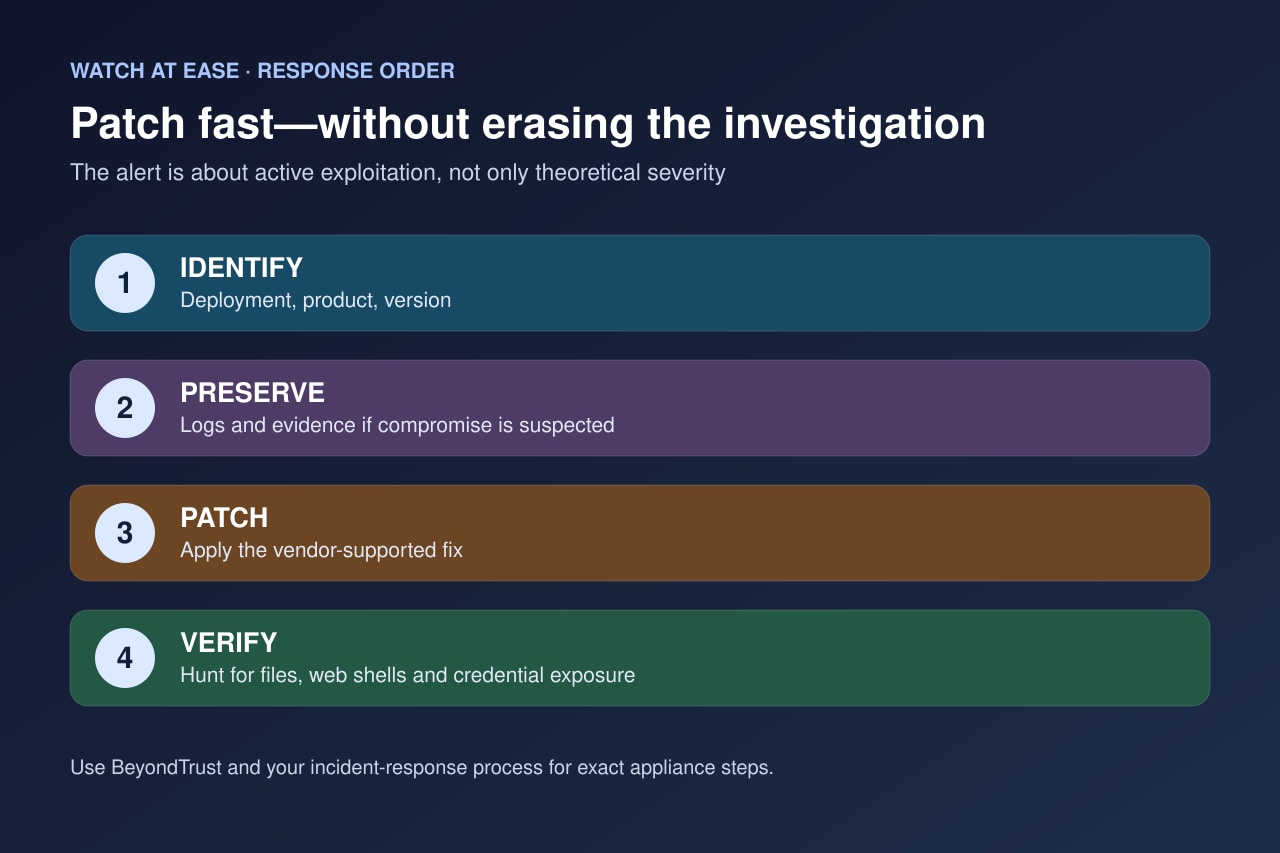
Identifique despliegue, producto y versión. Si sospecha compromiso, involucre al responsable de respuesta y preserve pruebas antes de cambios que puedan sobrescribir registros. Después siga la ruta oficial de actualización y parche.
Tras el parche, busque archivos no autorizados, web shells, cuentas nuevas y acceso a credenciales con la guía oficial. Si credenciales privilegiadas pudieron exponerse, establezca primero un canal limpio y coordine contención y rotación.