Tecnología · GUÍA PRÁCTICA
Al cambiar de móvil: transfiere y prueba las claves de acceso y la app de autenticación
Una copia de seguridad no demuestra que todos los factores de inicio de sesión vayan a migrar. Comprueba dónde viven tus passkeys y códigos, añade una vía independiente de recuperación y prueba las cuentas importantes en el teléfono nuevo antes de borrar o entregar el antiguo.
Un teléfono nuevo puede parecer completamente restaurado mientras las credenciales siguen atrapadas en el anterior. Las passkeys pueden sincronizarse mediante un gestor de contraseñas, los códigos de un solo uso pueden existir solo en una aplicación y las cuentas laborales pueden exigir que un administrador registre el dispositivo nuevo. La migración segura es un proceso comprobable, no una secuencia ciega de copia y borrado.
la migración termina cuando el teléfono nuevo supera inicios de sesión reales y el antiguo deja de ser un punto único de fallo. La copia de seguridad es una entrada, no una prueba.
1. Haz un inventario de factores por cuenta
Empieza por el correo principal, el gestor de contraseñas, las cuentas de Apple o Google, el operador móvil, el banco, el trabajo o centro educativo, el almacenamiento en la nube y cualquier servicio que guarde códigos de recuperación. Para cada cuenta, anota qué acepta: passkey y dónde se guarda; código de una aplicación autenticadora; aprobación push; SMS o llamada a un número de confianza; llave de seguridad física; código de recuperación; navegador o dispositivo ya confiable; o restablecimiento por el servicio de asistencia o un administrador. No copies secretos en la lista: registra solo el tipo y dónde está su respaldo protegido.
2. Comprueba dónde vive realmente cada factor
Google indica que los códigos de Google Authenticator se sincronizan cuando la aplicación ha iniciado sesión en una cuenta de Google. Sin esa cuenta, permanecen solo en el dispositivo y hay que transferirlos desde el teléfono antiguo mediante exportación e importación con QR. Perder un teléfono no sincronizado antes de transferirlo puede obligarte a recuperar cada servicio por separado.
Microsoft Authenticator impone otros límites: su guía actual dice que la copia y restauración solo funcionan entre el mismo tipo de dispositivo, por lo que una copia de iPhone no se restaura en Android. Los códigos de terceros pueden restaurarse, pero las cuentas personales sin contraseña y las laborales o educativas pueden recuperar solo el nombre y exigir un nuevo inicio de sesión o registro.
El Llavero de iCloud puede sincronizar contraseñas y passkeys entre dispositivos Apple aprobados, aunque el nuevo equipo puede necesitar aprobación, código de seguridad, número de confianza u otro método de recuperación. Verifica qué dispositivo o número aprobará el teléfono nuevo.
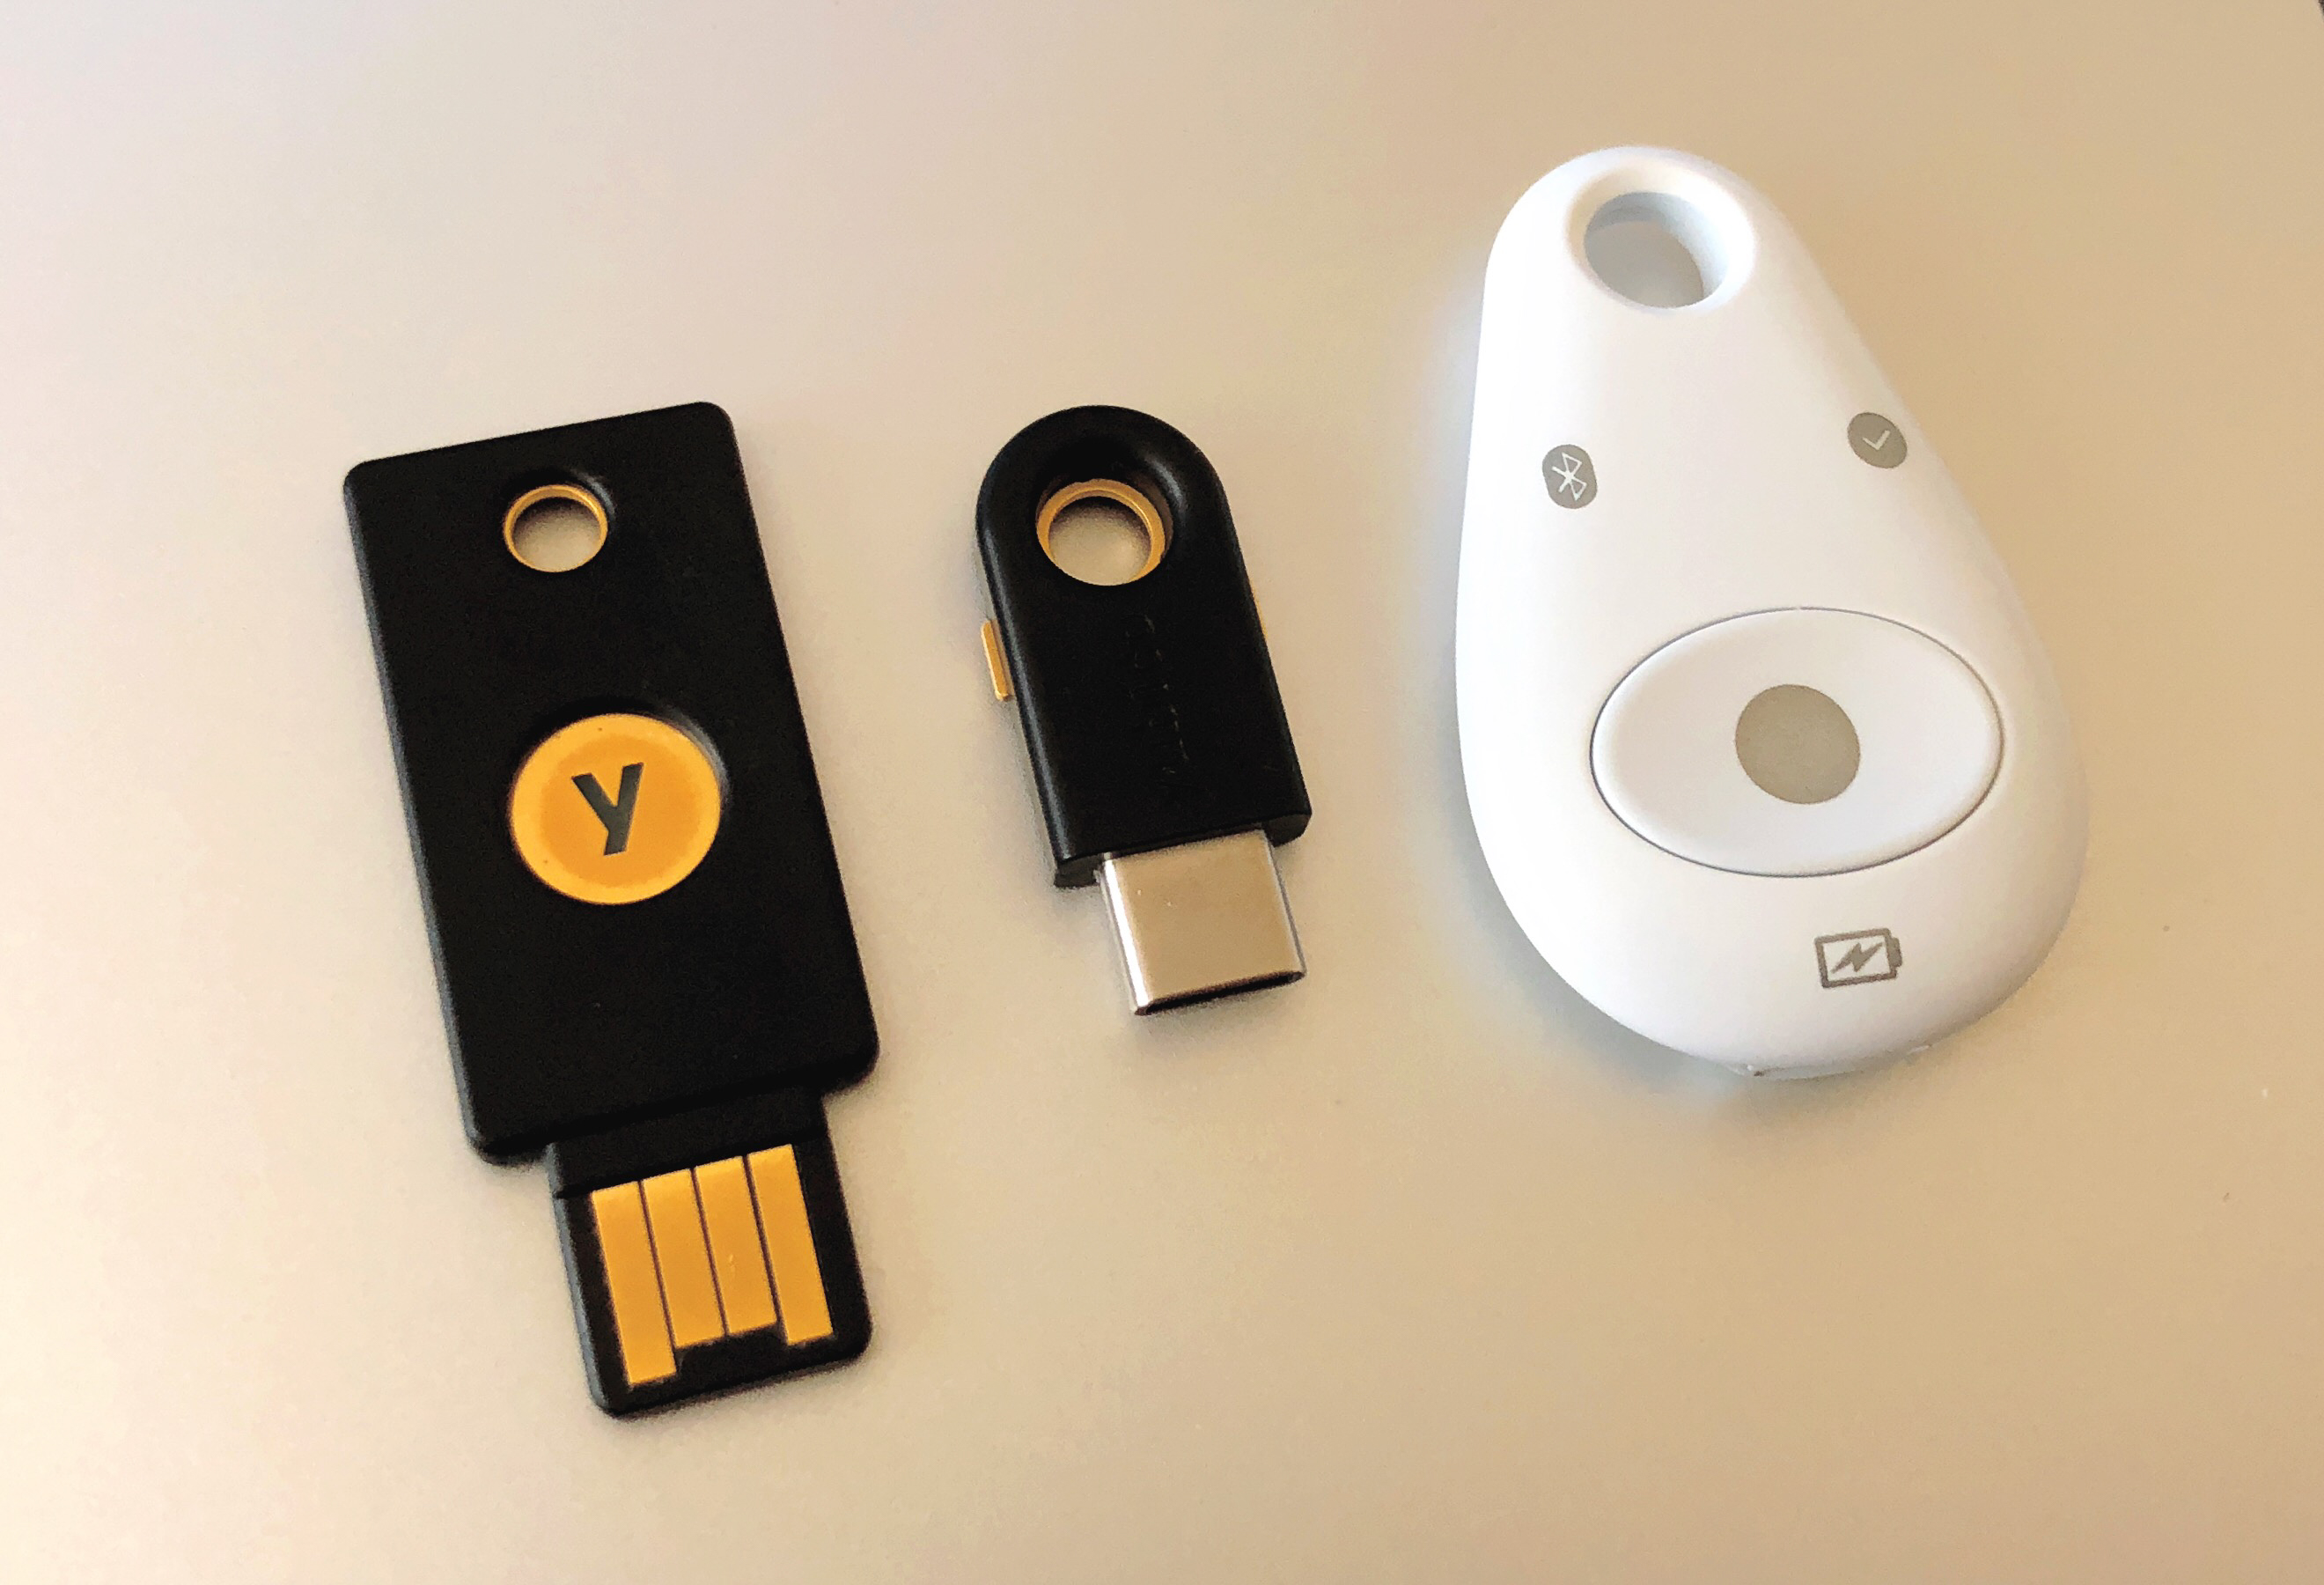
Si una passkey reside en una llave física o en un gestor que no se sincroniza con la nueva plataforma, planifica otra inscripción. No basta con saber que existe: debes saber quién la almacena y si funciona en el nuevo teléfono.
3. Añade un respaldo independiente
Cada cuenta crítica debe tener al menos una vía que no dependa del teléfono sustituido: llave física guardada de forma segura, código de recuperación fuera del teléfono, otro número de confianza que controles, un segundo dispositivo con sesión iniciada o una segunda passkey en otro dispositivo autorizado. Para trabajo o estudios, confirma antes el procedimiento del administrador.
Evita cadenas circulares. Si el código del correo está solo en un gestor que necesita la aprobación del teléfono antiguo, aún no tienes un respaldo independiente.
4. Configura el nuevo teléfono y haz pruebas reales
Completa la migración normal, pero conserva intacto el antiguo. En el nuevo, abre una sesión privada o cerrada e inicia sesión en cada cuenta crítica.
Empieza desde una sesión nueva; usa el factor que piensas conservar; confirma que puedes abrir el almacén de códigos de recuperación sin el teléfono antiguo; completa el registro laboral o escolar; y prueba el correo principal y el gestor de contraseñas después de verificar sus respaldos. Si el autenticador muestra un código, espera a que cambie y prueba el siguiente. Si la aprobación push llega solo al teléfono antiguo, registra el nuevo antes de borrar nada.
5. Conoce la ruta de fallo
Si el teléfono antiguo ya se perdió o se rompió, usa un dispositivo con sesión iniciada, un factor independiente, la recuperación oficial del proveedor o el administrador. Google enumera, entre otras opciones, otro teléfono conectado, número alternativo, código de respaldo, llave física, passkey en otro dispositivo, dispositivo confiable, transferencia del número o recuperación de cuenta; esta última puede tardar varios días laborables. Después, elimina el dispositivo o passkey perdido y reemplaza los códigos expuestos.
Con un autenticador no sincronizado, probablemente tendrás que eliminar y volver a registrar el factor en cada servicio. No pagues a terceros que prometan saltarse la autenticación multifactor ni la desactives por comodidad.
6. Borra el teléfono antiguo solo al final
Comprueba que el teléfono nuevo inicia sesión en el correo principal; el gestor funciona sin el antiguo; las passkeys aparecen o se han vuelto a registrar; los códigos son aceptados; las aprobaciones llegan al nuevo; funciona al menos un respaldo independiente; los códigos están fuera del teléfono; las cuentas de trabajo o estudio están registradas; y ya puedes quitar el antiguo de los dispositivos confiables.
Solo entonces cierra sesión, revoca la confianza y borra. Si vence un plazo de canje y una cuenta crítica falla, pide una prórroga o cambia el método de devolución en lugar de entregar tu único factor funcional.