商業/科技 · 新聞解讀
ASIC將審查澳洲銀行如何在貸款與客戶決策中使用AI
澳洲公司監管機構正在審查銀行目前及計畫中的人工智慧應用,包括貸款等直接影響客戶的決策。ASIC表示自動化可帶來效率,但隨著AI擴大使用,現有消費者保護與金融服務義務仍然適用。
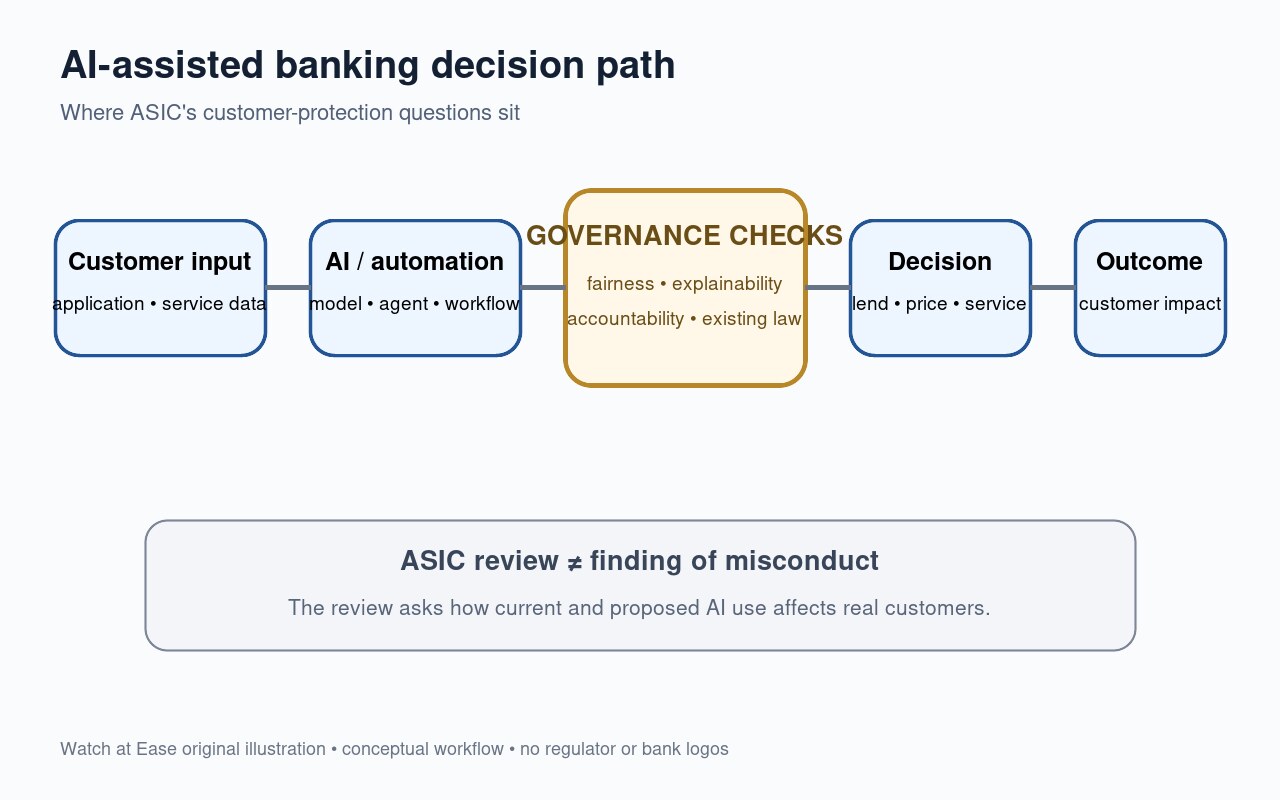
澳洲公司監管機構正在正式審查銀行如何在客戶業務中使用人工智慧,重點包括新的和擬議中的AI應用、決策以及貸款流程。Reuters報導,澳洲證券和投資委員會(ASIC)已向銀行發函,說明本次審查將關注這些系統對客戶的潛在影響。
這項審查並不等同於指控某家銀行已因AI違反法律。ASIC關注的是銀行如何在取得自動化效率的同時不削弱客戶保護。該監管機構也公開表示,在更廣泛的AI法規仍在形成時,現有金融服務、消費者保護和公司治理法律繼續適用。
審查關注真實銀行決策,而不是抽象討論AI
按照Reuters對ASIC信函的描述,審查重點是新的和擬議中的AI應用,以及這些系統對客戶可能產生的影響。這使貸款以及其他可能影響客戶准入、定價或待遇的流程成為核心。
監管機構並不是從「所有自動化都有害」的前提出發。Reuters稱,ASIC承認AI和自動化能為銀行帶來好處。監管問題在於,銀行能否在採用這些工具的同時避免不公平、不透明或治理不足的客戶結果。
現有銀行和消費者保護規則仍然適用
ASIC公開表示,AI的出現不會暫停已經適用於金融服務的法律。消費者保護、金融服務行為和公司治理等現有義務,在政策制定者討論是否需要新增AI專項規則時仍繼續有效。
這表示銀行不能僅因某個決定由模型、代理或自動化流程參與產生,就把它視為不受現有規則約束。此次審查的重點不是等待未來AI規則手冊,而是現有義務如何應用於新技術。
客戶決策風險與網路風險是兩類不同問題
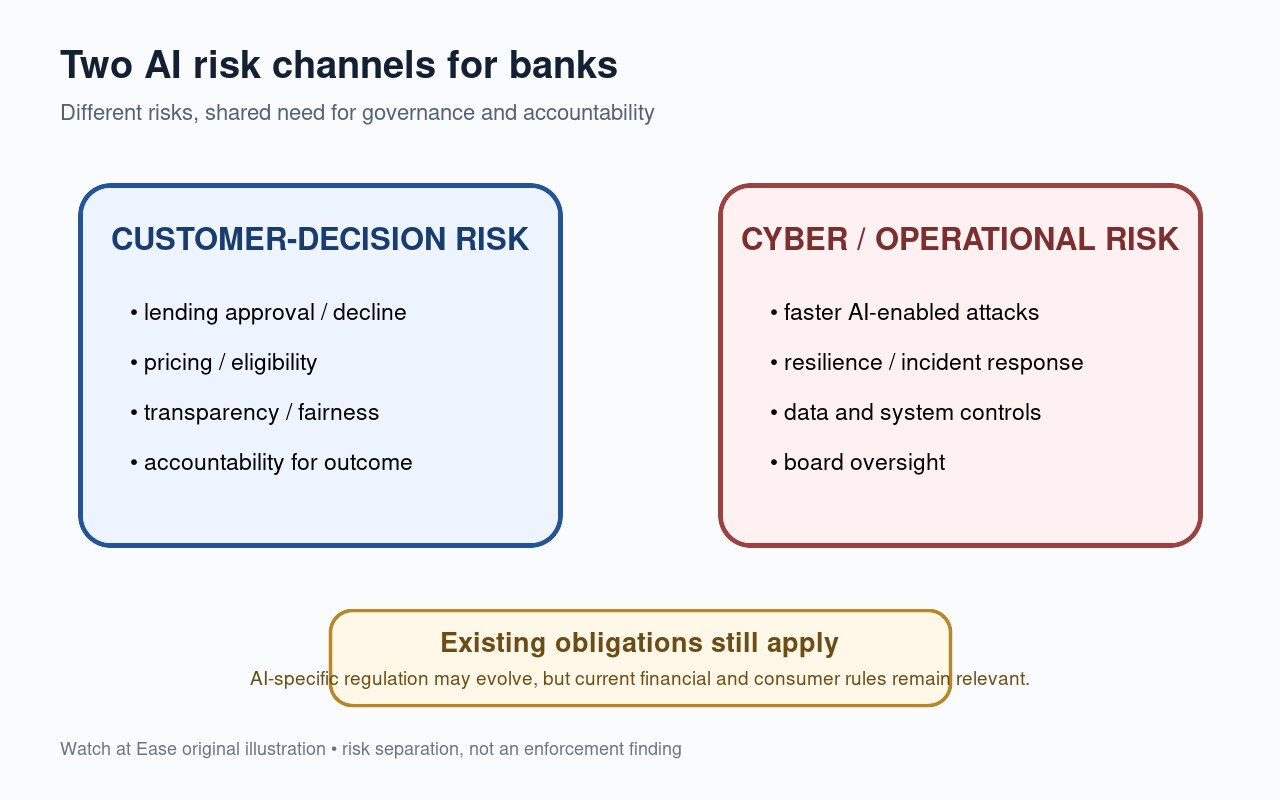
ASIC的2026年重點議題同時列出多種AI風險。一類是自動化決策和AI互動可能對客戶造成的傷害,另一類是AI加快或增強攻擊後產生的營運和網路安全風險。
兩類風險可能互相關聯,但並不相同。一個貸款模型即使從未遭駭,也可能帶來公平性或治理問題;而AI增強的網路攻擊也可能威脅營運韌性,卻與某個客戶信貸決定無關。
ASIC此前已從金融業收集AI實務資訊
iTnews報導,ASIC此前舉行了9場圓桌會議,約600名來自澳洲金融服務業的參與者討論AI實務和員工使用情況。議題包括治理、網路安全以及AI驅動攻擊可能加速的速度。
下一項實際觀察點是ASIC在審查結束後是否要求銀行作出具體變化。在監管機構公布調查結果或執法結論前,應把「審查範圍」和「某個銀行或AI系統已經失敗」嚴格區分。