商业/科技 · 新闻解读
ASIC将审查澳大利亚银行如何在贷款和客户决策中使用AI
澳大利亚公司监管机构正在审查银行当前和计划中的人工智能应用,包括贷款等直接影响客户的决策。ASIC表示自动化可以带来效率,但随着AI扩大使用,现有消费者保护和金融服务义务仍然适用。
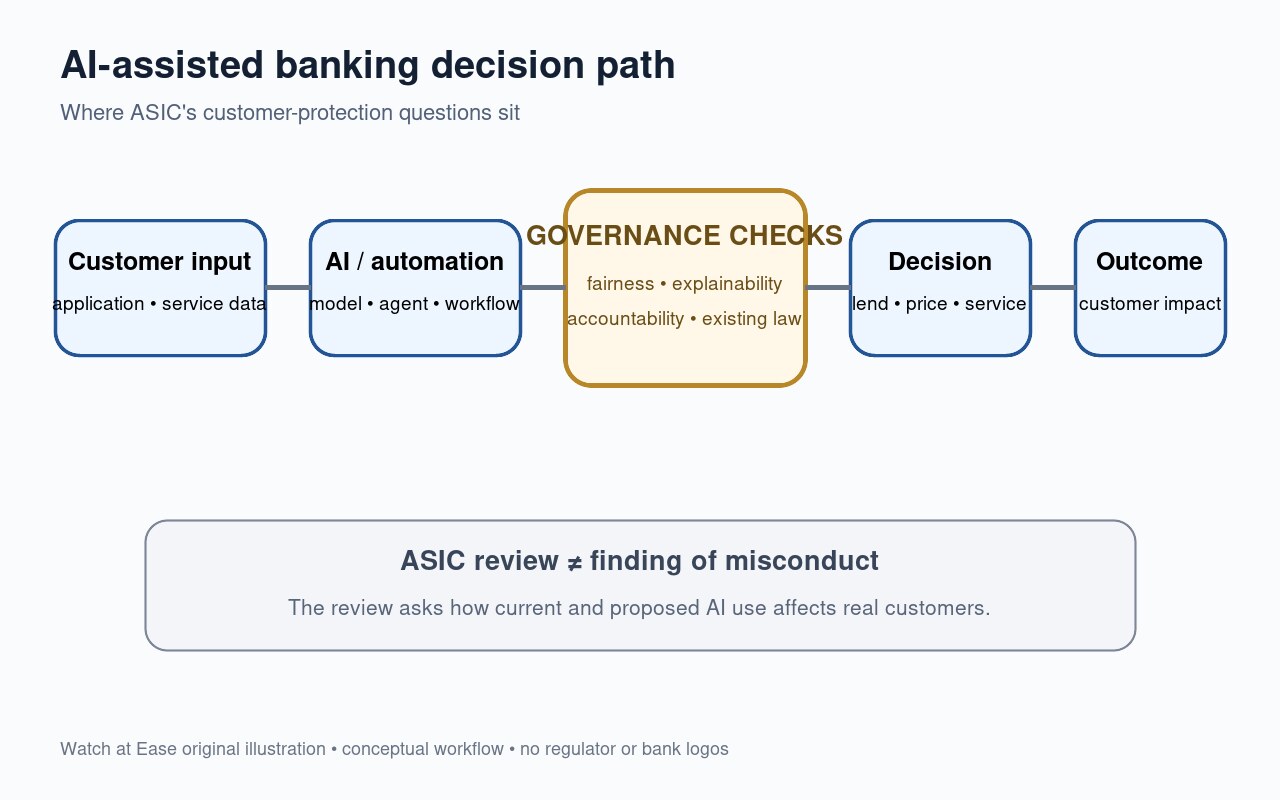
澳大利亚公司监管机构正在正式审查银行如何在客户业务中使用人工智能,重点包括新的和拟议中的AI应用、决策以及贷款流程。Reuters报道,澳大利亚证券和投资委员会(ASIC)已向银行发函,说明本次审查将关注这些系统对客户的潜在影响。
这项审查并不等同于指控某家银行已经因AI违反法律。ASIC关注的是银行如何在获得自动化效率的同时不削弱客户保护。该监管机构还公开表示,在更广泛的AI法规仍在形成时,现有金融服务、消费者保护和公司治理法律继续适用。
审查关注真实银行决策,而不是抽象讨论AI
按照Reuters对ASIC信函的描述,审查重点是新的和拟议中的AI应用,以及这些系统对客户可能产生的影响。这使贷款以及其他可能影响客户准入、定价或待遇的流程成为核心。
监管机构并不是从“所有自动化都有害”的前提出发。Reuters称,ASIC承认AI和自动化能够为银行带来好处。监管问题在于,银行能否在采用这些工具的同时避免不公平、不透明或治理不足的客户结果。
现有银行和消费者保护规则仍然适用
ASIC公开表示,AI的出现不会暂停已经适用于金融服务的法律。消费者保护、金融服务行为和公司治理等现有义务在政策制定者讨论是否需要新增AI专项规则时仍继续有效。
这意味着银行不能仅因为某个决定由模型、代理或自动化流程参与生成,就把它视作不受现有规则约束。此次审查的重点不是等待未来AI规则手册,而是现有义务如何应用于新技术。
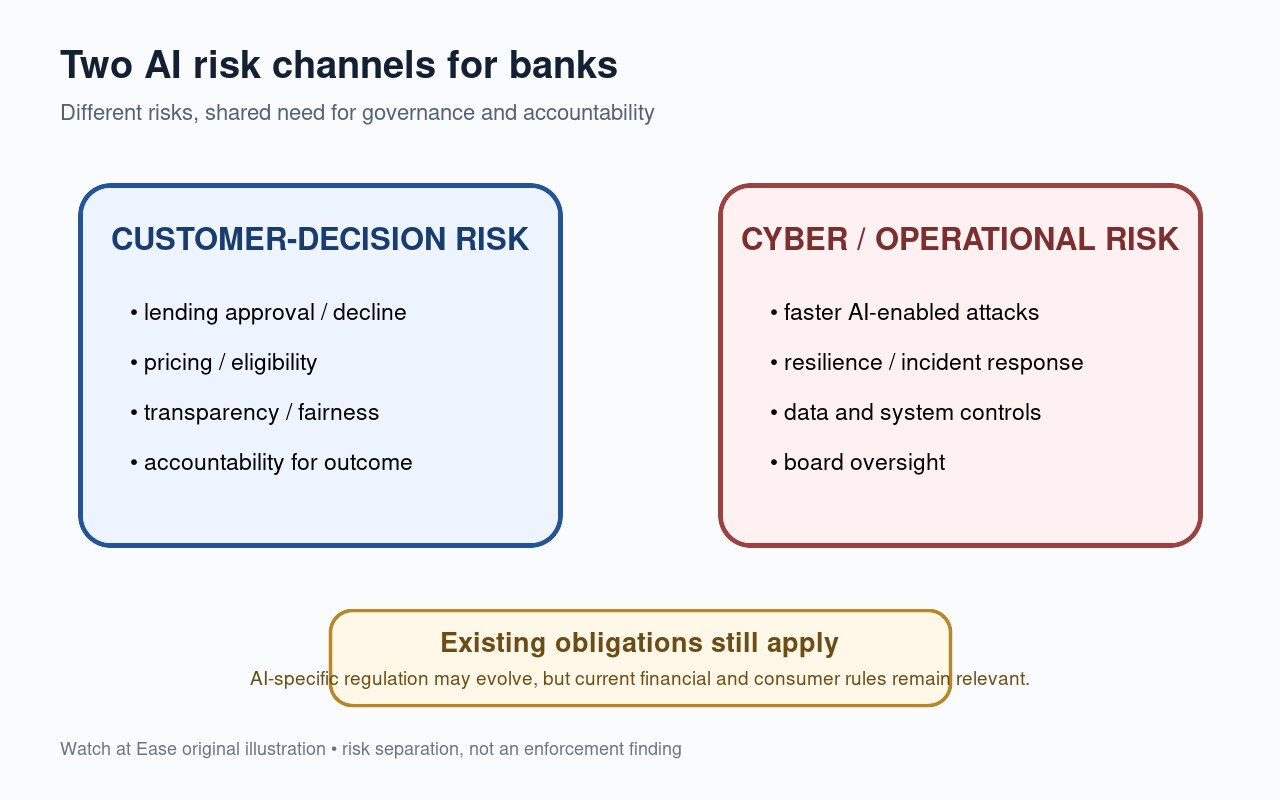
客户决策风险与网络风险是两类不同问题
ASIC的2026年重点议题同时列出多种AI风险。一类是自动化决策和AI交互可能对客户造成的伤害,另一类是AI加快或增强攻击后产生的运营和网络安全风险。
两类风险可能相互关联,但并不相同。一个贷款模型即使从未遭到黑客攻击,也可能带来公平性或治理问题;而AI增强的网络攻击也可能威胁运营韧性,却与某个客户信贷决定无关。
ASIC此前已经从金融行业收集AI实践信息
iTnews报道,ASIC此前举行了9场圆桌会议,约600名来自澳大利亚金融服务行业的参与者讨论AI实践和员工使用情况。议题包括治理、网络安全以及AI驱动攻击可能加速的速度。
下一项实际观察点是ASIC在审查结束后是否要求银行作出具体变化。在监管机构公布调查结果或执法结论前,应把“审查范围”和“某个银行或AI系统已经失败”严格区分。