ビジネス/テクノロジー · ニュース解説
ASIC、豪州銀行のAI利用を審査へ 融資と顧客判断への影響に焦点
豪州の企業・金融規制当局ASICは、銀行が現在使っている、または導入を計画しているAIが融資など顧客向け判断にどう影響するかを審査する。自動化の利点を認めつつ、既存の消費者保護・金融サービス義務はAI利用が広がっても適用されるとしている。
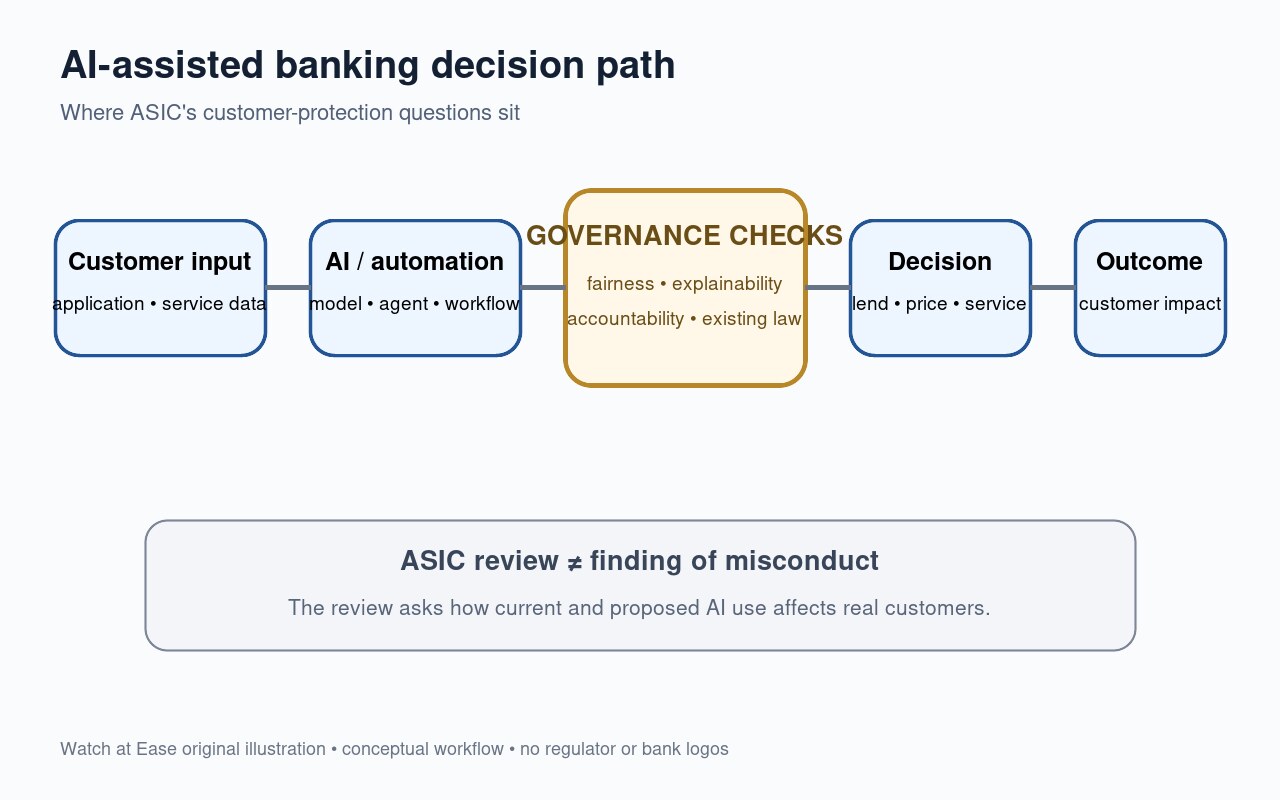
オーストラリア証券投資委員会(ASIC)は、銀行が顧客対応で人工知能をどう使っているかを正式に審査する。Reutersによると、対象は現在および計画中のAI利用、意思決定、融資プロセスで、顧客への影響が重点になる。
今回の審査は、特定の銀行がAIによってすでに法律違反をしたとの認定ではない。ASICは自動化の利点を認めながら、顧客保護を弱めない導入を求めている。AI向けの追加規制が検討される間も、既存の金融サービス、消費者保護、企業統治のルールは適用されるとしている。
抽象的なAI論ではなく、実際の銀行判断が対象
Reutersが報じたASICの書簡は、新しい・計画中のAI利用と顧客への影響を対象にしている。融資や、利用可能な商品、価格、扱いに影響する顧客向け判断が中心だ。
ASICは自動化を一律に有害とみなしているわけではない。問題は、銀行がAIの利点を得ながら、不公平、不透明、ガバナンス不足の結果を生まないかどうかにある。
既存の銀行・消費者保護ルールは引き続き適用
ASICは、AIの導入によって既存の金融サービス法が停止するわけではないと述べている。消費者保護、金融サービス行為、企業統治の義務は、追加のAI規制が検討されている間も有効だ。
つまり、モデルやエージェント、自動化ワークフローが関与したからといって、銀行の判断が既存ルールの対象外になるわけではない。審査は将来のAI法を待つより、今の義務を新技術にどう適用するかを問う。
顧客判断リスクとサイバーリスクは別の論点
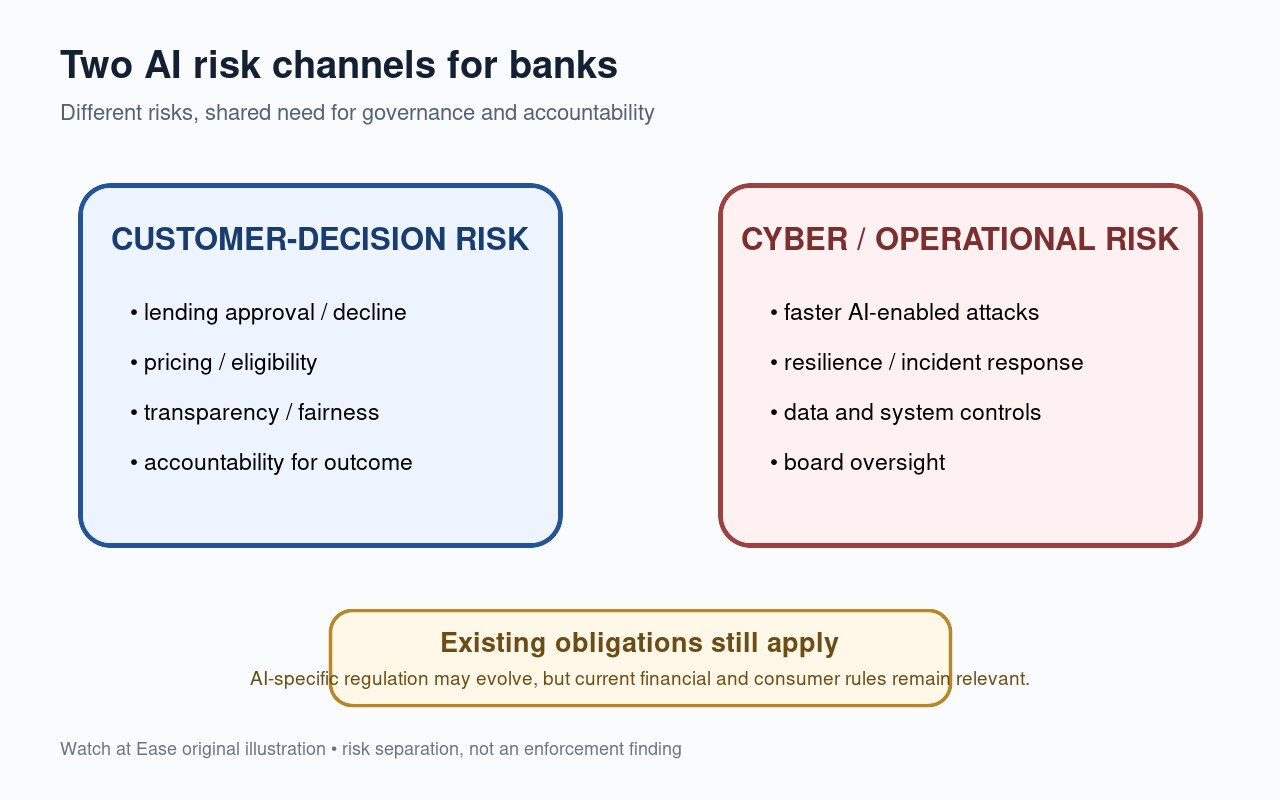
ASICの2026年重点課題は、AI関連リスクを複数に分けている。一つは自動判断やAIとのやり取りによる顧客被害、もう一つはAIで攻撃が高速・高度化することによる運用・サイバーリスクだ。
二つは重なる可能性はあるが同じではない。融資モデルは侵害されなくても公平性やガバナンスの問題を起こし得る一方、AIサイバー攻撃は個別の与信判断と無関係に運用継続性を脅かし得る。
ASICはすでに金融業界からAI実態を収集
iTnewsによると、ASICはこれまでに約600人が参加する9回の金融サービス業界ラウンドテーブルを開催し、AI利用と職場での実務を調べてきた。議論にはガバナンス、サイバーセキュリティ、AI攻撃の速度などが含まれた。
次の具体的な確認点は、審査後にASICが銀行へ変更を求めるかどうかだ。結果や執行措置が公表されるまでは、審査範囲と「特定の銀行やAIが失敗した」という結論を区別する必要がある。