Negocios/Tecnología · NOTICIA EXPLICADA
ASIC revisará cómo usan IA los bancos australianos en préstamos y decisiones sobre clientes
El regulador corporativo australiano está revisando cómo los bancos usan y planean usar inteligencia artificial en decisiones que afectan a clientes, incluidos préstamos. ASIC reconoce beneficios de la automatización, pero dice que las obligaciones existentes de protección al consumidor y servicios financieros siguen aplicándose.
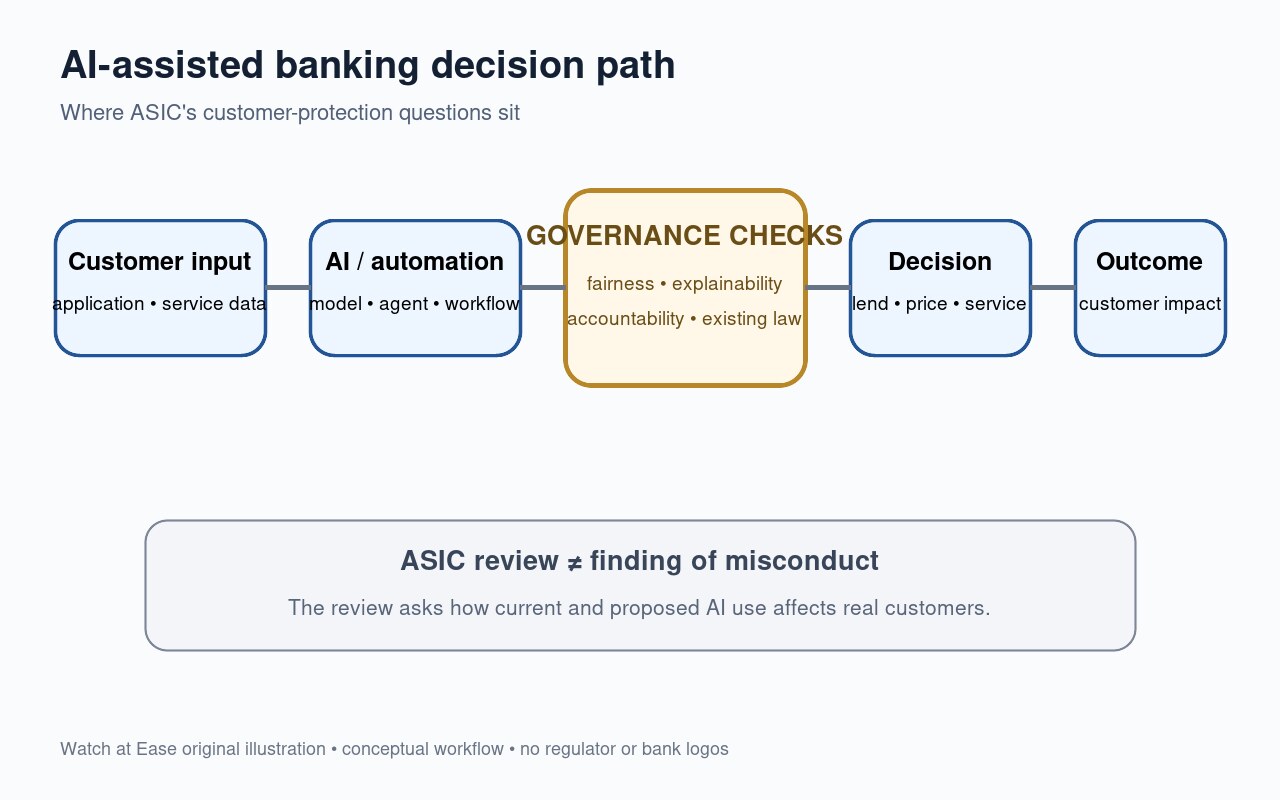
El regulador corporativo australiano está iniciando una revisión formal de cómo los bancos usan inteligencia artificial al tratar con clientes, con especial atención a casos de uso actuales y previstos, toma de decisiones y préstamos. Reuters informó que la Comisión Australiana de Valores e Inversiones (ASIC) envió una carta a los bancos explicando el alcance y el impacto potencial sobre clientes.
La revisión no es una acusación de que algún banco ya haya infringido la ley mediante IA. ASIC quiere saber cómo las entidades aprovechan la automatización sin debilitar las protecciones al cliente. El regulador ha dicho además que las leyes existentes de servicios financieros, protección al consumidor y gobierno corporativo siguen aplicándose mientras evoluciona la regulación de IA.
La revisión trata de decisiones bancarias reales, no de IA en abstracto
La carta de ASIC, según Reuters, se centra en casos de uso nuevos y previstos y en el impacto que pueden tener sobre clientes. Eso coloca en el centro préstamos y otros procesos capaces de afectar acceso, precio o trato.
El regulador no parte de la idea de que toda automatización sea dañina. Reuters dice que ASIC reconoce beneficios de IA y automatización. La cuestión es si los bancos pueden adoptar estas herramientas sin producir resultados injustos, opacos o mal gobernados.
Las reglas bancarias y de consumo existentes siguen aplicándose
ASIC ha dicho públicamente que la llegada de IA no suspende las leyes que ya gobiernan los servicios financieros. Las obligaciones actuales de protección al consumidor, conducta financiera y gobierno corporativo siguen vigentes mientras se estudia regulación adicional específica para IA.
Eso significa que un banco no puede tratar una decisión como exenta solo porque intervino un modelo, agente o flujo automatizado. La revisión mira cómo aplicar obligaciones existentes a tecnología nueva, no solo esperar un futuro marco de IA.
Riesgo de decisiones para clientes y riesgo cibernético son temas distintos
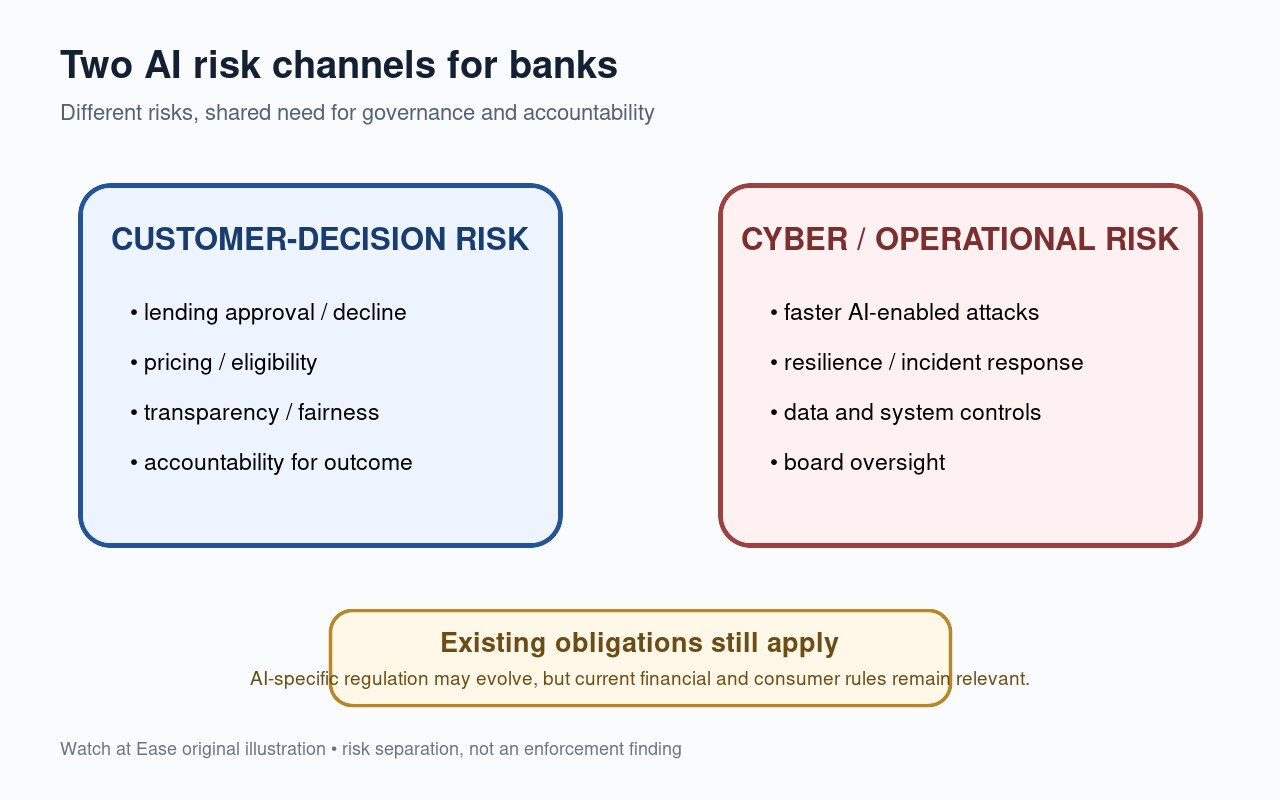
El informe de cuestiones clave de ASIC para 2026 identifica varios riesgos de IA. Uno es el daño por decisiones automatizadas e interacciones con IA. Otro es el riesgo operativo y cibernético cuando la IA acelera o mejora ataques.
Pueden superponerse, pero no son lo mismo. Un modelo de préstamo puede plantear preguntas de equidad o gobierno aunque nunca sea hackeado, mientras un ciberataque con IA puede amenazar resiliencia operativa sin involucrar una decisión crediticia concreta.
ASIC ya estaba recopilando evidencia del sector financiero
iTnews informa que ASIC había realizado nueve mesas redondas con unos 600 participantes del sector financiero australiano para examinar prácticas de IA y comportamiento en el trabajo. Se discutieron gobierno, ciberseguridad y velocidad de amenazas impulsadas por IA.
El próximo punto práctico será si ASIC exige cambios concretos a los bancos tras la revisión. Hasta que publique resultados o medidas de cumplimiento, conviene distinguir el alcance de la revisión de cualquier conclusión de que un banco o sistema de IA ya falló.