科技 · 新闻解读
Anthropic 向 METR 提供“员工级”访问,但外部评估仍有明确边界
六名 METR 评估员已获得公司硬件、办公空间及大致相当于 Anthropic 风险团队的内部系统访问。客户数据、特权法律资料与模型架构仍被排除,发表也可能受到预先限定的窄范围删节。
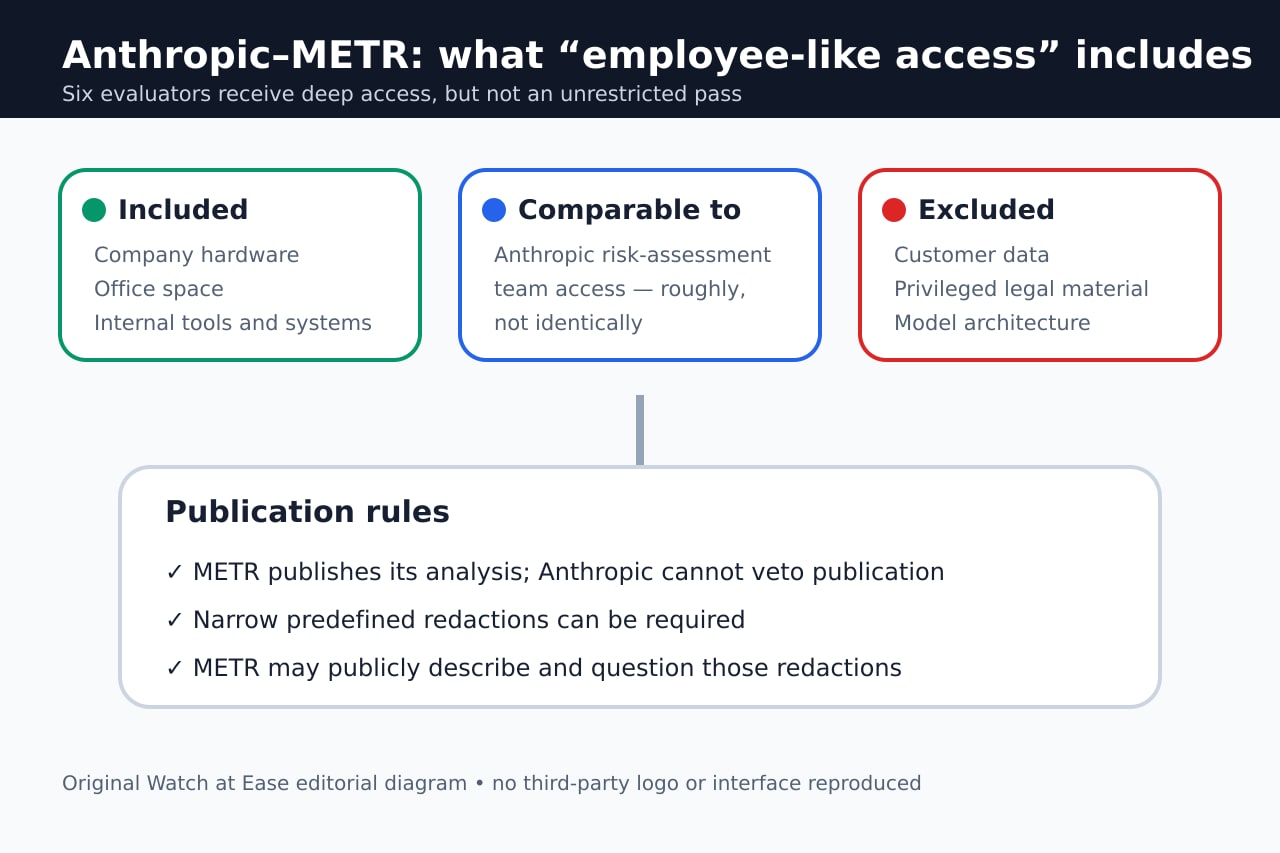
Anthropic 表示,已让非营利评估机构 METR 的六名员工入驻,为其提供公司硬件、办公空间以及大致相当于自家风险评估团队的内部工具和系统访问。这是 Anthropic 正在建立的三档外部评估权限中最深的一档。
“员工级”并不等于不受限制。客户数据、律师—客户特权资料和模型架构被排除。METR 可以发表有关风险、事件与实践的分析,Anthropic 无权否决,但可要求对预先限定类别进行窄范围删节;METR 则可公开说明并质疑这些删节。
“员工级”访问实际包括什么
Anthropic 称,六人团队可使用内部工具与系统,员工可像对待从事对齐风险工作的同事一样与其分享信息。Reuters 独立确认了人数、硬件、办公空间及广泛访问。
该安排只覆盖受可执行协议约束的小团队,METR 其他员工与这项工作隔离,因此不是整个机构都获得访问。
评估团队仍看不到什么
Anthropic 明确排除客户数据、法律特权资料和模型架构。其脚注表示,架构信息只有在高度相关且获得内部明确批准时才可能分享。
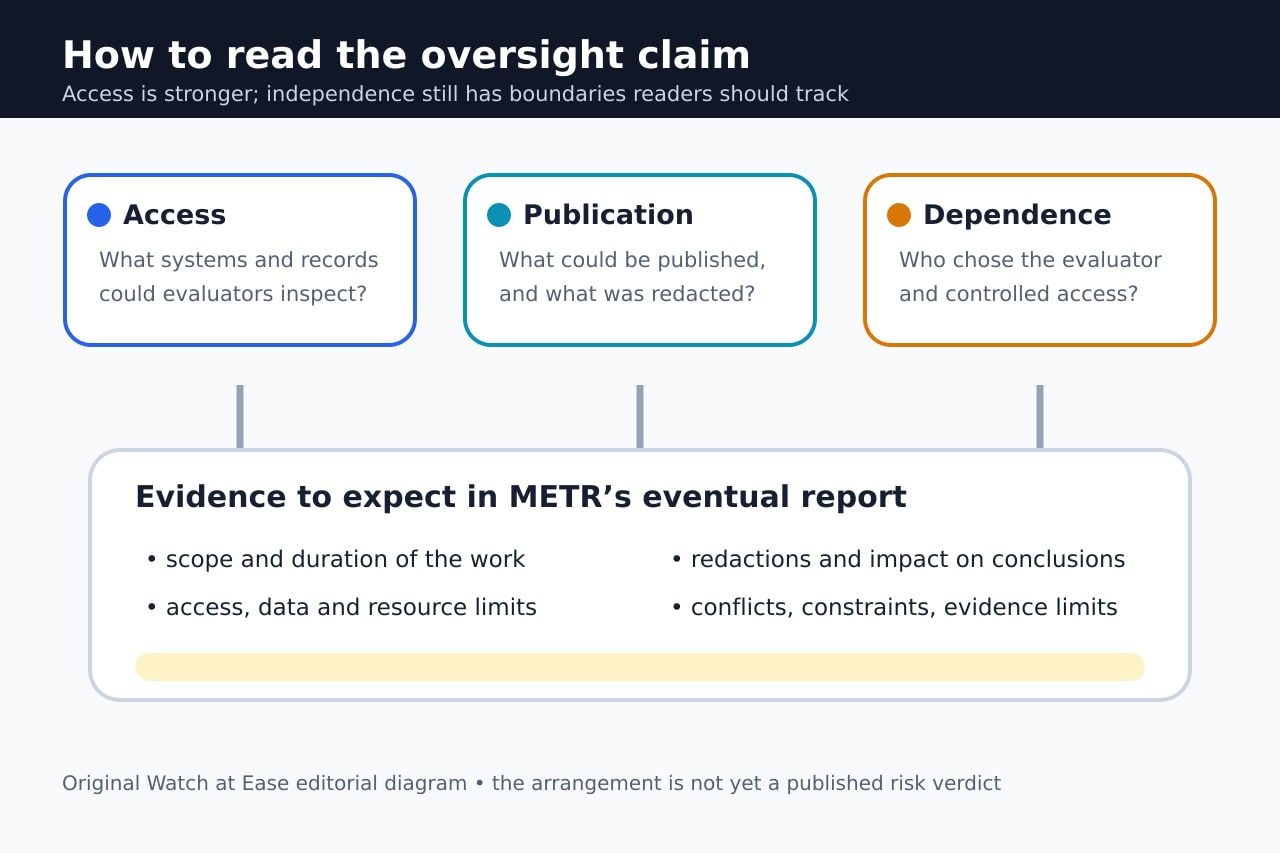
这些边界决定评估员能独立检验哪些主张。“员工级”应理解为一个有定义的权限档位,而不是查看公司全部系统。
发表相对独立,但仍可能删节
Anthropic 称其不能否决 METR 发表内容,但可要求删除预先限定类别的信息。METR 可在不泄露被删内容的前提下,公开评价删节是否合理。
METR 自身方法要求报告披露范围、访问限制、删节、利益冲突和其他约束,并说明这些限制是否影响结论。未来报告应重点核对这些项目。
为什么这还不是安全结论
这次公告建立的是监督流程,并未给出关于 Claude 或 Anthropic 风险水平的新结论。Anthropic 称,与 SecureBio 和 Accenture Faculty 的其他合作仍处于更早、更受限阶段。
METR 也提醒,自愿监督仍依赖企业愿意合作、开放权限并允许发表,评估员有时还会依赖无法独立核实的信息。目前最稳妥的结论是权限和发表权扩大了,而非所有风险已经解决。