科技 · 實用指南
ulimit 已提高仍出現 Too many open files?先證明 Linux 服務撞到哪層上限
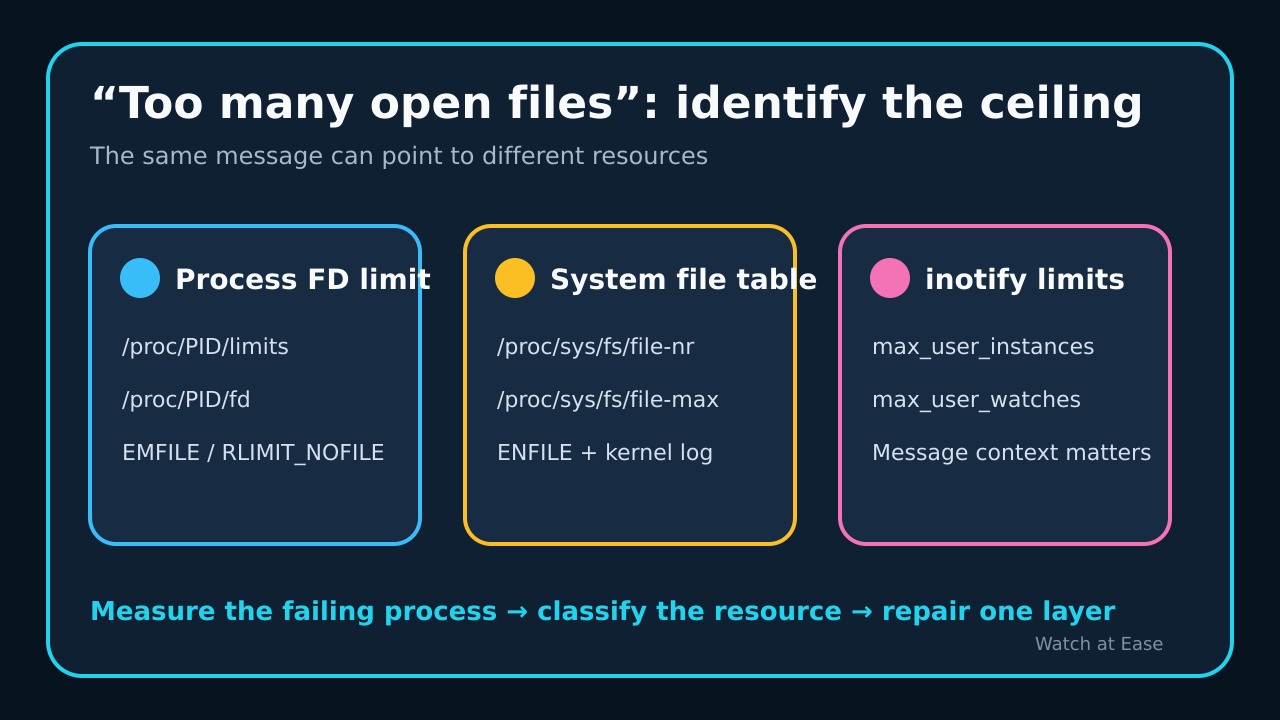
目前 shell 的 ulimit 不能代表已執行服務的實際限制。用失敗程序 PID 區分 RLIMIT_NOFILE、系統檔案表與 inotify,再修改上限。
WATCH AT EASE · 實用指南
解決日常問題,核實內容的目前適用性。
241–264 / 343
目前 shell 的 ulimit 不能代表已執行服務的實際限制。用失敗程序 PID 區分 RLIMIT_NOFILE、系統檔案表與 inotify,再修改上限。
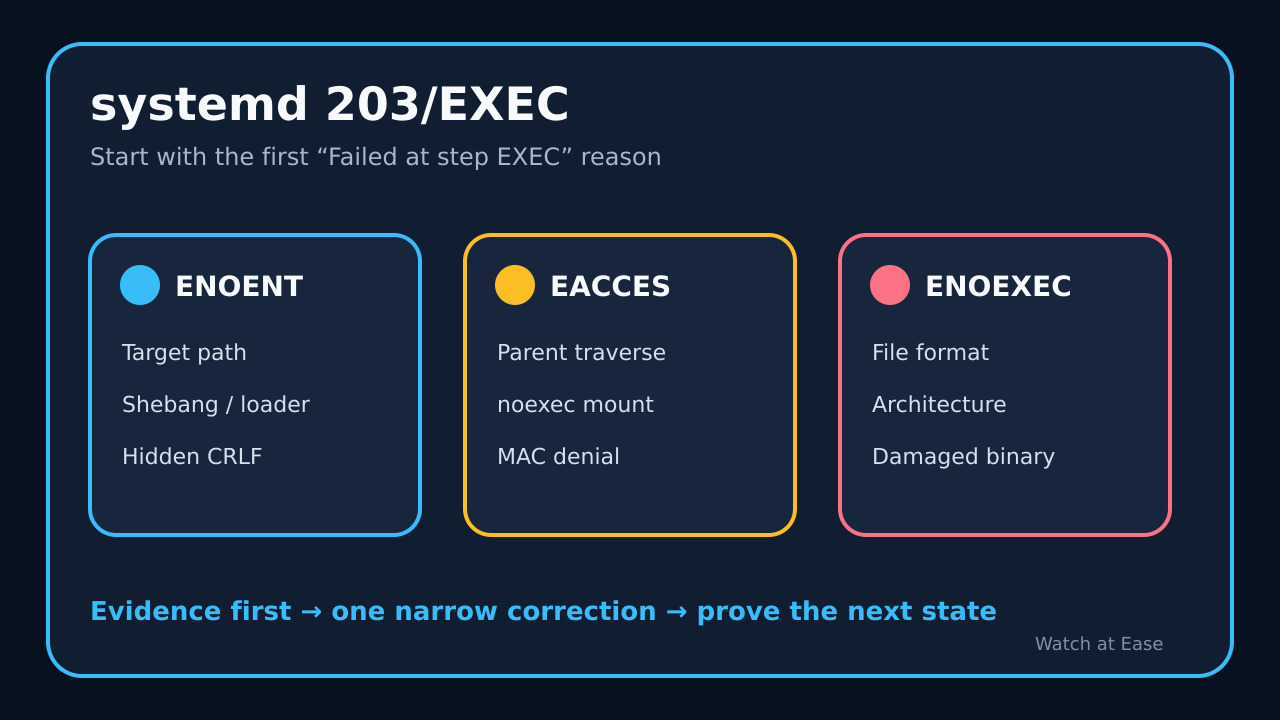
203/EXEC 表示服務管理器無法執行設定的程序。應依日誌的精確原因區分目標或解譯器缺失、格式無效、路徑/掛載拒絕與強制存取控制,再做修改。
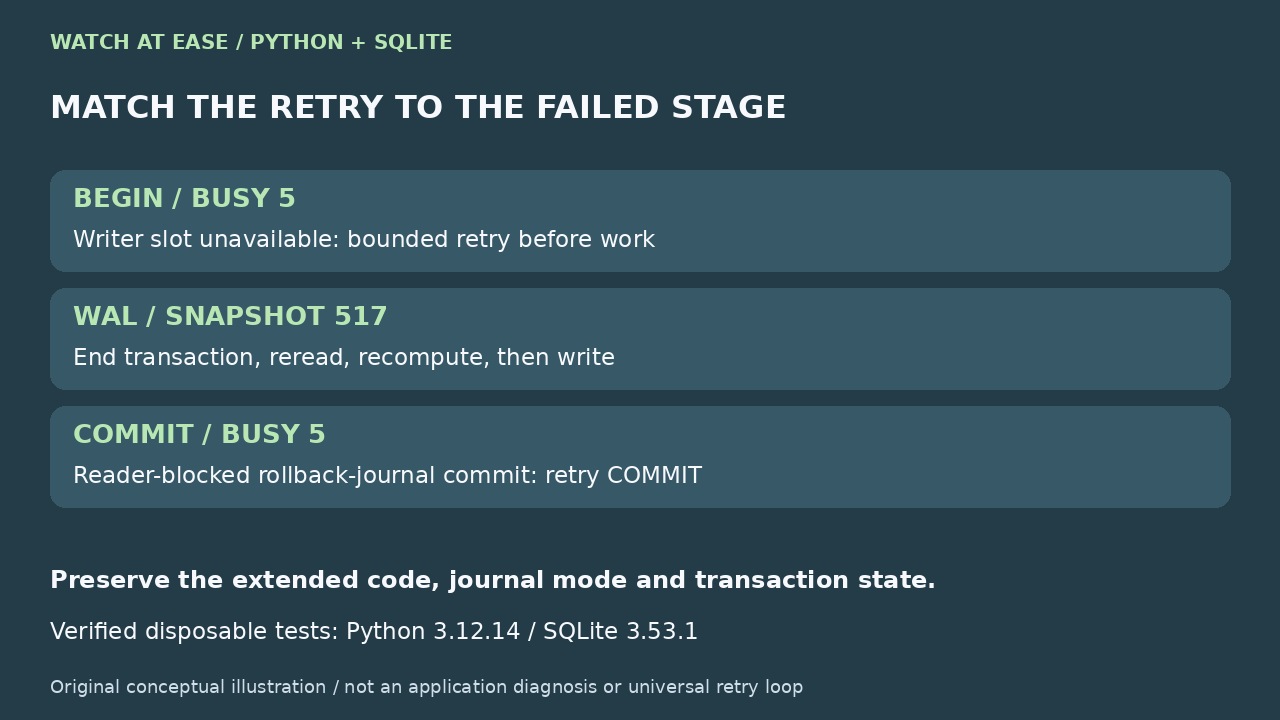
延長逾時不能更新過期的 WAL 快照。先記錄錯誤碼、失敗階段和 Python 交易模式,再決定重試什麼。
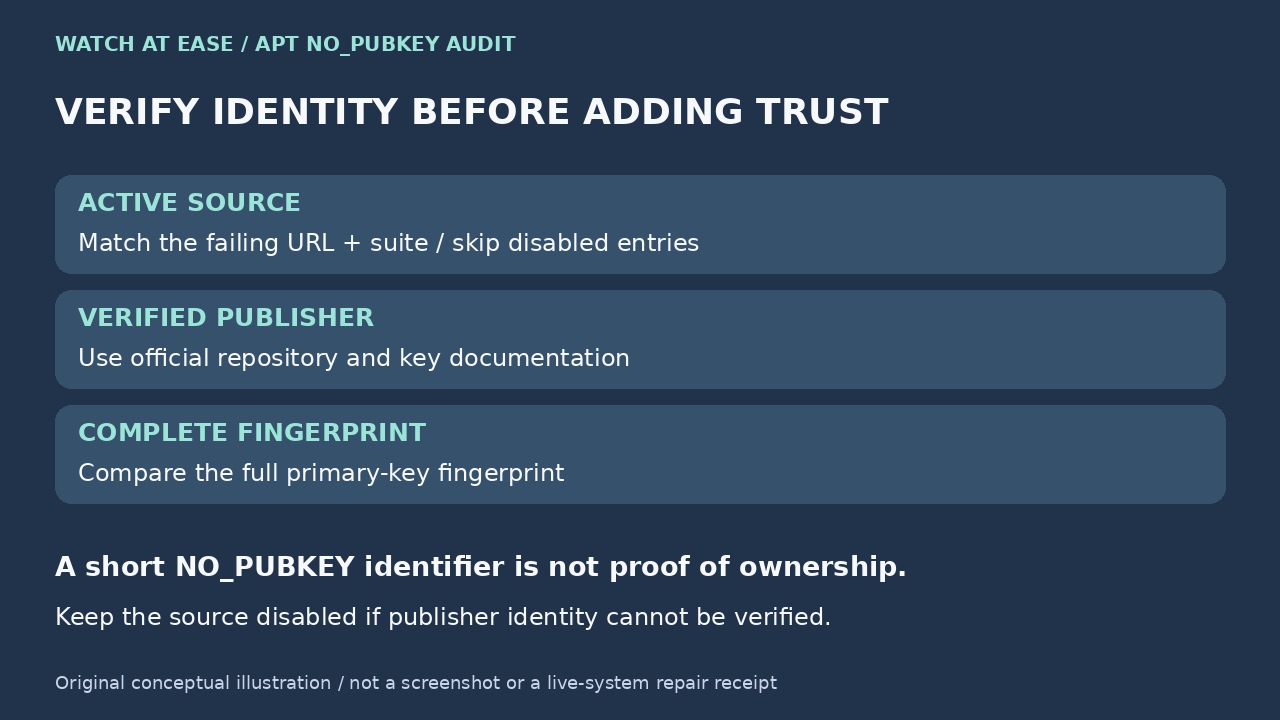
先將錯誤對應到實際啟用的來源,核驗發布者與完整指紋,再檢查金鑰格式、_apt 權限及 Signed-By,最後確認同一套件庫恢復簽章驗證。
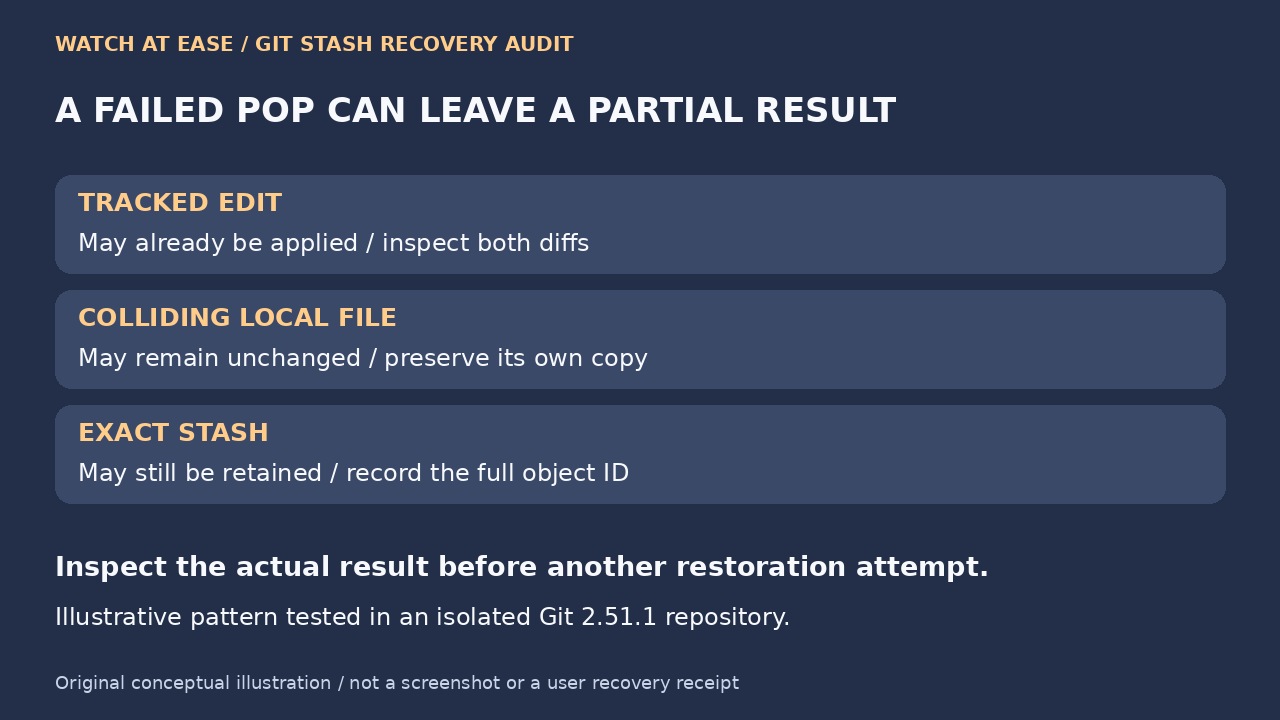
同名檔案可能阻止未追蹤檔案還原,但受追蹤檔案的修改已經套用。先保全兩個版本、確認準確的 stash,再比較還原結果,最後決定是否刪除。
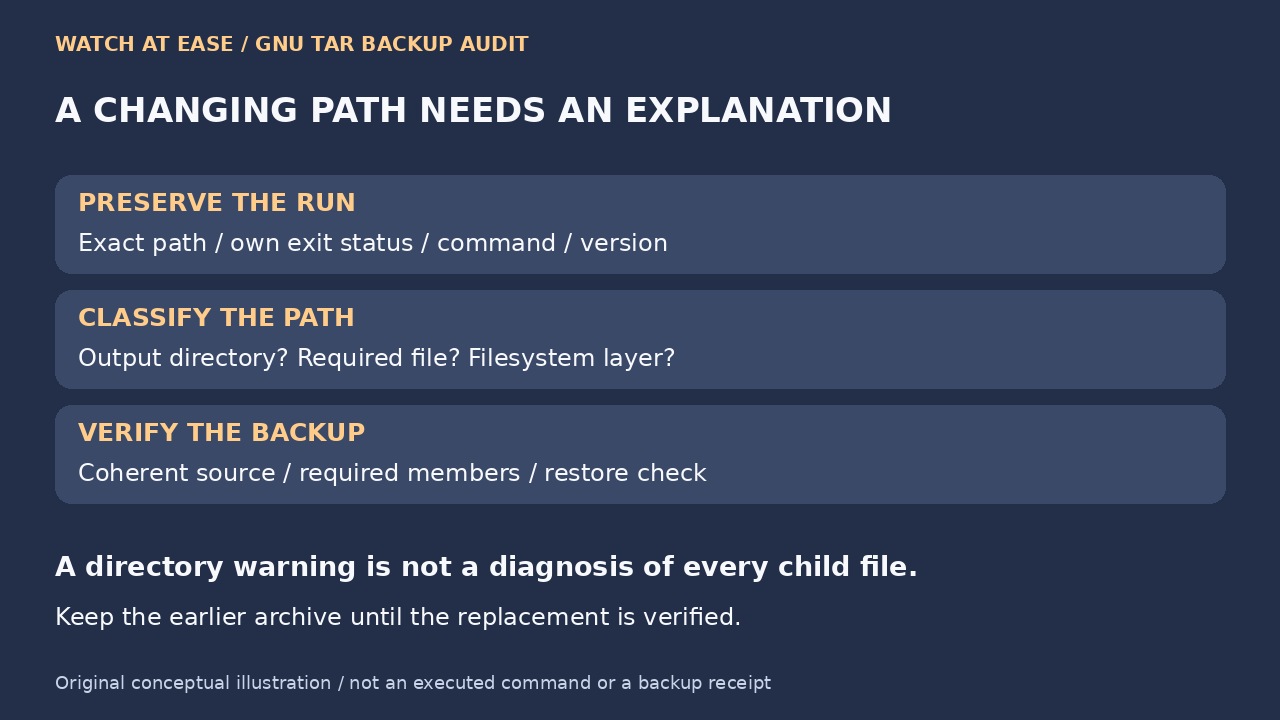
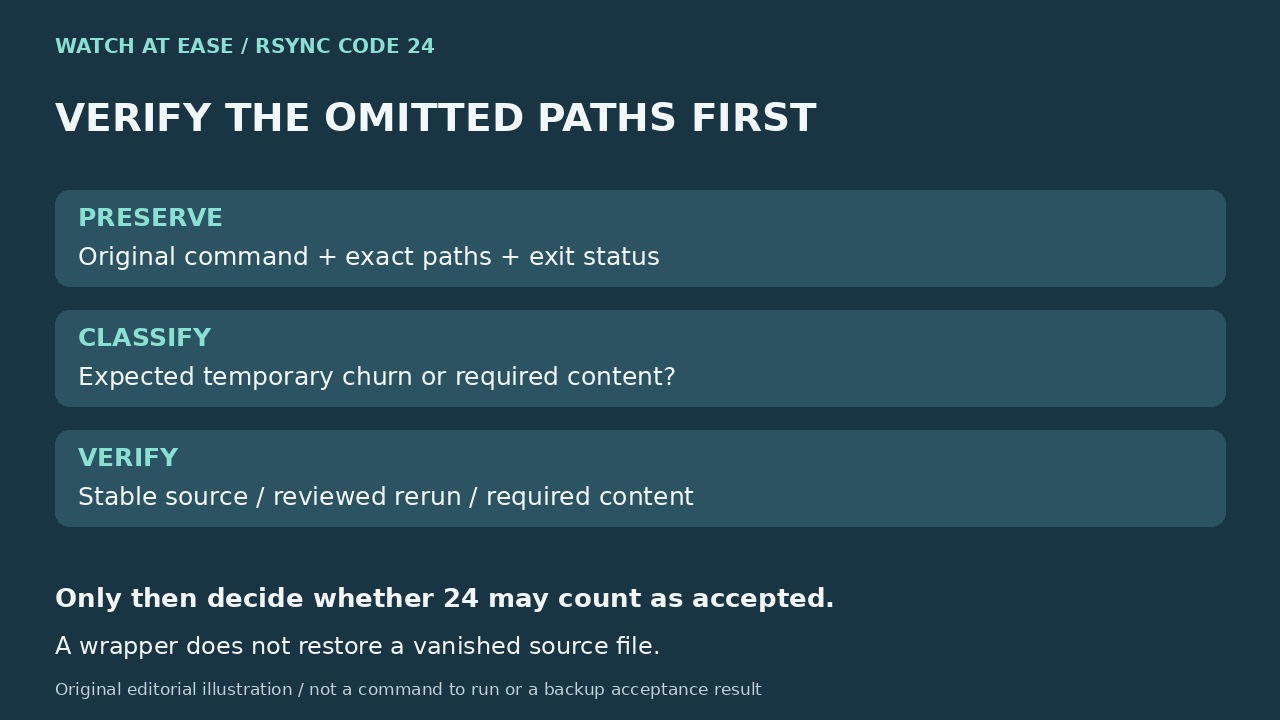
退出碼24表示傳輸期間來源檔案消失。先保留路徑及原始狀態、判斷檔案是否重要,再驗證穩定來源上的重跑結果,最後才改變自動化政策。包裝指令碼不能把遺漏檔案變成完整備份。
不要只為消除警告就刪除 known_hosts 或關閉驗證。先確認 SSH 實際使用的主機名稱、位址、連接埠、跳板路徑與信任檔案,再透過獨立可信管道取得預期指紋;完全相符後才移除精確的舊記錄。
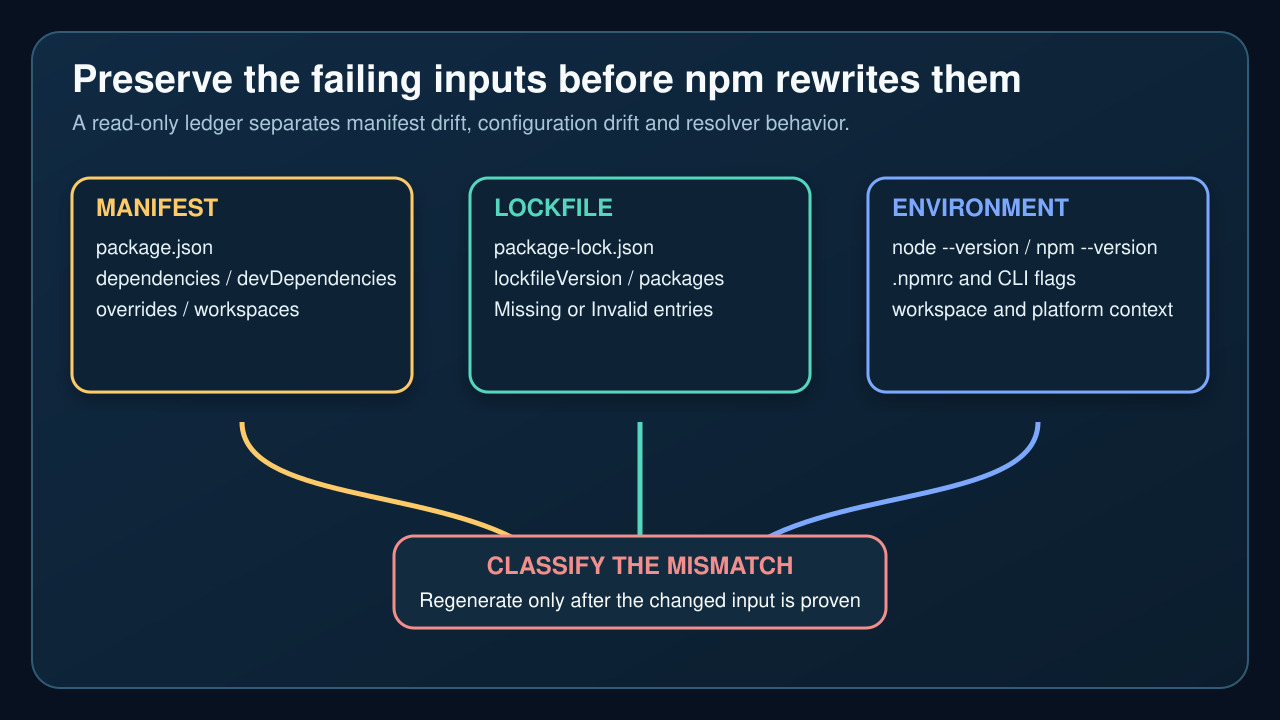
先保留失敗時的輸入。同一個 EUSAGE 訊息可能源自相依套件漂移、專案設定差異、舊鎖定檔或特定 npm 解析器行為。
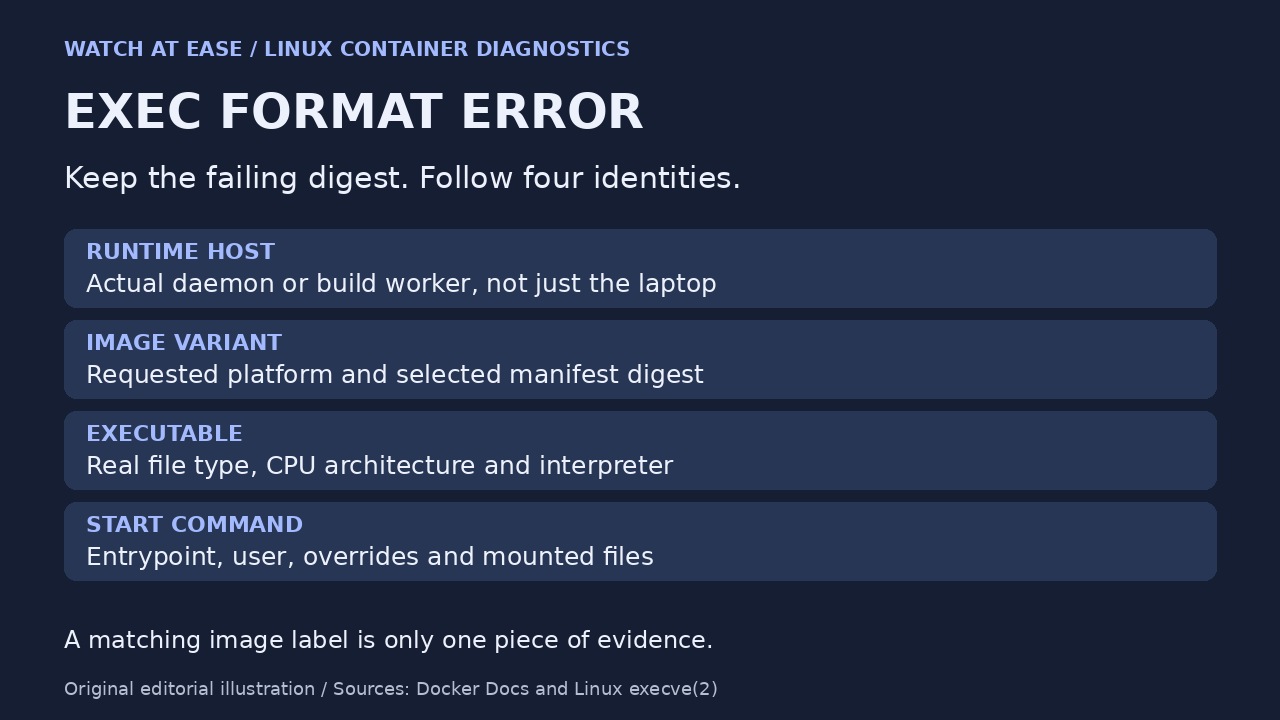
exec format error不能只憑映像檔標籤診斷。先追蹤選中的manifest、最終檔案系統、執行檔架構與進入點直譯器,再考慮清除快取、加入QEMU或重建。
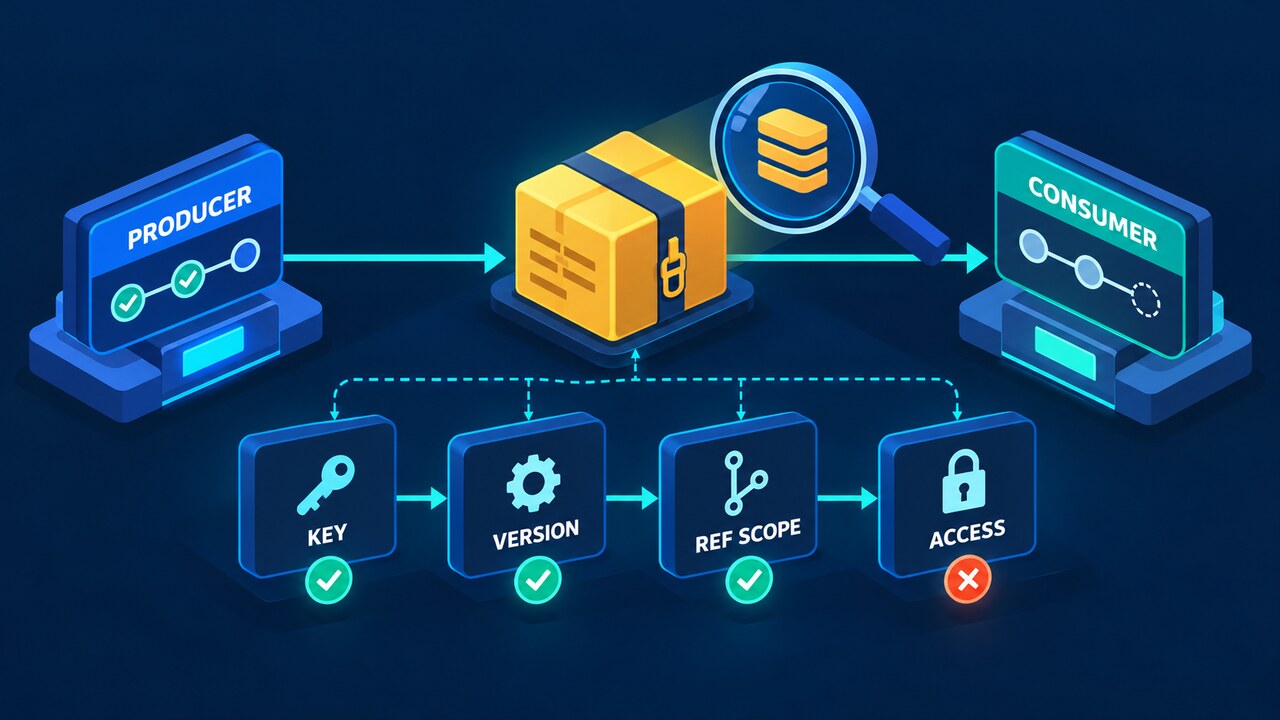
快取、專案、全域前綴與容器錯誤外觀相同,卻屬於不同擁有者。任何修改前先保留準確路徑並判定範圍。
同一條 ENOSPC 可能來自監看標記、inotify 實例、佇列或同一使用者下的其他程序。先唯讀盤點,再決定是否縮小範圍或調整限制。
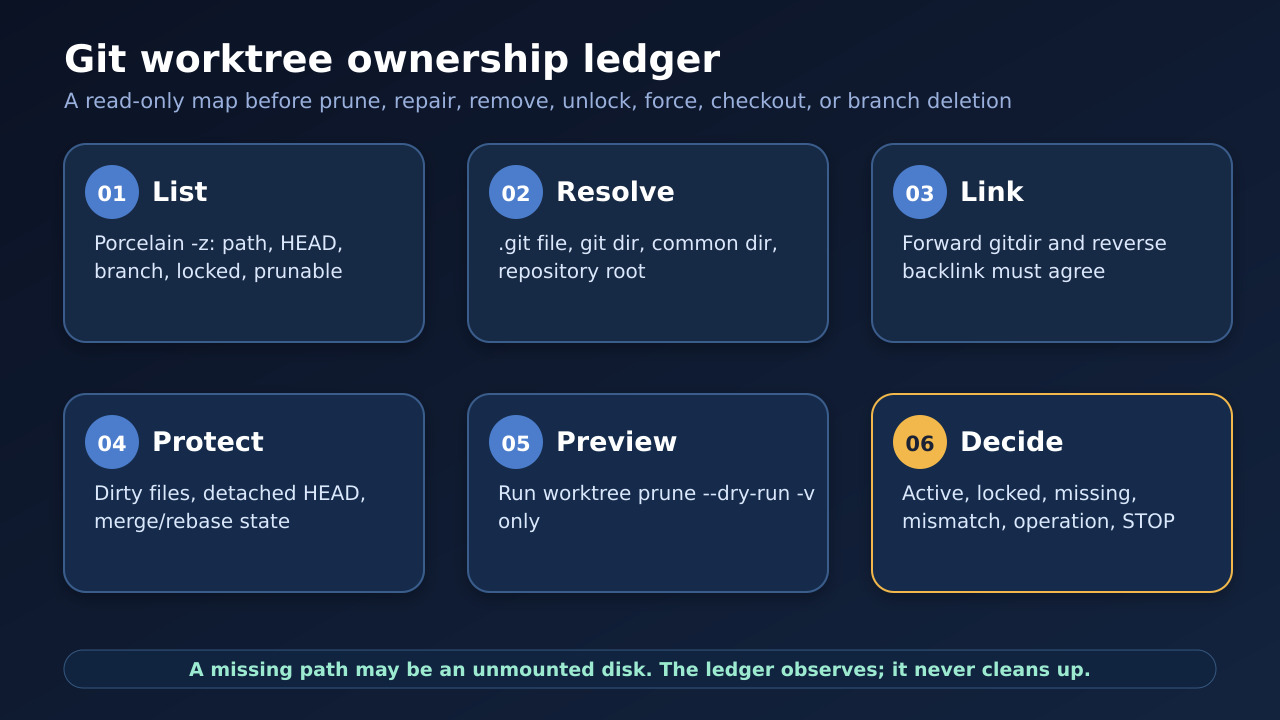
不要先執行 prune、remove、unlock、repair 或 force。先映射每個 worktree 路徑、分支擁有者、雙向連結、鎖定、髒狀態、進行中操作與 dry-run 結果。
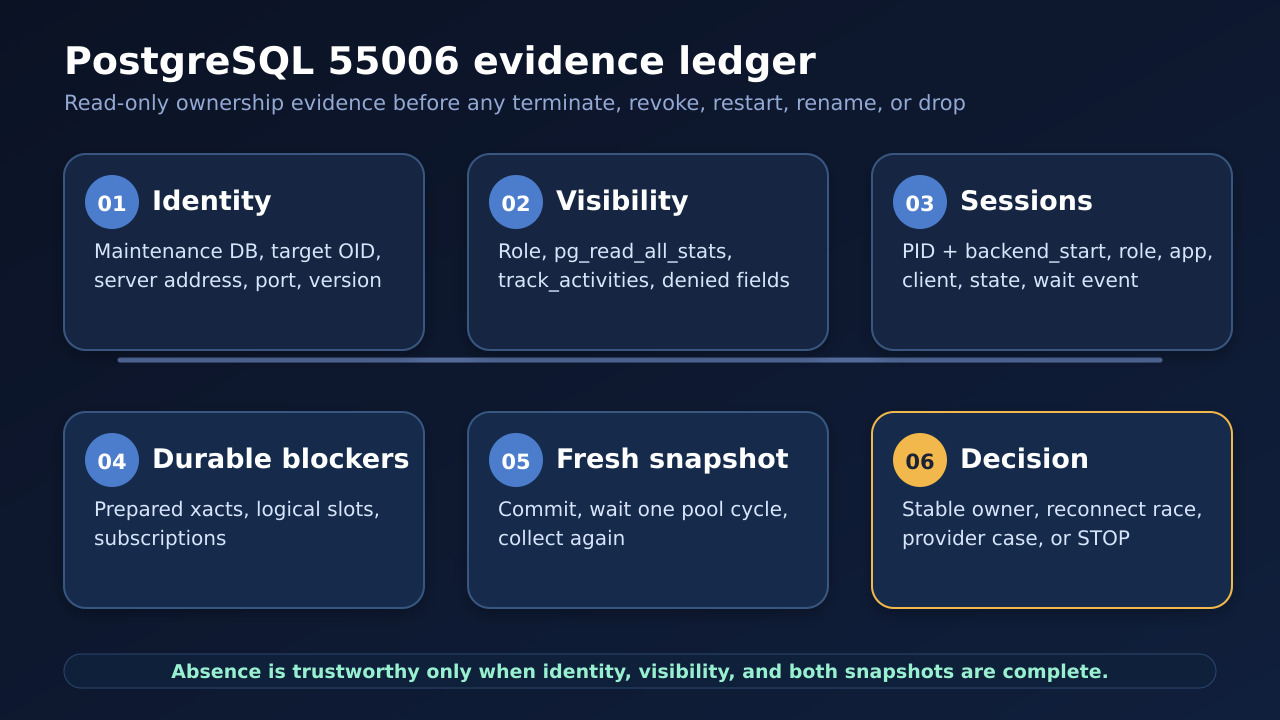
不要急著讓 SQLSTATE 55006 消失。先以唯讀方式記錄工作階段、預備交易、邏輯複寫物件與可見性限制,再建立第二份全新快照找出重新連線競態,最後才把證據交給真正的擁有者。
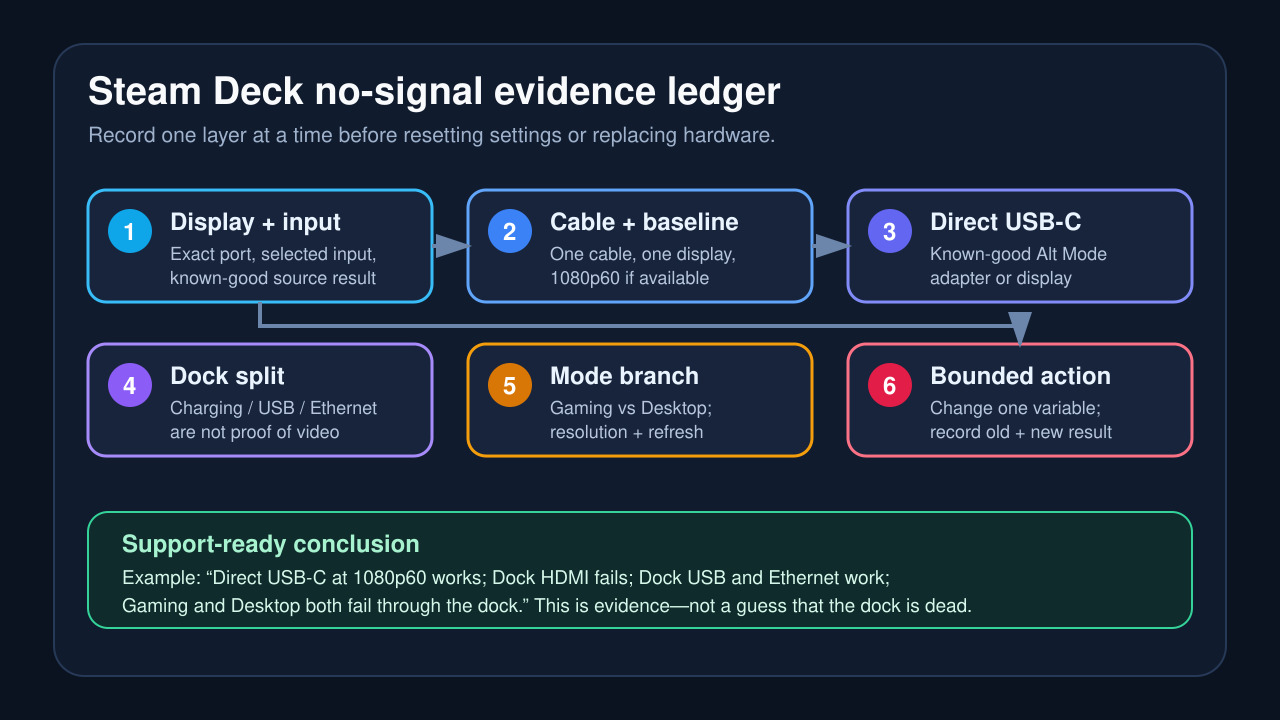
“無訊號”並不能證明擴充基座已經損壞。先記錄顯示路徑中哪些環節仍然工作,每次只改變一個變數,並把只適用於特定模式的修復留在正確分支。
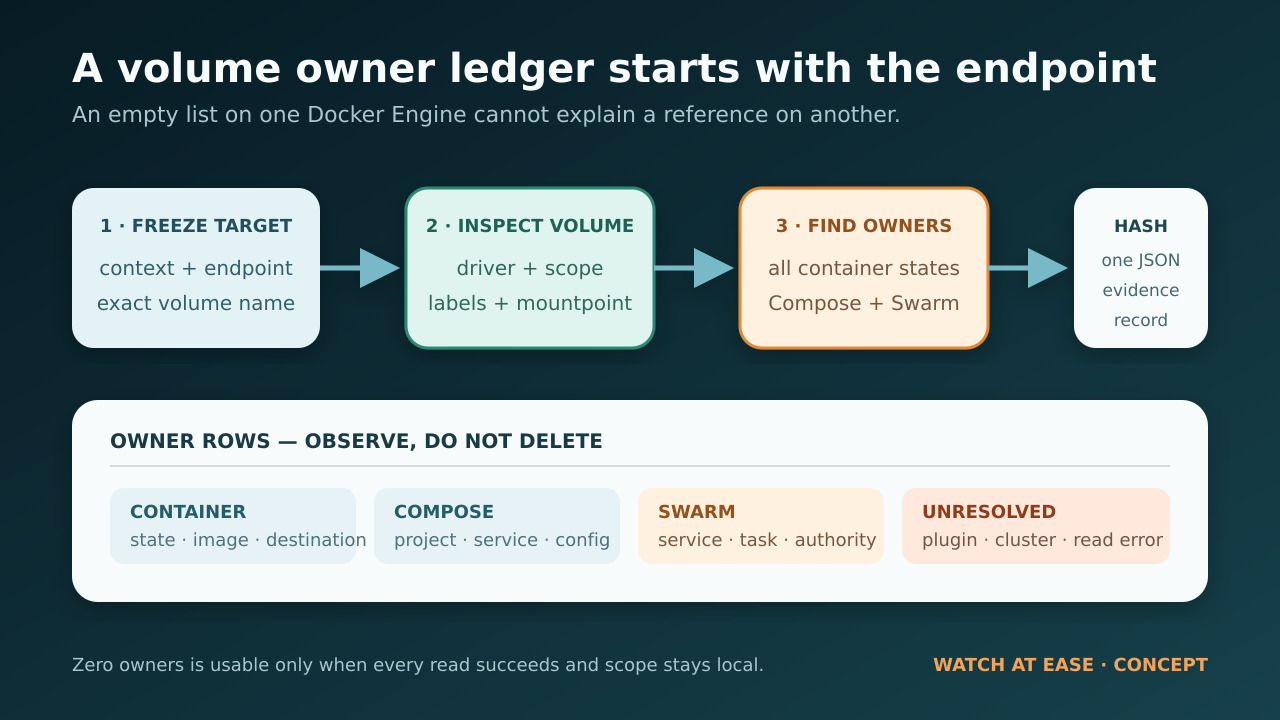
不要從 --force、prune 或重新啟動守護程序開始。先把錯誤綁定到正確的 Docker context,盤點包含已停止容器與 Swarm 服務在內的所有掛載擁有者,並先保存證據。
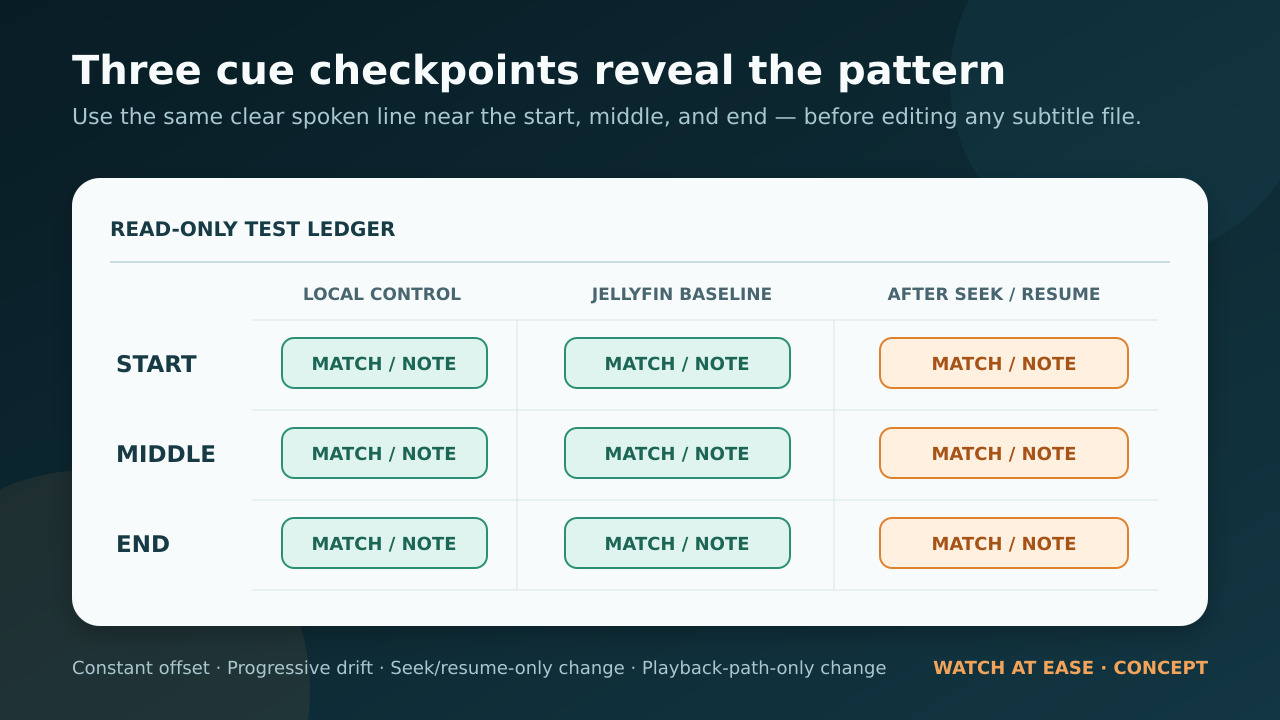
若字幕只在跳轉、續播、直接串流或轉碼後漂移,問題未必出在字幕檔。先保留原件,用同三句對白比較本機與 Jellyfin 播放,並記錄是哪條路徑造成偏差,再決定是否修改。
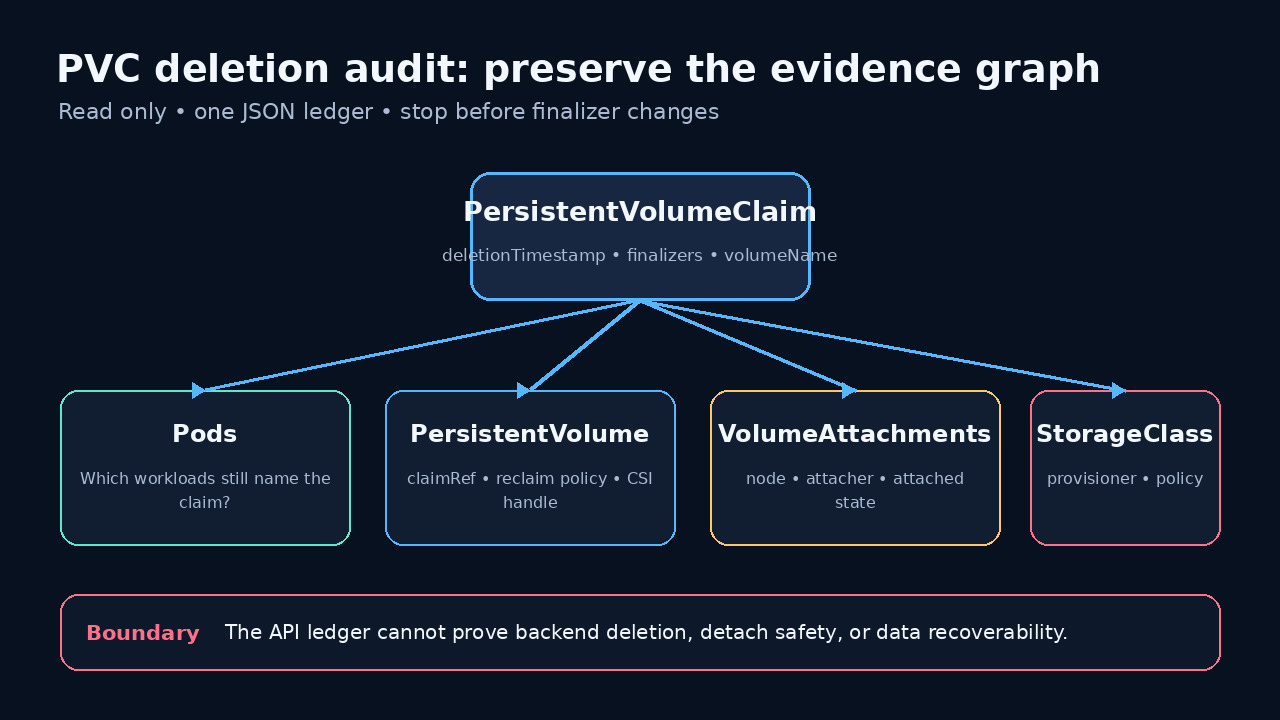
用經測試的唯讀收集器,把 PVC、PV、Pod、StorageClass 與 VolumeAttachment 匯成證據台帳,再決定任何儲存變更。